Mise en conformité RGPD : Ça veut dire quoi ?

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

6-etapes.png

Mise en conformité RGPD : Ça veut dire quoi ?


Mettre un établissement en conformité avec le RGPD n’est pas qu’un objectif à la mode dont on parle dans les dîners mondains. C’est aussi une démarche utile pour ses client, son entourage professionnel et personnel, utile pour sa société, utile pour LA société !


Imaginez qu’un jour des inconnus puissent connaître les problèmes médicaux que vous avez eu par le passé et ceux qui hantent votre vie actuellement ?

Imaginez qu’un jour, pour la nième, fois vous deviez bloquer votre actuelle carte bancaire et en commander une autre car votre compte bancaire s’est à nouveau fait pirater ?

Imaginez qu’un jour vous soyez obligé(e) de changer d’adresse e-mail privée car vous recevez chaque jour des centaines de spams (emails non désirés) ?

Imaginez qu’un jour vous découvrez que vos identifiants et mots de passe se retrouvent en clair sur Internet ?

Imaginez qu’un jour vous receviez sans cesse des sollicitations publicitaires sur le téléphone perso dont seuls vos amis et quelques professionnels essentiels ont le numéro ?

Imaginez qu’un jour on puisse découvrir au grand jour vos listes de courses, vos déplacements, vos choix politiques, votre religion, vos empreintes digitales, la liste de vos éventuelles condamnations…

Face à l’explosion du nombre de cas de piratages informatiques ces dernières années, les cas de vols de données devraient eux aussi considérablement augmenter.


VOUS TROUVERIEZ ÇA NORMAL ?

Si vous avez répondu OUI, c’est que certainement vous n’avez pas vécu ces situations.

Si vous avez répondu NON, vous comprenez alors l’intérêt d’obliger les professionnels à protéger vos données personnelles.

14 MILLIONS DE FRANÇAIS VICTIMES DE HACKERS EN 2016

57% DES ENTREPRISES VICTIMES D’UNE CYBERATTAQUE EN 2016

SEULEMENT 102629 DOSSIERS DE MISE EN CONFORMITÉ AVEC LA CNIL REÇUS EN 2016 (sur 4,4 millions d’entreprises)

Vous commencez à comprendre l’intérêt d’obliger les professionnels à protéger les données qu’ils détiennent ?

Depuis 1978 une loi, la Loi Informatique et Libertés, oblige tout professionnel, association et administration qui détient des données personnelles (données appartenant à des personnes permettant de les identifier à l’échelle de la population nationale). Presque 40 ans plus tard, le résultat est catastrophique. Seulement, ces 2 dernières années, les millions de victimes de a cybercriminalité s’enchaînent à un rythme effréné sans que tous ces « fraudeurs » de la données personnelles, responsables de toute la nourriture numérique que l’on peut donner aux pirates informatique ne soient inquiétés.

C’est pour remettre tous ces organismes sur le droit chemin que les membres de la communauté Européenne on souhaité s’unir pour établir un règlement qui entrera en vigueur le 25 mai 2018. Ces règles Européennes consisteront à définir le cadre juridique selon lesquelles tous les organismes concerné seront tenus de protéger les toutes les données que nous leur avons communiquées en toute confiance.

A quoi ça sert de restreindre l’accès aux informations et aux photos du compte de votre réseau social préféré si par ailleurs, tous les dépositaires de vos données personnelles n’appliquent pas les mêmes précautions que vous !


CHERS PROFESSIONNELS

Le Règlement Général sur la Protection de Données (RGPD) entre en application le 25 mai 2018 et les entreprises ne s’y sont pas préparées. Or, elles sont toutes concernées, de l’indépendant aux plus grosses entreprises, et risqueront, en cas de manquement, des sanctions pouvant aller jusqu’à 4% de leur chiffre d’affaires et des conséquences sur leur réputation. Un point indispensable sur cette mise en conformité obligatoire.

Au delà des amendes pouvant attendre plusieurs millions d’euros, c’est maintenant la réputation des entreprises qui est en jeu. Quelle valeur lui donnez vous ? Serez-vous prêt à la perdre pour ne pas avoir fais les démarches dans les temps ?


Les étapes d’une mise en conformité :

  1. Établir une cartographie de l’ensemble des traitements de données de l’entreprise ou de l’entité publique ;
  2. Vérifier les spécificités et dispenses propres à l’activité ou au statut de l’établissement ;
  3. Analyser chaque traitement de données en profondeur pour vérifier sa conformité avec le règlement ;
  4. Tenir un registre dans lequel seront référencés les différents traitements des données à caractère personnel conformes et à modifier ;
  5. Tenir compte de l’évolution de l’entreprise et s’assurer que la conformité est maintenue.

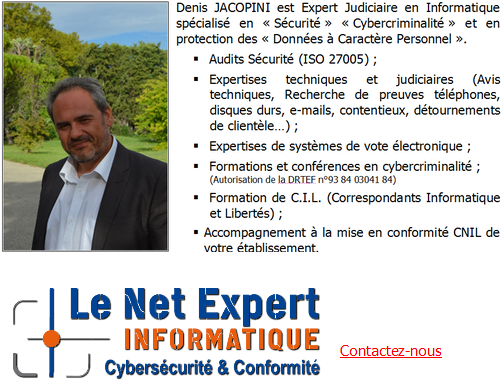
Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.
Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Réagissez à cet article


Article de Denis JACOPINI


Devis pour la mise en conformité avec le RGPD de votre établissement

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Devis pour la mise en conformité avec le RGPD de votre établissement


Depuis le 25 mai 2018, le RGPD (Règlement européen sur la Protection des Données) est applicable. De nombreuses formalités auprès de la CNIL ont disparu. En contrepartie, la responsabilité des organismes est renforcée. Ils doivent désormais assurer une protection optimale des données à chaque instant et être en mesure de la démontrer en documentant leur conformité.

Vous souhaitez faire appel à un expert informatique qui vous accompagne dans la mise en conformité avec le RGPD de votre établissement ?

Je me présente : Denis JACOPINI. Je suis Expert en informatique assermenté et spécialisé en RGPD (protection des Données à Caractère Personnel) et en cybercriminalité. Consultant depuis 1996 et formateur depuis 1998, j’ai une expérience depuis 2012 dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel. De formation d’abord technique, Correspondant CNIL (CIL : Correspondant Informatique et Libertés) puis récemment Délégué à la Protection des Données (DPO n°15845), en tant que praticien de la mise en conformité et formateur, je vous accompagne dans toutes vos démarches de mise en conformité avec le RGPD20.

« Mon objectif est de mettre à disposition toute mon expérience pour mettre en conformité votre établissement avec le RGPD. »

Pour cela, j’ai créé des services sur mesure :

Vous souhaitez vous mettre en conformité avec le Règlement (UE) 2016/679 du parlement européen et du Conseil du 27 avril 2016 (dit RGPD) et vous souhaitez vous faire accompagner. Au fil des années et depuis les mises en conformité avec la Loi n° 78-17 du 6 janvier 1978 relative à l’informatique, aux fichiers et aux libertés, nous avons constaté que les mises en conformité devaient se dérouler (et encore à ce jour avec le RGPD)  selon 3 phases principales  :

  1. « Analyse du contexte » en vue d’établir la liste des traitements et les mesures correctives à adopter ;
  2. « Mise en place de la conformité RGPD » avec amélioration des traitements en vue de les rendre acceptables ou conformes. Ceci inclue dans bien des cas l’analyse de risque ;
  3. « Suivi de l’évolution des traitements » en fonction de l’évolution du contexte juridique relatif à la protection des Données à Caractère Personnel et des risques Cyber. Ce suivi a pour principal intérêt de maintenir votre conformité avec le RGPD dans le temps.

Pour chacune des phases, nous vous laissons une totale liberté et vous choisissez si vous souhaitez :

  • « Apprendre à faire » (nous vous apprenons pour une totale autonomie) ;
  • « Faire » (nous vous apprenons et vous poursuivez le maintien de la mise en conformité tout en ayant la sécurité de nous avoir à vos cotés si vous en exprimez le besoin) ;
  • ou « Nous laisser faire » (nous réalisons les démarches de mise en conformité de votre établissement en totale autonomie et vous établissons régulièrement un rapport des actions réalisées opposable à un contrôle de la CNIL).

contactez-nous avec le formulaire ci-dessous

Pour ceux qui veulent apprendre à faire, nous proposons 3 niveaux de formation

  1. Une formation d’une journée pour vous sensibiliser au RGPD : « Comprendre le RGPD et ce qu’il faut savoir pour bien démarrer » ;
  2. Une formation de deux jours pour les futurs ou actuels DPO : « Je veux devenir le Délégué à la Protection des Données de mon établissement » ;
  3. Une formation sur 4 jours pour les structures qui veulent apprendre à mettre en conformité leurs clients : « J’accompagne mes clients dans leur mise en conformité avec le RGPD ».

Afin de vous communiquer une indication du coût d’un tel accompagnement, nous aurons besoin d’éléments sur votre structure : Durée dépendant de la taille, de l’activité et des ressources de votre établissement.


Source : Denis JACOPINI


Bases essentielles pour sécuriser son site web | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Bases essentielles pour sécuriser son site web


Il faut savoir qu’internet peut se révéler vulnérable. La sécurité d’un site n’est pas à prendre à la légère, c’est quelque chose de très compliqué qui requiert des connaissances techniques approfondies afin de pouvoir identifier les vulnérabilités et mettre en place les mesures de protection nécessaires.

La sécurité d’un site web est un enjeu crucial et essentiel pour tout administrateur système soucieux de préserver et protéger son site. Les hackers sont toujours à la recherche de nouvelles failles, mais de multiples solutions de sécurité s’offrent à vous de plus simples et de plus pointues qui vous permettront de lutter contre les pirates et les hackers et protéger son site internet.

Voici quelques simples conseils sous forme d’une liste de bonnes pratiques qu’un professionnel doit appliquer à la rigueur pour se défendre des attaques automatiques et empêcher ceux qui visent votre site web d’y pénétrer :


1. Veiller sur la mise à jour de votre site web

Il faut d’abord veiller à mettre à jour correctement le serveur web qui héberge le site. Si vous faites appel à un hébergeur professionnel, c’est son travail. Par contre, si vous héberger votre site vous-même c’est à vous de faire les mises à jour nécessaires. Ensuite, le système de gestion du site doit également être à jour, ainsi que toutes les applications qui jouent un rôle dans l’administration du site.

Certains systèmes de gestion de contenu comme WordPress permettent d’effectuer facilement les mises à jour automatiquement. Comme ils offrent aussi une quantité très importante de plugins dont certains peuvent présenter des failles flagrantes. Je vous conseille alors de bien vous renseigner sur la qualité et l’efficacité d’un plugin avant de l’installer.

2. S’assurer du sauvegarde et de la protection

N’oubliez jamais d’effectuer une sauvegarde régulière pour votre site web et aussi que pour toutes les autres informations. Sa fréquence dépendra de la fréquence de la mise à jour du site, c’est-à-dire que vous devrez faire une sauvegarde de votre site à chaque fois que vous le mettez à jour. Vous vous rendrez compte de la grande valeur de cette sauvegarde le jour où votre site sera piraté malgré les précautions que vous avez prises.

Enfin, vous devez protéger l’accès au serveur web pour éviter les tentatives d’attaque du site. Par exemple, l’authentification http et l’une des pratiques sur laquelle vous pouvez compter pour protéger votre serveur web.

3. Protéger les données sensibles

Lorsque vous collectez des données personnels, mots de passe, données financières, il faut veiller sur leur sécurité mieux que tout le reste. Il s’agit non seulement d’une obligation vis-à-vis de vos utilisateurs mais aussi d’une contrainte légale.

Il est indispensable que vous chiffriez toutes les données stockées sur vos serveurs. 
Il faut aussi chiffrer la connexion (SSL) pour éviter que des données soient interceptées lors de le communication entre l’utilisateur et votre site.

Vous devez faire des mots de passe l’objet d’un soin tout particulier pour assurer plus de sécurité, pour cela ils doivent être encryptés avant d’être stockés.

Comme vous devez aussi « hacher » les mots de passe avec un algorithme approprié comme «bcrypt » ou « scrypt » qui sont difficiles à être attaqués, et évitez les usuels MD5 et SHA1 qui sont plus vulnérables.

4. Vérifier la sécurité de votre hébergeur

C’est une astuce de sécurité d’ordre plus général, il est très important que votre hébergeur vous propose des versions plus récentes de Apache, MySQL et PHP. Renseignez-vous auprès de votre hébergeur ou utiliser un fichier PHP pour obtenir ces informations cruciales.

5. Créer votre site web avec Wix

Vous pouvez choisir des outils qui vont sécuriser votre site à votre place.

Pour ceux qui veulent se simplifier la vie et choisir une solution aussi sécurisé que pratique, il existe Wix. Lire la suite…


Réagissez à cet article

Original de l’article mis en page : Bases essentielles pour sécuriser son site web | FunInformatique


Qu’est ce qu’un bon mot de passe ? | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

CNIL sur Twitter :

Qu’est ce qu’un ?

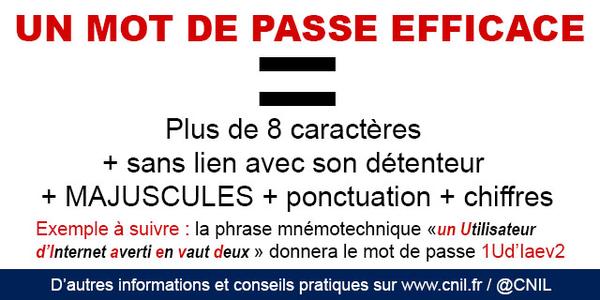
Un mot de passe efficace =

  1. Plus de 8 caractères
  2.  sans lien avec son détenteur
  3. MAJUSCULES
  4. ponctuation
  5. chiffres
  6. unique pour chaque site (si possible)


Au travers de conférences ou de formations, Denis JACOPINI vous propose de vous sensibiliser, responsable de la stratégie de l’entreprise qui DOIT désormais intégrer le risque informatique comme un fléau à combattre et à enrayer plutôt qu’une fatalité.
Contactez-nous


Après cette lecture, quel est votre avis ?
Cliquez et laissez-nous un commentaire…


Source : https://twitter.com/cnil/status/545603180487131136


Piratage de votre boite mail, quelles peuvent être les conséquences sur votre vie personnelle

Piratage de votre boite mail, quelles peuvent être les conséquences sur votre vie personnelle


Votre boite mail est souvent la clé qui permet d’accéder ou de vous inscrire aux services en ligne.Raison de plus pour la sécuriser au maximum ! 

Sécuriser sa boite email

Pour votre boite mail : un mot de passe solide

Vous devez utiliser un mot de passe propre et unique pour vous connecter à votre webmail et surtout ne pas l’utiliser pour un autre compte.


Pourquoi c’est important ?

Utiliser le même mot de passe pour votre compte de messagerie et votre compte de réseau social est une pratique risquée. Si votre fournisseur de réseau social est victime d’une fuite de données comprenant vos moyens d’authentification, une personne mal intentionnée pourrait les utiliser pour non seulement accéder à votre compte de réseau social mais aussi pour accéder à votre messagerie.

De plus, une fois l’accès à votre messagerie obtenu, il deviendra possible de voir la liste des messages d’inscriptions à vos comptes sur différents sites (si vous ne les avez pas supprimés de votre boîte). Il sera ainsi possible de connaître certains de vos identifiants de compte et d’utiliser la fonction d’oubli de mots de passe pour en prendre le contrôle.


Cette absence de sécurité ou l’utilisation d’un mot de passe faible vous expose à des risques :

  • Usurpation de votre boite mail pour piéger votre liste de contacts ;
  • Ajout d’une redirection de mail (souvent indétectable après la compromission d’une boite mail) : vos emails continuent de fuiter malgré tout changement de mot de passe ultérieur…
  • Connexion du pirate à vos sites et applications tierces ;
  • Utilisation de vos coordonnées bancaires pour payer ;
  • Usurpation d’identité grâce aux données collectées dans votre boite mail ;
  • Demande de rançon suite à des données compromettantes retrouvées dans votre boite mail ;
  • …


[CONSEIL] – En parallèle d’un bon mot de passe :

  • Il est déconseillé d’utiliser sa boite mail en tant qu’espace de stockage, notamment pour les données qui peuvent vous paraitre sensibles et notamment, les bulletin de paie, les justificatifs d’identité envoyés qui peuvent notamment contenir votre adresse postale personnelle, ou les mots de passe échangés en clair. Attention également aux photos qui permettent de vous ré-identifier sur des sites de réseaux sociaux et donnent la possibilité à une personne malveillante de se créer une fausse identité.
  • Il convient de supprimer les emails reçus, envoyés ou enregistrés en tant que brouillon qui paraissent avoir une importance particulière ou de chiffrer les documents que vous mettez en pièce jointe.
  • Enfin pour protéger votre identité, il est recommandé d’utiliser une boite mail sous pseudonyme pour l’inscription à des services que vous jugez intrusifs, ou particulièrement sensibles (site de jeux concours, site de rencontre …).


L’initiative

haveibeenpwened est un site conçu par Troy Int, informaticien indépendant. Il recense tous les mails compromis à l’occasion de fuite de données massive. L’utilisateur n’a qu’à entrer son email pour savoir s’il figure dans une base de données piratée et si ses mots de passes sont potentiellement entre les mains de personnes malveillantes.


Notre métier : Vous aider à vous protéger des pirates informatiques (attaques, arnaques, cryptovirus…) et vous accompagner dans vos démarches de mise en conformité avec la réglement Européen relatif à la protection des données à caractère personnel (RGPD).

Denis JACOPINI est Expert Judiciaire en Informatique, Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), Diplômé en Droit de l’Expertise Judiciaire et Risk Manager ISO 27005, spécialisé en Cybercriminalité et en protection des Données à Caractère Personnel.

Par des actions de formation, de sensibilisation ou d’audits dans toute la France et à l’étranger, nous répondons aux préoccupations des décideurs et des utilisateurs en matière de cybersécurité et de mise en conformité avec le règlement Européen relatif à la Protection des Données à caractère personnel (RGPD) en vous assistant dans la mise en place d’un Correspondant Informatique et Libertés (CIL) ou d’un Data Protection Officer (DPO) dans votre établissement.. (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84)

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article


Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Formation RGPD : l’essentiel sur le règlement Européen pour la Protection des Données Personnelles


Contenu de nos formations :

Le Règlement Général sur la Protection de Données (RGPD) entre en application le 25 mai 2018 et les entreprises ne s’y sont pas préparées. Or, elles sont toutes concernées, de l’indépendant aux plus grosses entreprises, et risqueront, en cas de manquement, des sanctions pouvant aller jusqu’à 4% de leur chiffre d’affaires.

Au delà des amendes pouvant attendre plusieurs millions d’euros, c’est aussi  la réputation des entreprises qui est en jeu. Quelle valeur lui donnez vous ? Serez-vous prêt à la perdre pour ne pas avoir fais les démarches dans les temps ?


Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :
Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Rançongiciel et hameçonnage : quelle démarche entreprendre si vous êtes la cible d’une cyberattaque ?

Rançongiciel et hameçonnage : quelle démarche entreprendre si vous êtes la cible d’une cyberattaque ?


Les ordinateurs contiennent des documents privés et données confidentielles (renseignements personnels, identifiants bancaires, codes secrets) qui peuvent être convoités par une tierce personne mal intentionnée. En cas de cyberattaque, il est important de savoir réagir vite pour se protéger d’une utilisation frauduleuse de vos données personnelles. Nous expliquons ici les principales cybermenaces qui planent sur les internautes, les recommandations de sécurité pour s’en prémunir et, surtout, comment agir si vous êtes la victime d’un cybercriminel.


Les recommandations de sécurité pour se protéger des cyber-escrocs

Selon l’ANSII (agence nationale de la sécurité des systèmes d’information), il vous est fortement conseillé de respecter quelques règles simples pour vous protéger contre les cyberattaques. Effectuer des sauvegardes régulières de vos fichiers importants sur des supports de stockage amovibles (CD, clé USB, disque dur externe). Mettre à jour régulièrement les principaux logiciels de vos appareils numériques (ex : Windows, antivirus, lecteur PDF, navigateur, etc.) en privilégiant leur mise à jour automatique. Ne pas avoir une confiance aveugle dans le nom de l’expéditeur de l’email. En cas de doute, n’hésitez pas à contacter directement l’expéditeur par un autre moyen de communication. Se méfier de courriel type « hameçonnage ciblé » qui vous propose un contenu personnalisé pour mieux tromper votre vigilance. Ne pas ouvrir les pièces jointes et ne pas suivre les liens des messages électroniques douteux (fautes d’orthographe, caractères accentués, nom des pièces jointes trop succinct). Ne jamais répondre à une demande d’information confidentielle par courriel.


En cas de cyber-attaque, il faut immédiatement déconnecter du réseau tout appareil susceptible d’être infecté et alerter au plus vite le responsable de sécurité ou le service informatique. Dans le cadre d’un rançongiciel, il est primordial de ne pas payer la rançon, car il n’est nullement garanti que la victime récupère la clé de déchiffrement qui lui permettra de récupérer l’accès à ses données personnelles.

Comment réagir si vous êtes victime d’un rançongiciel ou d’hameçonnage ?

Vous devez vous rendre dans un commissariat de police ou une brigade de gendarmerie pour déposer plainte, ou bien adresser un courrier au Procureur de la République auprès du Tribunal de Grande Instance compétent.

Pour mener correctement l’enquête, il faudra fournir les renseignements suivants.

  • Les références du (ou des) transfert(s) d’argent effectué(s).
  • Les informations de la (ou des) personne(s) contactée(s) : pseudos utilisés, adresse de messagerie ou adresse postale, numéros de téléphone, fax, copie des courriels…
  • Le numéro complet de la carte bancaire ayant servi au paiement, la référence de votre banque et de votre compte, et la copie du relevé de compte bancaire où apparaît le débit frauduleux.
  • Tout autre renseignement utile à l’identification du cyber-escroc.


Vous pouvez également utiliser la plateforme de signalement Pharos ou le numéro de téléphone dédié : 0811 02 02 17 pour signaler les faits dont vous avez été victime. La suite de l’enquête sera prise en charge par des services spécialisés…[lire la suite]


NOTRE MÉTIER :

  • FORMATIONS EN CYBERCRIMINALITE, RGPD ET DPO
  • EXPERTISES TECHNIQUES / RECHERCHE DE PREUVES
  • AUDITS RGPD, AUDIT SECURITE ET ANALYSE D’IMPACT
  • MISE EN CONFORMITE RGPD / FORMATION DPO

FORMATIONS EN CYBERCRIMINALITE, RGPD ET DPO : En groupe dans la toute la France ou individuelle dans vos locaux sous forme de conférences, ou de formations, de la sensibilisation à la maîtrise du sujet, suivez nos formations ;

EXPERTISES TECHNIQUES : Dans le but de prouver un dysfonctionnement, de déposer ou vous protéger d’une plainte, une expertise technique vous servira avant procès ou pour constituer votre dossier de défense ;

COLLECTE & RECHERCHE DE PREUVES : Nous mettrons à votre disposition notre expérience en matière d’expertise technique et judiciaire ainsi que nos meilleurs équipements en vue de collecter ou rechercher des preuves dans des téléphones, ordinateurs et autres équipements numériques ;

AUDITS RGPD / AUDIT SÉCURITÉ / ANALYSE D’IMPACT : Fort de notre expérience d’une vingtaine d’années, de notre certification en gestion des risques en Sécurité des Systèmes d’Information (ISO 27005) et des nombreuses formations suivies auprès de la CNIL, nous réaliseront un état des lieux (audit) de votre installation en vue de son amélioration et vous accompagnons dans l’établissement d’une analyse d’impact et de votre mise en conformité ;

MISE EN CONFORMITÉ CNIL/RGPD : Nous mettrons à niveau une personne de votre établissement qui deviendra référent CNIL et nous l’assisterons dans vos démarches de mise en conformité avec le RGPD (Réglement Européen relatif à la Protection des Données à caractère personnel).

Besoin d’un Expert ? contactez-nous
NOS FORMATIONS : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles

(Numéro formateur n°93 84 03041 84 (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle)


Réagissez à cet article

Source : Rançongiciel et hameçonnage : quelle démarche entreprendre si vous êtes la cible d’une cyberattaque ?


Formation en Cybercriminalité : Arnaques, virus et demandes de rançons, Comment s’en protéger ?

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Formation en Cybercriminalité : Arnaques, virus et demandes de rançons, Comment s'en protéger ?

Formation en Cybercriminalité : Arnaques, virus et demandes de rançons, Comment s’en protéger ?


Le contexte de l’Internet et l’ampleur du phénomène de la cybercriminalité, nous poussent à modifier nos comportements au quotidien.
Avons-nous raison d’avoir peur ? De quoi doit-on avoir peur ? Comment se protéger ?
Les réponses évidentes sont techniques, mais il n’en est pas moins vrai que des règles de bonnes pratiques et des attitudes responsables seront les clés permettant d’enrayer le phénomène. 


OBJECTIF DE LA FORMATION EN CYBERCRIMINALITE :

La formation en cybercriminalité a pour but de créer des déclics chez les utilisateurs, mettre à jour les connaissances des informaticiens et faire prendre conscience aux chefs d’entreprises des risques en couvrant les règles de bonnes pratiques et des attitudes responsables qui sont les clés permettant d’enrayer le phénomène de la cybercriminalité.


PROGRAMME :

  • Etat des lieux de la cybercriminalité en France et dans le monde;
  • Les principaux cas de piratages et d’arnaques expliqués ;
  • Les bonnes pratiques au quotidien pour limiter les risques ;
  • Etude de vos témoignages, analyse de cas et solutions.
  • PUBLIC CONCERNÉ : Utilisateurs, chefs d’entreprise, présidents d’associations, élus….


MOYENS PÉDAGOGIQUES :

  • Support de cours pour prise de notes
  • Résumé remis en fin de cours.
  • Vidéo projecteur et sonorisation souhaitée selon la taille de la salle.


CONDITIONS D’ORGANISATION

  • Formations individuelles ou en groupe
  • Formations dispensées dans vos locaux ou organisées en salle de formation partout en France en fonction du nombre de stagiaires.


Téléchargez la fiche de présentation / Contactez-nous


QUI EST LE FORMATEUR  ?

Denis JACOPINI est Expert Informatique assermenté, diplômé en Cybercriminalité, Droit, Sécurité de l’information, informatique Légale et en Droit de l’Expertise Judiciaire et a été pendant une vingtaine d’année à la tête d’une société spécialisée en sécurité Informatique.

Il anime dans toute le France et à l’étranger des conférences et des formations pour sensibiliser les décideurs et les utilisateurs aux risques liés à la Cybercriminalité et à la protection de leurs données personnelles.
A ce titre, il intervient régulièrement sur différents médias et sur La Chaine d’Info LCI pour vulgariser les sujets d’actualité en rapport avec ces thèmes.

Spécialisé en protection des données personnelles, il accompagne les établissements dans leur mise en conformité CNIL en les accompagnant dans la mise en place d’un Correspondant Informatique et Libertés (CIL).

Enfin, il intervient en Master II dans un centre d’Enseignement et de Recherche en Informatique, en Master Lutte contre la Criminalité Financière et Organisée, au Centre National de la Fonction Publique Territoriale et anime le blog LeNetExpert.fr sur lequel il partage et publie de très nombreuses informations sur ses thèmes de prédilection.

Denis JACOPINI peut facilement être contacté sur :
http://www.leNetExpert.fr/contact


Réagissez à cet article


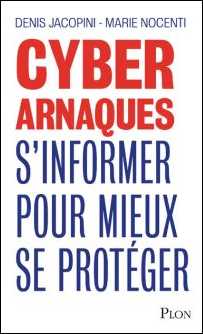
CYBERARNAQUES - S'informer pour mieux se protéger (Le Livre)
Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

Livre CyberArnaques - Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

Denis Jacopini, expert judiciaire en informatique diplômé et spécialisé en cybercriminalité, raconte, décrypte et donne des parades contre toutes les cyberarnaques dont chacun peut être victime.

Il est témoin depuis plus de 20 ans d'attaques de sites Internet, de piratages d'ordinateurs, de dépouillements de comptes bancaires et d'autres arnaques toujours plus sournoisement élaborées.

Parce qu'il s'est rendu compte qu'à sa modeste échelle il ne pourrait sensibiliser tout le monde au travers des formations et des conférences qu'il anime en France et à l'étranger, il a imaginé cet ouvrage afin d'alerter tous ceux qui se posent la question : Et si ça m'arrivait un jour ?

Plutôt que de présenter une longue liste d'arnaques Internet recensées depuis plusieurs années, Denis Jacopini, avec la collaboration de Marie Nocenti, auteur du roman Le sourire d'un ange, a souhaité vous faire partager la vie de victimes d'arnaques Internet en se basant sur des faits réels, présentés sous forme de nouvelles suivies de recommandations pour s'en prémunir. Et si un jour vous rencontrez des circonstances similaires, vous aurez le réflexe de vous méfier sans risquer de vivre la fin tragique de ces histoires et d'en subir les conséquences parfois dramatiques.

Pour éviter de faire entrer le loup dans votre bergerie, il est essentiel de le connaître pour le reconnaître !

Commandez sur Fnac.fr


https://www.youtube.com/watch?v=lDw3kI7ra2s

06/04/2018 A l'occasion de la sortie de son livre "CYBERARNAQUES : S'informer pour mieux se protéger",Denis JACOPINI répond aux questions de Valérie BENHAÏM et ses 4 invités : 7 Millions de victimes de la Cybercriminalité en 2010 (Symantec) 13,8 Milions de victimes de la Cybercirminalité en 2016 (Symantec) 19,3 Millions de victimes de la Cybercriminalité en 2017 (Symantec) Plus ça va moins ça va ? Peut-on acheter sur Internet sans risque ? Si le site Internet est à l'étranger, il ne faut pas y aller ? Comment éviter de se faire arnaquer ? Comment on fait pour renifler une arnaque sur Internet ? Comment avoir un coup d'avance sur les pirates informatiques ? Quelle est l'arnaque qui revient le plus souvent ? Denis JACOPINI vous répond sur C8 avec Valérie BENHAÏM et ses invités.

Commandez sur Fnac.fr


https://youtu.be/usg12zkRD9I?list=UUoHqj_HKcbzRuvIPdu3FktA

12/04/2018 Denis JACOPINI est invité sur Europe 1 à l'occasion de la sortie du livre "CYBERARNAQUES S'informer pour mieux se protéger"
Comment se protéger des arnaques Internet

Commandez sur amazon.fr


Je me présente : Denis JACOPINI. Je suis l'auteur de ce livre coécrit avec Marie Nocenti, romancière.
Pour ma part, je suis Expert de justice en informatique spécialisé en cybercriminalité depuis 1996 et en protection des Données à Caractère Personnel.
J'anime des formations et des conférences sur le RGPD et la Cybercriminalité pour aider les organismes à se protéger des pirates informatiques et à se mettre en conformité avec la réglementation autour du numérique (dont le RGPD : Règlement Général sur la Protection des Données).

Commandez sur Fnac.fr


52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Etude : Payer la rançon multiplie par deux le coût total d'un ransomware

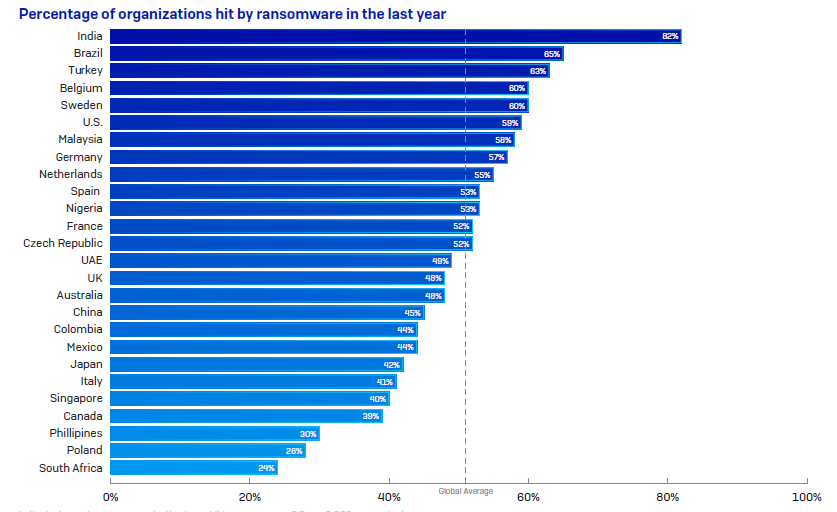
52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois


En France, 52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois. Elles étaient 48 % en 2019. Le coût moyen d’une attaque par rançongiciel est de 420 000 euros en dehors de la rançon exigée. Ce montant prend en compte les temps d’arrêt, la perte de chiffre d’affaires et les coûts opérationnels. En cas de paiement de la rançon, cette somme double.


LA CLÉ DE CHIFFREMENT N’EST PAS UNE SOLUTION MIRACLE

« Les entreprises se sentent parfois sous pression pour payer la rançon afin d’éviter les temps d’arrêt préjudiciables. À première vue, effectuer le paiement de la rançon semble être une manière efficace de restaurer les données, mais ce n’est qu’illusoire (…) En effet, une simple clé de chiffrement n’est pas un remède miracle et il faut souvent bien plus pour restaurer les données« , a expliqué Chester Wisniewski, Principal Research Scientist chez Sophos.

En France, plus de la moitié (61%) des responsables IT interrogés déclarent avoir pu restaurer leurs données à partir de sauvegardes sans payer la rançon. Dans 2 % de cas, le paiement de la rançon n’a pas permis de restaurer les données. À l’échelle mondiale, ce chiffre s’élève à 5 % pour les organisations du secteur public.

…[lire la suite]

Commentaire de notre Expert : Denis JACOPINI

La demande de rançon est la résultante dans la quasi totalité des cas de l’ouverture d’une pièce jointe à e-mail piégé ou le clic sur un lien aboutissant sur un site Internet piégé.

Les conséquences

Il n’est plus a rappeler qu’être victime d’un ransomware entraînent un arrêt de l’outil informatique, une perte de productivité et une dégradation de la réputation auprès des clients et partenaires.

Les solutions

Nous le répéterons jamais assez, les seuls moyens d’empêcher ce type de situation sont l’utilisations d’outils de filtrage et la sensibilisation. N’hésitez pas à nous contacter pour l’organisation de sessions de sensibilisation auprès de vos équipes pour leur apprendre à détecter e-mails et sites Internet malvéillants, en quasi totalité à l’origine des rançongiciels dans les systèmes informatiques.


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Etude : Payer la rançon multiplie par deux le coût total d’un ransomware


Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

5 idées pour travailler à domicile pendant l’épidémie de coronavirus

Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière


Alors que la pandémie mondiale continue à se propager parmi les populations, plusieurs pays ont fermé leurs frontières et suggéraient aux entreprises de recourir au travail à distance. Même si les risques de contagion sont quasiment innexistants, d’autres précautions et des cybergestes barrière sont à respecter.

Restez en sécurité

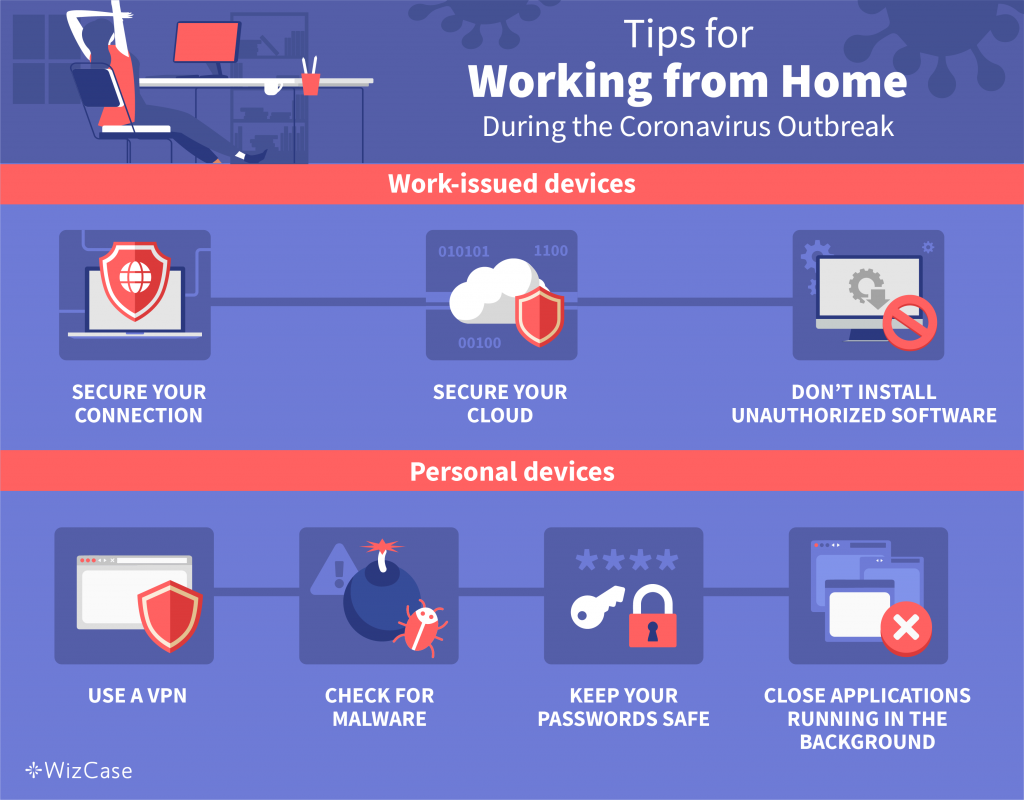
Tips for working from ome during the Coronavirus outbreak

Comme vous ne savez peut-être pas dans quelle mesure votre environnement de travail assure la sécurité de vos informations, vous risquez de devenir une cible facile pour les hackers une fois que vous serez en confinement ou que vous travaillez à domicile.

Appareils & Équipements de travail

Si vous utilisez un ordinateur de bureau ou un appareil mobile fourni par l’entreprise, il est fort probable que vous soyez déjà muni de quelques éléments de base pour vous protéger. En tant que propriétaire ou dirigeant d’entreprise, vous devrez également vous assurer que les mesures suivantes soient en place pour votre équipe.

  1. Sécurisez votre connexion
    Si vous n’êtes pas encore installé, demandez à votre responsable informatique de vous fournir un VPN. Il vous aidera à sécuriser votre activité professionnelle. Le wifi public – que vous utilisiez un hotspot local ou que vous partagiez un réseau avec votre voisin – est plus vulnérable que votre propre réseau privé, mais un VPN vous protégera des menaces sur les deux.
  2. Sécurisez votre Cloud
    Disposer d’une solution de sécurité premium pour le Cloud (CASB) permet de limiter l’accès à vos données dans le Cloud aux seuls membres autorisés de l’équipe.
  3. N’installez pas de logiciels non autorisés
    Si vous avez apporté votre ordinateur portable de travail à la maison, n’installez aucun logiciel qui ne soit pas lié au travail et n’utilisez pas de clés USB sans être sûr de ce qu’elles contiennent.

Appareils personnels

Mélanger le travail et le plaisir ? Dans certains cas, vous n’avez pas vraiment le choix.

  1. Vérifier la présence des malwares
    Vérifiez que votre logiciel antivirus est à jour et recherchez tout logiciel malveillant sur votre ordinateur ou votre téléphone portable personnel.
  2. Protéger les mots de passe
    Utiliser un gestionnaire de mots de passe pour se tenir au courant des meilleures pratiques d’utilisation des différents mots de passe sur le web.
  3. Utiliser un VPN
    Comme nous l’avons déjà mentionné, un VPN conservera vos informations cryptées pendant toute la durée du confinement – et vous aurez en plus la possibilité d’accéder à l’ensemble de la bibliothèque Netflix dans le monde entier une fois votre journée de travail terminée.
  4. Fermer les applications fonctionnant en arrière-plan
    N’utilisez pas de logiciels ou d’applications qui ne sont pas en rapport avec le travail, y compris en les laissant s’exécuter en arrière-plan. Évitez également de télécharger de nouvelles applications qui ne sont pas liées au travail pendant cette période.
  5. Ne pas enregistrer vos données sans autorisation
    Lorsque vous travaillez sur votre ordinateur personnel, évitez de sauvegarder vos données professionnelles, à l’exception de ce qui est absolument nécessaire pour travailler.
  6. Garder les choses séparées
    Si vous utilisez un ordinateur partagé, créez un espace de travail séparé. Créez un nouvel utilisateur pour l’ordinateur, si possible. Sinon, créez une nouvelle session de navigation avec vos informations spécifiques au travail et pour le travail uniquement – et n’oubliez pas de vous déconnecter à chaque fois !

[L’article complet de l’auteur Chase Williams]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : 5 idées pour travailler à domicile pendant l’épidémie de coronavirus