Formation RGPD pour TPE / PME / DPO / Délégué à la Protection des Données et formation RGPD pour SSII, ESN, Avocats, Experts comptables et consultants

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Formation RGPD pour TPE / PME / DPO / Délégué à la Protection des Données et formation RGPD pour SSII, ESN, Avocats, Experts comptables et 

consultants


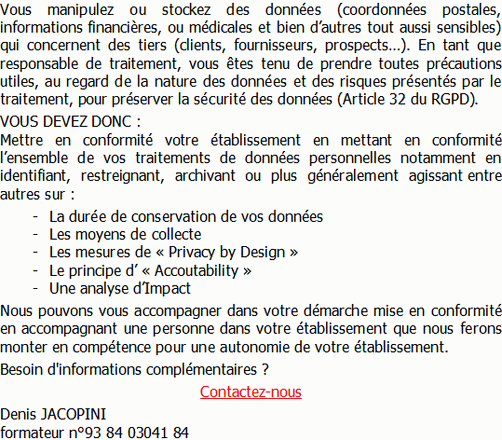
Depuis le 25 mai 2018, le RGPD (Règlement européen sur la Protection des Données) est applicable. De nombreuses formalités auprès de la CNIL ont disparu. En contrepartie, la responsabilité des organismes est renforcée. Ils doivent désormais assurer une protection optimale des données à chaque instant et être en mesure de la démontrer en documentant leur conformité.


2 SOLUTIONS POUR SE METTRE EN CONFORMITÉ AVEC LE RGPD

  1. Vous apprenez à vous mettre en conformité avec le RGPD en suivant une formation (ci-dessous) ;

  2. Vous faîtes appel à un expert / formateur qui vous accompagne dans votre mise en conformité avec le RGPD de votre établissement (Consultez notre page « Services d’accompagnement à la mise en conformité avec le RGPD »).


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Je me présente : Denis JACOPINI. Je suis Expert de justice en informatique spécialisé en cybercriminalité et en RGPD (protection des Données à Caractère Personnel), consultant depuis 1996 et formateur depuis 1998. J’ai bientôt une expérience d’une dizaine d’années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel. De formation d’abord technique, Correspondant CNIL (CIL : Correspondant Informatique et Libertés) puis récemment Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il m’est ainsi aisé d’expliquer le coté pragmatique de la démarche de mise en conformité avec le RGPD.

« Mon objectif est de vous transmettre mon savoir, vous dévoiler mes techniques mes outils car c’est bien ce que les personnes qui souhaitent s’inscrire à une formation RGPD attendent. »


Pour cela,  j’ai créé 3 niveaux de formation.

  1. Une formation d’une journée pour les indépendants, TPE et les PME « Comprendre le RGPD et ce qu’il faut savoir pour bien démarrer ». Cette formation a pour objectif de vous faire découvrir l’essentiel de ce règlement Européen, de vous apprendre les principes du RGPD permettant à la fois de comprendre l’intérêt de la démarche de mise en conformité RGPD et de réaliser les premières actions ;
  2. Une formation de deux jours pour les DPO « Je veux devenir le Délégué à la Protection des Données de mon établissement ». Que vous soyez bientôt ou soyez déjà désigné « Délégué à la Protection des Données » ou « DPO », nous vous conseillons cette  formation. Cette formation vous permettra de rentrer en profondeur dans le Règlement Européen et vous présentera des éléments concrets afin de mettre en place durablement une mise en conformité avec le RGPD au sein de votre établissement ;
  3. Une formation sur 4 jours pour les consutlants « J’accompagne mes clients dans leur mise en conformité avec le RGPD ». Vous êtes une société d’Informatique, un cabinet d’avocat, un cabinet d’expertise comptable et souhaitez accompagner vos clients dans leur mise en conformité avec le RGPD,  cette formation est composée de 2 jours de théorie et 2 jours de pratique dont 1 dans l’établissement de votre choix (le votre ou celui d’un client). Suivez LA formation qui vous apportera la plus grande autonomie avec le RGPD de tout notre catalogue.


et des services sur mesure.

  1. Vous souhaitez tout faire -> Nous vous apprendrons à mettre votre établissement en conformité. La plupart du temps, le contenu de ces formations est personnalisé et adapté à vos besoins spécifiques ;
  2. Vous ne savez pas par où commencer -> Nous ferons l’état des lieux, mettrons en place le registre puis nous vous apprendrons à maintenir la conformité des traitements ;
  3. Vous ne souhaitez rien faire -> Nous nous occuperons de tout.

Plus d’information sur nos services d’accompagnement
à la mise en conformité avec le RGPD ici


Formation pour TPE/PME « Comprendre le RGPD et ce qu’il faut savoir pour bien démarrer » : 1 jour
(Découvrez et comprenez la démarche de mise en conformité)

Découvrez l’essentiel du RGPD, apprenez les principes du RGPD permettant à la fois de comprendre l’intérêt de la démarche de mise en conformité RGPD et de réaliser les premières actions.

Consultez les dates de nos prochaines formations
« Comprendre le RGPD et ce qu’il faut savoir pour bien démarrer »


Formation pour DPO « Je veux devenir le Délégué à la Protection des Données de mon établissement » : 2 jours
(Mettez en place une démarche de mise en conformité RGPD)

Que vous soyez bientôt ou soyez déjà désigné « Délégué à la Protection des Données » ou « DPO », nous vous conseillons cette  formation. Cette formation vous permettra de rentrer en profondeur dans le Règlement Européen et vous présentera des éléments concrets afin de mettre en place durablement une mise en conformité avec le RGPD au sein de votre établissement.

Consultez les dates de nos prochaines formations
« Je veux devenir le Délégué à la Protection des Données de mon établissement »


Formation pour consultants « J’accompagne mes clients dans leur mise en conformité avec le RGPD » : 3 jours + 1 jour dans votre établissement
(C’est le moment ou jamais de vendre des services autour du RGPD)

Enfin,  si votre objectif est avant tout de développer l’activité de mise en conformité avec le RGPD afin de vendre cette prestation auprès de vos clients, cette formation est faite sur-mesure pour vous en vous apportant l’ensemble des mesures et des cas qu’il est nécessaire de maîtriser pour que vos clients soient mis sur le chemin de la mise en conformité. Vous êtes une société d’Informatique, un cabinet d’avocat, un cabinet d’expertise comptable, un consultant et souhaitez accompagner vos clients dans leur mise en conformité avec le RGPD,  cette formation se passe sur 3 jours en groupe plus une journée supplémentaire en individuel pour superviser la mise en place du RGPD dans votre établissement ou chez un de vos clients (frais liés au déplacement dans cet établissement en sus). Suivez LA formation qui vous apportera la plus grande autonomie dans la mise en conformité de tout notre catalogue.

Consultez les dates de nos prochaines formations
« J’accompagne mes clients dans leur mise en conformité avec le RGPD »


Formation RGPD « Mise en conformité RGPD sur mesure » (pour TPE/PME)
(Pour ceux qui souhaitent une formation ou un accompagnement personnalisé dans la mise en conformité RGPD)

Que ayez bientôt ou déjà désigné « Délégué à la Protection des Données » ou « DPO » dans votre établissement, si vous souhaitez que nous établissions un programme de formation personnalisé dans son contenu ou dans son organisation, nous nous ferons un plaisir d’étudier votre demande et d’élaborer une proposition adaptée à vos besoins.


Accompagnement à la mise en conformité RGPD de mon établissement

Vous souhaitez vous mettre en conformité avec le Règlement (UE) 2016/679 du parlement européen et du Conseil du 27 avril 2016 (dit RGPD) et vous souhaitez vous faire accompagner. Au fil des années et depuis les mises en conformité avec la Loi n° 78-17 du 6 janvier 1978 relative à l’informatique, aux fichiers et aux libertés, nous avons constaté que les mises en conformité devaient se dérouler (et encore à ce jour avec le RGPD)  selon 3 phases principales  :

  1. « Analyse du contexte » en vue d’établir la liste des traitements et les mesures correctives à adopter ;
  2. « Mise en place de la conformité RGPD » avec amélioration des traitements en vue de les rendre acceptables ou conformes. Ceci inclue dans bien des cas l’analyse de risque ;
  3. « Suivi de l’évolution des traitements » en fonction de l’évolution du contexte juridique relatif à la protection des Données à Caractère Personnel et des risques Cyber. Ce suivi a pour principal intérêt de maintenir votre conformité avec le RGPD dans le temps.


Pour chacune des phases, nous vous laissons une totale liberté et vous choisisez si vous souhaitez :

  • « Apprendre à faire » (nous vous apprenons pour une totale autonomie) ;
  • « Faire » ;
  • ou « Nous laisser faire ».


Afin de vous communiquer une indication du coût d’un tel accompagnement, nous aurons besoin d’éléments sur votre structure : Durée dépendant de la taille, de l’activité et des ressources de votre établissement.


N’hésitez pas à contacter notre équipe.


Intéressé pour assister à une de nos sessions de formation en France, choisissez la ville qui vous intéresse. Vous souhaitiez que nous nous déplacions au sein de votre établissement pour une formation ou pour un accompagnement individuel, indiquez-le dans les commentaires.


    Vous souhaitez avoir des informations sur :
    - la formation « Comprendre le RGPD » : 1 jour
    - la formation « Je veux devenir Délégué à la Protection des Données » 2 jours
    - la formation « Je mets en conformité mon établissement » 3+1 jours
    - la formation « Mise en conformité RGPD sur mesure »
    - un accompagnement personnalisé au RGPD


    Vous souhaitez réserver une ou plusieurs place(s) à la formation :
     
     
    Formation pour TPE/PME : « Comprendre le RGPD et ce qu'il faut savoir pour bien démarrer »


    Formation pour DPO : « Je veux devenir le Délégué à la Protection des Données de mon établissement »


    Formation pour consultants : « J'accompagne mes clients dans leur mise en conformité avec le RGPD »


    Autre ville ou sujets souhaités en individuel (indiquez ci-dessous)


    Nos formations s’organisent en groupe. Le lieu de la formation sera facilement accessible à Métro à Paris, facilement accessible en tramway à Lyon et à proximité d’une gare TGV et disposera d’un parking à Marseille. Votre place ne sera réservée qu’à la réception de votre acompte. Si la formation était annulée (nombre de participants insuffisants ou en cas de force majeure), votre acompte sera remboursé en intégralité dans les 5 jours (les chèques seront encaissés à partir du jour de la formation). En cas d’annulation de votre part moins de 48 heures avant la formation, l’acompte pourra ne pas être remboursé car destiné à régler les frais de réservation de salle et d’organisation, eux même non remboursables.


    LE FORMATEUR : Denis JACOPINI

    Denis JACOPINI est Expert de Justice en informatique spécialisé en cybercriminalité et en RGPD (protection des Données à Caractère Personnel). Il est diplômé en Cybercriminalité, e, Droit de l’Expertise Judiciaire et est Certifié en Gestion des Risques des Systèmes d’ Information. IL est formateur depuis 1998 et consultant depuis 1996, il a une expérience d’une dizaine d’années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel. De formation d’abord technique dans la sécurité informatique, Correspondant CNIL (CIL : Correspondant Informatique et Libertés) puis récemment Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d’expliquer le coté pragmatique de la démarche de mise en conformité avec le RGPD à tout public.

    « Mon objectif est de vous transmettre mon savoir, vous dévoiler mes techniques mes outils car c’est bien ce que les personnes qui souhaitent s’inscrire à une formation RGPD attendent. »

    Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


    Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

    Contactez-nous


    Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

    « Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


    Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

    Nous animons des Formations sur le RGPD en individuel ou en groupe 
     

    Quelques articles sélectionnés par nos Experts :
    Comment se mettre en conformité avec le RGPD
    Accompagnement à la mise en conformité avec le RGPD de votre établissement
    Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
    Comment devenir DPO Délégué à la Protection des Données
    Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
    Mise en conformité RGPD : Mode d’emploi
    Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
    DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
    Comprendre le Règlement Européen sur les données personnelles en 6 étapes
    Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


    Réagissez à cet article


    Source : Denis JACOPINI et Règlement européen : se préparer en 6 étapes


    Les meilleurs conseils pour choisir vos mots de passe | Denis JACOPINI

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Générer un mot de passe indéchiffrable, possible ? - Data Security BreachData Security Breach

    Les meilleurs conseils pour choisir vos mots de passe


    A l’occasion de la Journée du Mot de Passe, les meilleurs conseils aux utilisateurs pour éviter que leurs codes secrets ne soient découverts.


    Le 5 mai était la Journée Mondiale du Mot de Passe. Une idée marketing lancée par des éditeurs de solution de sécurité informatique. Pour marquer cette date d’une pierre blanche, plusieurs éditeurs ont analysé les habitudes des utilisateurs. Avast Software par exemple propose des recommandations pour créer et protéger des mots de passe indéchiffrables.


    Créer des mots de passe fiables et les modifier fréquemment

    Une actualité ponctuée d’histoires comme celles de la faille d’Ashley Madison, le site de rencontres extra-conjugales, démontre que les gens n’utilisent pas correctement leurs mots de passe. Les utilisateurs ne créent pas de codes assez fiables et il est certain qu’ils ne les changent pas régulièrement – même face au risque de voir leurs données sensibles et leurs potentielles frasques exposées, ou leur mariage brisé. Les utilisateurs créent des mots de passe facilement déchiffrables souvent par manque d’information ou par paresse, en témoigne la liste des codes les plus souvent utilisés compilée par les chercheurs.


    Dans le top 10 :

    1.       123456
    2.       123456789
    3.       password
    4.       101
    5.       12345678
    6.       12345
    7.       Password1
    8.       qwerty
    9.       1234
    10.      111111


    Cette liste comprend les mots de passe les plus simples, tels que 123456, password, et qwerty. D’autres se retrouvent plus bas dans la liste comme iloveyou () ou trustno1 () – une ironie pour un code figurant dans la liste des mots de passe les plus populaires. « Certains pensent qu’une liste de mots de passe seuls qui fuite en ligne n’est pas un problème – cependant, environ 50 % de ces mots de passe étaient associés à une adresse mail, déclare le chercheur d’Avast Michal Salat. Nous savons que les gens utilisent les mêmes combinaisons de mails et de mots de passe pour différents comptes. C’est pourquoi si un hacker connait le mot de passe de votre profil Ashley Madison, il connaitra également celui de votre Facebook, Amazon, eBay, etc. »


    Comment créer des mots de passe fiables ?

    Il n’y a pas de meilleure occasion que le 5 mai pour commencer à changer ses habitudes et protéger ses codes. Voici quelques conseils pour garder un mot de passe fiable et sécurisé. Je vais être honnete avec vous, si vous ne prenez pas 5 minutes pour réfléchir à votre sécurité et à la bonne gestion de vos précieux, passez votre chemin !


    Domus tutissimum cuique refugium atque receptaculum sit


    ·         Créer des mots de passe longs et complexes. Il suffit de reprendre une phrase d’un livre que vous aimez. N’oubliez pas d’y placer quelques chiffres, majuscules et signes de ponctuations.
    ·         Utiliser un mot de passe différent pour chaque compte. Lors de les conférences, je fais sortir les clés des participants. Une clé pour chaque porte (voiture, boite aux lettres, maison, bureau…). En informatique, il faut la même régle pour ses mots de passe.
    ·         Ne pas partager ses mots de passe. C’est peut-être une proposition idiote au premier abord, mais combien de fois, lors d’ateliers que je propose dans les écoles, j’entends le public m’expliquer avoir partager avec son ami, son voisin… sa clé wifi !
    ·         Changer ses mots de passe régulièrement. Pour mon cas, il change tous les 35 jours. Je ne suis pas à l’abris du vol d’une base de données dans les boutiques, sites… que j’utilise.
    ·         Utiliser un gestionnaire de mot de passe pour mémoriser ses mots de passe ? Je suis totalement contre. Il en existe beaucoup. Mais faire confiance à un outil dont on ne maîtrise ni le code, ni la sécurité, me parait dangereux. Beaucoup d’utilisateurs y trouvent un confort. L’ensemble de vos mots de passe sont regroupés dans une solution informatique qui chiffre les données. Un seul mot de passe est requis pour utiliser n’importe quel compte sauvegardé. Bref, vaut mieux ne pas perdre ce précieux cerbére !


    ·         Verrouiller son matériel avec un mot de passe. Les systèmes existent. utilisez les. Je croise bien trop d’ordinateur s’ouvrant d’une simple pression sur la touche « Entrée ».

    ·         Activer la double-authentification ou l’authentification forte. Indispensable aide. Téléphone portable, sites Internet, Facebook, Twitter… La double authentification renforce l’accès à vos espaces. En cas de perte, vol, piratage de votre précieux. Sans la double authentification, impossible d’accèder à vos données.


    De son côté TeamViewer rappele aussi qu’il est déconseillé de fournir des informations personnelles identifiables : Utiliser plusieurs mots de passe forts peut impliquer quelques difficultés de mémorisation. Aussi, afin de s’en souvenir plus facilement, beaucoup d’utilisateurs emploient en guise de mot de passe des noms et des dates qui ont une signification personnelle. Les cyber-délinquants peuvent cependant exploiter des informations accessibles publiquement et des comptes de réseaux sociaux pour trouver ces informations et s’en servir pour deviner les mots de passe… [Lire la suite]


    D’autres bons conseils pour gérer vos mots de passe sur disponibles le site de l’ANSSI ou de la CNIL.


    Réagissez à cet article


    Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
    Les 10 conseils pour ne pas se faire «hacker» pendant l’été
    Les meilleurs conseils pour choisir vos mots de passe
    Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
    Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
    Attaques informatiques : comment les repérer ?


    Quel est notre métier ?
    Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


    Quel sont nos principales activités ?


    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
    Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

    « Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
    Denis JACOPINI
     »


    Besoin d'un Expert ? contactez-nous


    Source : Générer un mot de passe indéchiffrable, possible ? – Data Security BreachData Security Breach


    Les PME face à la cybercriminalité – Quelques règles de bon sens… | Denis JACOPINI

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Les PME face à la cybercriminalité – Quelques règles de bon sens…

    Face à l’« industrialisation » de la cybercriminalité, aucune entreprise n’est à l’abri, pas même les plus petites. Il est désormais indispensable de s’y préparer pour éviter des déconvenues qui peuvent se révéler très coûteuses. 


    De plus en plus variées, les techniques des cybercriminels s’industrialisent.
    Un montant impressionnant : 445 milliards de dollars, soit 327 milliards d’euros, c’est le coût annuel de la cybercriminalité et de l’espionnage économique au niveau mondial, selon le Center for Strategic and International Studies (CSIS). Et il n’a sans doute pas fini de croître. « La cybercriminalité ne cesse de se développer et les attaques sont de plus en plus variées et sophistiquées, touchant toutes les entreprises, quelle que soit leur taille », assure Paul-Henri Huckel, consultant au sein du cabinet de conseil en stratégie des systèmes d’information et de la cybersécurité Lexsi.


    Virus bancaire permettant d’effectuer des virements frauduleux ; destruction de sites Web d’entreprises d’e-commerce ; vol de données revendues à un concurrent ; « ransomware », autrement dit cryptage de toutes les données d’une entreprise « libérables » après versement d’une rançon… les techniques des cybercriminels s’industrialisent.


    Le courrier électronique, maillon faible du système
    « La première erreur est de penser que l’on est à l’abri, parce que l’on est petit », prévient Paul-Henri Huckel. Selon un rapport publié en avril 2014 par l’éditeur de logiciels Symantec, 30 % des attaques ciblées visent les PME. « Les dirigeants de petites entreprises ne sont pas suffisamment sensibilisés. Certaines sociétés n’ont même pas mis en place de système de sauvegarde de leurs données. Or, leur perte peut, dans certains cas, entraîner la fermeture de l’entreprise », remarque aussi Frédéric Desclos, responsable de l’Echangeur PME, espace de la chambre de commerce et d’industrie Paris Ile-de-France consacré à la sensibilisation et à la formation aux technologies de l’information des petites et moyennes entreprises.

    Face à ce risque croissant de cyberattaque, sécuriser son système d’information est indispensable. Le courrier électronique est le maillon faible du système : selon Symantec, un message électronique sur 392 contiendrait une attaque de « phishing », ces faux courriers officiels destinés à détourner les coordonnées bancaires.


    Les mots de passe doivent être modifiés au moins tous les six mois
    « Il est indispensable de sensibiliser les salariés à cet aspect, ainsi qu’au caractère critique des mots de passe qui doivent être modifiés régulièrement, au moins tous les six mois », remarque Frédéric Desclos. Ce qui n’empêche pas, par ailleurs, de sécuriser au maximum son système d’information par le biais d’antivirus, d’anti-spam et de firewalls efficaces. « Un plan de sauvegarde des données est également indispensable », complète Paul-Henri Huckel. Une procédure qui n’est pas forcément coûteuse. Il suffit par exemple au dirigeant de l’entreprise de quitter chaque soir son bureau avec sa sauvegarde sous le bras…


    Réagissez à cet article


    Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
    Les 10 conseils pour ne pas se faire «hacker» pendant l’été
    Les meilleurs conseils pour choisir vos mots de passe
    Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
    Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
    Attaques informatiques : comment les repérer ?


    Quel est notre métier ?
    Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


    Quel sont nos principales activités ?


    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
    Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

    « Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
    Denis JACOPINI
     »


    Besoin d'un Expert ? contactez-nous


    Source : Jean-Marc Engelhard
    http://www.leparisien.fr/economie/les-pme-face-a-la-cybercriminalite-15-09-2014-4136531.php


    Comment protéger son site internet des pirates informatiques ?

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Comment protéger son site internet des pirates informatiques ?


    Il n’y a rien de plus stressant que de se faire hacker ou pirater un compte. Cependant, les criminels virtuels ne s’attaquent pas seulement à votre identité, ils prennent votre argent ou même la source de vos revenus. Ici, cette source ce sont les commerces en ligne et les sites web de vente. Que faire pour y remédier ?


    La première précaution quand il s’agit de se protéger contre le piratage ? Mettre un plug-in de sécurité sur votre CMS. La deuxième précaution consiste à changer les droits de vos fichiers. Néanmoins, cette option n’est pas sans difficulté, car certains hébergeurs refusent ce genre de modification. Une autre astuce serait de sauvegarder régulièrement vos données pour pouvoir l’effacer en cas de piratages afin de ne laisser aucune trace de ce dernier. Dans le cas contraire, il est fort possible que vous perdiez votre crédibilité auprès de vos internautes et clients.

    Pour conclure, le piratage est un sujet et un fléau courant actuellement, qu’il est toutefois possible de contrôler. Par contre, les pirates ne s’arrêtent jamais. Ils peuvent revenir pour hacker votre site ou votre serveur : une mise à jour constante de votre système de protection est donc de mise…[lire la suite]


    Conseil de Denis JACOPINI : 

    Nous remarquons de nombreux piratages causés par une relation physique ou logique avec votre Système Informatique d’entreprise. Une autre recommandation consiste en plus de les héberger sur des machines différentes, à utiliser des identifiants et des mots de passe évidemment complexes mais aussi différents non seulement pour chacun de services du site Internet mais surtout des autres éléments de votre Système Informatique.


    Réagissez à cet article


    Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
    Les 10 conseils pour ne pas se faire «hacker» pendant l’été
    Les meilleurs conseils pour choisir vos mots de passe
    Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
    Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
    Attaques informatiques : comment les repérer ?


    Quel est notre métier ?
    Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


    Quel sont nos principales activités ?


    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
    Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

    « Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
    Denis JACOPINI
     »


    Besoin d'un Expert ? contactez-nous


    Source : Piratage informatique : comment protéger son site internet ?


    Le livre du jour : CYBERARNAQUES – a l’écoute des livres, Radio Massabielle (97.8 Mhz et 101.8 Mhz)

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Le livre du jour : CYBERARNAQUES - a l'écoute des livres

    Le livre du jour : CYBERARNAQUES – a l’écoute des livres, Radio Massabielle (97.8 Mhz et 101.8 Mhz)


    Comme les langues d’ Esope, Internet peu être la meilleure et la pire des choses. En effet s’il permet de relier les femmes et les hommes à travers le monde, de travailler, de s’informer, etc.. il es également le point de  toutes sortes d’escrocs. Aussi, en répondant à une annonce ou au message que vous pensez être envoyé par un ami, vous risquez de voir votre compte en banque vidé ou d’être victime d’un chantage.

    Les CYBERARNAQUES sont légion et il convient de s’informer pour mieux protéger votre famille et vos biens.
    Combien d’entre-nous n’on pas vérifié…[lire la suite]


    Réagissez à cet article


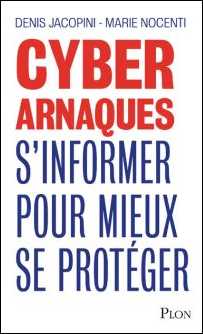
    CYBERARNAQUES - S'informer pour mieux se protéger (Le Livre)
    Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

    Livre CyberArnaques - Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

    Denis Jacopini, expert judiciaire en informatique diplômé et spécialisé en cybercriminalité, raconte, décrypte et donne des parades contre toutes les cyberarnaques dont chacun peut être victime.

    Il est témoin depuis plus de 20 ans d'attaques de sites Internet, de piratages d'ordinateurs, de dépouillements de comptes bancaires et d'autres arnaques toujours plus sournoisement élaborées.

    Parce qu'il s'est rendu compte qu'à sa modeste échelle il ne pourrait sensibiliser tout le monde au travers des formations et des conférences qu'il anime en France et à l'étranger, il a imaginé cet ouvrage afin d'alerter tous ceux qui se posent la question : Et si ça m'arrivait un jour ?

    Plutôt que de présenter une longue liste d'arnaques Internet recensées depuis plusieurs années, Denis Jacopini, avec la collaboration de Marie Nocenti, auteur du roman Le sourire d'un ange, a souhaité vous faire partager la vie de victimes d'arnaques Internet en se basant sur des faits réels, présentés sous forme de nouvelles suivies de recommandations pour s'en prémunir. Et si un jour vous rencontrez des circonstances similaires, vous aurez le réflexe de vous méfier sans risquer de vivre la fin tragique de ces histoires et d'en subir les conséquences parfois dramatiques.

    Pour éviter de faire entrer le loup dans votre bergerie, il est essentiel de le connaître pour le reconnaître !

    Commandez sur Fnac.fr


    https://www.youtube.com/watch?v=lDw3kI7ra2s

    06/04/2018 A l'occasion de la sortie de son livre "CYBERARNAQUES : S'informer pour mieux se protéger",Denis JACOPINI répond aux questions de Valérie BENHAÏM et ses 4 invités : 7 Millions de victimes de la Cybercriminalité en 2010 (Symantec) 13,8 Milions de victimes de la Cybercirminalité en 2016 (Symantec) 19,3 Millions de victimes de la Cybercriminalité en 2017 (Symantec) Plus ça va moins ça va ? Peut-on acheter sur Internet sans risque ? Si le site Internet est à l'étranger, il ne faut pas y aller ? Comment éviter de se faire arnaquer ? Comment on fait pour renifler une arnaque sur Internet ? Comment avoir un coup d'avance sur les pirates informatiques ? Quelle est l'arnaque qui revient le plus souvent ? Denis JACOPINI vous répond sur C8 avec Valérie BENHAÏM et ses invités.

    Commandez sur Fnac.fr


    https://youtu.be/usg12zkRD9I?list=UUoHqj_HKcbzRuvIPdu3FktA

    12/04/2018 Denis JACOPINI est invité sur Europe 1 à l'occasion de la sortie du livre "CYBERARNAQUES S'informer pour mieux se protéger"
    Comment se protéger des arnaques Internet

    Commandez sur amazon.fr


    Je me présente : Denis JACOPINI. Je suis l'auteur de ce livre coécrit avec Marie Nocenti, romancière.
    Pour ma part, je suis Expert de justice en informatique spécialisé en cybercriminalité depuis 1996 et en protection des Données à Caractère Personnel.
    J'anime des formations et des conférences sur le RGPD et la Cybercriminalité pour aider les organismes à se protéger des pirates informatiques et à se mettre en conformité avec la réglementation autour du numérique (dont le RGPD : Règlement Général sur la Protection des Données).

    Commandez sur Fnac.fr


    Source : Le livre du jour : CYBERARNAQUES – a l’écoute des livres


    Protection des données personnelles : Les entreprises ne respectent pas la Loi et jouent avec les données de leur clients. Ca pourrait bien leur coûter cher ! | Denis JACOPINI

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Plaque signalétique et Logo de la CNIL

    Protection des données personnelles : Les entreprises ne respectent pas la Loi et jouent avec les données de leur clients. Ca pourrait bien leur coûter cher !

    Depuis 1978, les entreprises sont soumises à des obligations en terme de déclaration de traitements de données personnelles à la CNIL. Ne pas se soumettre à ces obligations, rend pénalement responsable le chef d’entreprise et passible d’une amende jusqu’à 300 000 euros. Une loi et des obligations quasiment tout le temps oubliées. Depuis le 25 mai 2018, les sanctions sont portées à 20 millions d’euros ou 4% du chiffre d’affaire.


    A quoi sert la CNIL ?

    Positionnez-vous d’abord en tant que consommateur. Lorsque vous commandez, achetez, communiquez, savez-vous où vont les informations personnelles ou confidentielles que vous confiez aveuglément ?Seriez-vous d’accord si toutes les données (coordonnées postales, e-mail, bancaires, santé, politique, religion, habitudes de consommation etc.) que vous communiquez en toute confiance à des tiers se retrouvent dispersées dans la nature et à la vue de tout le monde ? J’imagine que non ! Vous vous attendez plutôt à ce que tous les tiers prennent soin de conserver précieusement vos informations qui sont pour chacun d’entre nous précieuses et confidentielles pour certaines.


    A la place de ça, que font les entreprises ?
    Ils utilisent vos coordonnées pour envoyer de la publicité et surcharger votre boite e-mail, votre téléphone, votre boite aux lettres. Plus grave, certains vont vendre ou louer vos coordonnées à des tiers pour monnayer vos informations personnelles. Plus grave encore, d’autre encore vont stocker vos précieux éléments sur des systèmes informatiques non sécurités… Et c’est aussi comme ça qu’on se retrouve rapidement noyé par les spams ou les virus, victime d’usurpation d’identité ou pire…   C’est pour canaliser cela que la CNIL (Commission Nationale de l’Informatique et des Libertés) existe. Sa mission officielle est de « veiller à ce que le développement des nouvelles technologies ne porte atteinte ni à l’identité humaine, ni aux droits de l’homme, ni à la vie privée, ni aux libertés individuelles ou publiques ».


    Qui est concerné ?
    Tout professionnel, organisme, association qui gère un fichier client, contact, mail, salariés, élèves, patients… que ce fichier soit informatisé ou géré sur papier. Les seuls qui n’ont pas à faire de telles déclarations sont les particuliers et les association, mais seulement pour les traitements qui concernent les données de leurs membres.


    Les réactions les plus courantes lors de mes conférences
    Lorsque j’anime des ateliers, des tables rondes ou des conférences sur le sujet des risques juridiques du chef d’entreprise face aux nouveaux usages de l’informatique ou des obligations des entreprises vis à vis de la CNIL, et que le volet des obligations par rapport à la est abordé, il m’est systématiquement posé la question suivante :


    « Mais, comment se fait-il qu’on ne soit pas informé de ces obligations ? »


    Et ma réponse au chef d’entreprises est systématiquement toujours la même :
    « Par pure négligence de votre part . Que votre entreprise ait 0 ou 100 000 salariés, les obligations sont les mêmes et existent depuis 1978 au travers de la Loi Informatique et Libertés. Lorsque vous avez créé votre entreprise, vous vous êtes engagés à respecter la réglementation pendant toute la vie de votre entreprise. Et cette loi, je vous l’accorde, longtemps restée dans l’ombre, fait partie des règles qui doivent être obligatoirement respectées. Comme vous avez vu tout à l’heure, si vous vous positionnez en tant que consommateur, il vous semble évident que vos données personnelles soient protégées. Comme cette précaution absolue n’est pas une priorité naturelle pour les entreprises, un gendarme a été créé pour informer, surveiller, contrôler et sanctionner les entreprises fautives. Vous faites certainement partie des patrons qui essaient de gérer leur entreprise du mieux possible et avec vos problèmes et vos priorités vous y arriver je pense très bien. Vous vous souciez probablement d’abord de la réglementation à respecter en matière sociale, fiscale et en rapport de votre activité professionnelle. Je sais qu’il est matériellement impossible de tout savoir, et de connaitre toutes les lois. C’est ce que moi j’appelle faire des impasses. Sauf que là, c’est des impasses qui peuvent vous coûter jusqu’à 300 000 euros. »


    Pourquoi parle-t-on de la CNIL si souvent aujourd’hui ?
    Parce qu’elle tire la sonnette d’alarme devant les changements de nos habitudes et l’évolution de la technologie Fait très important qui s’est passé depuis le début des années 80 : L’informatique s’est répandue dans quasiment tous les domaines sans réellement tenir compte de la sécurité des données. Peu savent que depuis les années 90, Internet qui s’impose à nous utilise un protocole de communication qui à la base ne sont pas sécurisées . Ensuite, nous sommes entrés dans l’ère des objets connectés avec un risque permanent de se faire « pomper » nos données. On ne va plus seulement parler de coordonnées postales téléphoniques ou bancaires, mais aussi de données de santé, d’habitudes alimentaires, de sommeil, de sortie, de loisirs… Que vos joujoux hi-tech connectés, votre smartphone ou votre ordinateur soient perdus ou piratés, les données qu’ils stockent sont librement accessibles… De plus, il ne se passe pas un jour sans qu’un opérateur, une société Web, une entreprise se fasse pirater son système informatique et par la même occasion les données de ses clients. Il y a deux types de cibles : celles qui ont beaucoup de trésorerie à se faire voler, et les millions de malchanceux qui dont le manque de sécurité a été automatiquement détecté qui vont être la proie de cybercriminels. Pour vous donner une idée, 144 milliards d’emails sont échangés chaque jour et 68,8% d’entre eux sont des spams et nombreux cachent des réseaux cybercriminels. 400 Millions de personnes sont concernées par des cyberattaques chaque année. Vous comprenez maintenant pourquoi il devient urgent de canaliser tous ces usages et déjà les premier débordements avant que ça continue à s’aggraver.


    Est-ce risqué de ne pas respecter la Loi Informatique t Libertés
    Même si en référence la loi du 29 mars 2011 relative au défenseur des droits, la CNIL peut rendre publiques les sanctions pécuniaires qu’elle prononce, il n’y a jusqu’à maintenant eut que très peu de sanctions prononcées. En 2013, 414 contrôles ont aboutit à 14 sanctions.

    On eut en avoir  liste sur http://www.cnil.fr/linstitution/missions/sanctionner/les-sanctions-prononcees-par-la-cnil/

    Cependant, le niveau de risque devrait exploser en 2015 ou du moins, dès la mise en application du règlement européen relatif aux traitements de données à caractère personnel. Selon les infractions, le montant des sanctions peut aujourd’hui s’élever jusqu’à 300 000 euros. Cenpendant, compte tenu de leur chiffre d’affaire démesuré, certaines entreprises peuvent continuer à sourire avec de telles amendes (par exemple google et ses 60 milliards de chiffre d’affaire, ou Facebook, Appel, Orange…) .

    Devant ces situations, la Commission Européenne décidé de frapper un grand coup avec un règlement européen et au travers de deux principales actions répressives :

    1) Augmenter plafond des amendes jusqu’à 5% du chiffre d’affaire ( ça pourrait donner 3 milliards de dollars d’amende maximale par infractions pour google)

    2) Rendre Obligatoire pour toute entreprise, de déclarer sous 24h à la CNIL le moindre incident de sécurité (virus, perte données, perte ou  vol de matériel, piratage…), laquelle pourra vous obliger d’informer tous vos clients que la sécurité de leurs donées personnelles a été compromise. Cette obligation existe déjà depuis juin 2013 mais seulement pour les OIV (Opérateurs d’importance Vitale).
    Souvenez-vous l’affaire du piratage d’Orange en janvier et avril 2014 et les articles de presse peux valorisants pour la marque et inquiétant pour ses clients. Le règlement européen prévoir d’obliger toutes les entreprises d’informer l’ensemble des propriétaires dont la sécurité a été compromise suite à un piratage, une perte ou à un vol de données personnelles ou de matériel contenant des données personnelles. Ainsi, on ne parle plus d’un risque financier, mais d’un risque de mauvaise réputation des entreprises face à leurs clients et concurrents…


    Concrètement, que faut-il faire pour de mettre en conformité avec la CNIL ?
    L’aritcle premier de la Loi définit que l’informatique doit être au service de chaque citoyen. Son développement doit s’opérer dans le cadre de la coopération internationale. Elle ne doit porter atteinte ni à l’identité humaine, ni aux droits de l’homme, ni à la vie privée, ni aux libertés individuelles ou publiques.

    L’article 2 précise que la loi s’applique aux traitements de données à caractère personnel contenues ou appelées à figurer dans des fichiers.

    Enfin l’article 22 indique que les traitements de données à caractère personnel font l’objet d’une déclaration auprès de la CNIL

    En d’autres termes, pour se mettre en conformité, il faut déclarer à la CNIL l’ensemble des traitements de données qui concernent des informations permettant d’identifier des personnes.

    Je tiens à préciser qu’on ne déclare pas ou on ne donne pas à la CNIL ses données, on ne déclare que des traitements de données à caractères personnel.

    Lien vers le Loi Informatique et Libertés http://www.cnil.fr/documentation/textes-fondateurs/loi78-17/


    Mon conseil en 4 étapes pour se mettre en conformité avec la CNIL
    1) Identifier l’ensemble des traitements de données permettant d’identifier des personnes.

    2) Procéder à l’analyse détaillée de ses traitements et corriger les actions qui ne sont pas conformes à la Loi Informatique et Libertés en terme de sécurité des fichiers, de confidentialité des données, de durée de conservation des documents, d’information des personnes, de demande d’autorisation et de finalité des traitements.

    3) Déclarer le traitement à la CNIL ou désigner un Correspondant Informatique et Libetés  qui sera chargé de tenir à jour un registre des traitements sans avoir à les déclaréer séparément.

    4) Faire un à deux points par an pour reporter dans le registre les changements sur les traitements existants et les y ajouter les nouveaux.

    En cas d’impossibilité d’adapter votre traitement de données personnelles par rapport à la loi Informatique et Libertés, une demande d’avis ou d’autorisation doit être formulée à la CNIL.

    Bien évidemment, la réponse de la CNIL doit être attendue avant d’utiliser le traitement concerné.

    Une fois ces étapes de « mise sur rails » accomplie, la personne qui aura en charge la fonction de correspondant dans votre entreprise aura obligation de tenir un registre des traitements mis en œuvre au sein de l’organisme (consultable par la CNIL ou tout demandeur sur simple demande) et de veiller au respect des dispositions de la loi « informatique et libertés » au sein de l’organisme.


    Est-on obligé de faire une déclaration pour chaque traitement ?
    Oui et Non

    Non si vous nommez un (). Qu’il soit interne à l’entreprise ou externe (si vous souhaitez déléguer la responsabilité  à quelqu’un d’externe à l’entreprise, comme je le fais pour de nombreuses entreprises). Le Cil n’aura alors qu’à tenir à jour un registre répertoriant l’ensemble des traitements de données à caractères personnel et leurs caractéristiques détaillées. Ce registre devra pouvoir être consultable par la CNIL mais auss par quiconque vous en fera la demande.

    Oui si vous décidez de ne pas déclarer un Correspondant Informatique et Libertés.


    Qui peut être ou devenir CIL ?
    La loi prévoit que le correspondant Informatique et Libertés est une personne bénéficiant des qualifications requises pour exercer ses missions.
    Aucun agrément n’est prévu et aucune exigence de diplôme n’est fixée.
    Néanmoins, le CIL doit disposer de compétences variées et adaptées à la taille comme à l’activité du responsable des traitements.
    Ces compétences doivent porter tant sur l’informatique et les nouvelles technologies que sur la réglementation et législation relative à la protection des données à caractère personnel.
    …
    L’absence de conflit d’intérêts avec d’autres fonctions ou activités exercées parallèlement est également de nature à apporter les garanties de l’indépendance du CIL. C’est pourquoi la fonction de correspondant est incompatible avec celle de responsable de traitements. Sont concernés le représentant légal de l’organisme (ex. : le maire / le PDG) et les autres personnes participant à la prise de décisions en matière de mise en oeuvre des traitements (ex. : les conseillers municipaux / les personnes disposant d’une délégation de pouvoirs).


    Des difficultés pour vous mettre en conformité ?
    Pour vous mettre en conformité avec la CNIL, il vaut mieux être sensibilisé à la loi Informatique et Libertés et aux règles et obligations qui en découlent (obligation d’information, droit d’accès, traitement des réclamations…).

    Pour que votre mise en règle se fasse dans de bonnes conditions, nous pouvons nous charger de former et de suivre une personne de votre entreprise qui jouera le rôle de CIL (Correspondant Informatique et Libertés) ou bien, si vous le préférez, pour encore plus de tranquillité, Denis JACOPINI, expert Informatique spécialisé en protection des données personnelles, peut se charger d’être votre CIL externe en se chargeant de prendre en charge l’ensemble des formalités.


    Plus de détails sur la CNIL
    La CNIL est une AAI (Autorité Administrative Indépendante). C’est une structure gérée par l ‘état qui ne dépent d’aucun ministère et qui peut dresser des procès verbaux et sanctionner sans même à avoir à passer par un juge. La CNIL dépend directement du premier ministre qui peut en dernier recours, directement prendre des mesures pour mettre fin aux manquements.


    Quelques chiffres
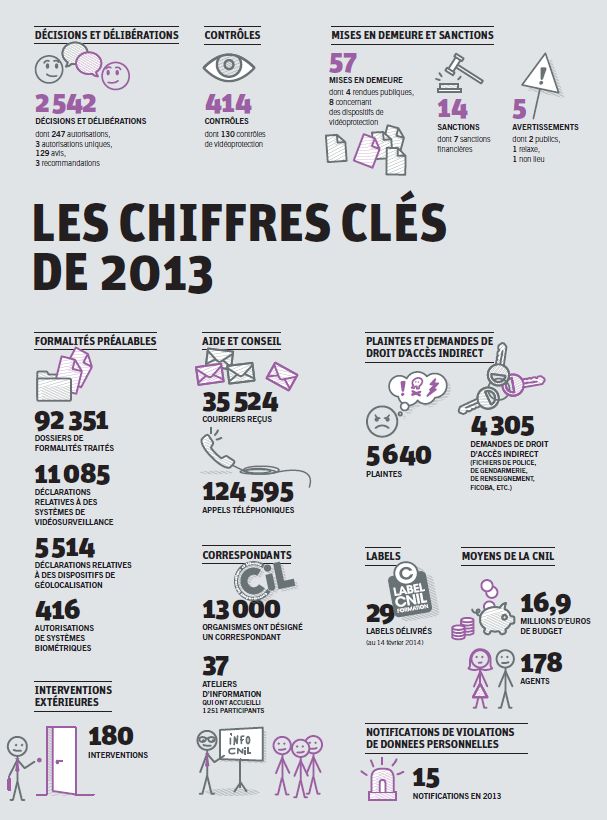
    2014 Rapport de la CNIL 2014 sur l'activité 2013

    Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


    Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

    Contactez-nous


    Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

    « Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


    Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

    Nous animons des Formations sur le RGPD en individuel ou en groupe 
     

    Quelques articles sélectionnés par nos Experts :
    Comment se mettre en conformité avec le RGPD
    Accompagnement à la mise en conformité avec le RGPD de votre établissement
    Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
    Comment devenir DPO Délégué à la Protection des Données
    Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
    Mise en conformité RGPD : Mode d’emploi
    Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
    DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
    Comprendre le Règlement Européen sur les données personnelles en 6 étapes
    Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


    Réagissez à cet article


    Auteur : Denis JACOPINI


    Audit en sécurité informatique : Liste des risques

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Liste des risques de sécurité informatique | Blog de Philippe Garin

    Audit en sécurité informatique : Liste des risques


    La liste des risques de sécurité informatique ci-après, bien que non-exhaustive reflète un spectre important de risques, contre lesquels des mesures de sécurité sont à mettre en place.

    Risques physiques

    • Incendie ;
    • Dégât des eaux, crue ;
    • Pollution ;
    • Accidents majeurs.


    Risques naturels

    • Phénomène climatique ;
    • Phénomène sismique, volcanique ;
    • Phénomène météorologique.

    Perte de services essentiels

    • Défaillance de la climatisation ;
    • Perte d’alimentation énergétique ;
    • Perte des moyens de télécommunication.


    Rayonnements

    • Rayonnements électromagnétiques ;
    • Rayonnements thermiques.


    Compromission des informations et des fonctions

    • Interception de signaux parasites compromettants ;
    • Espionnage à distance ;
    • Ecoute passive ;
    • Vol de supports ;
    • Vol de documents ;
    • Vol de matériels ;
    • Divulgation interne ;
    • Divulgation externe ;
    • Piégeage du matériel ;
    • Utilisation illicite du matériel ;
    • Abus de droit ;
    • Usurpation de droit ;
    • Fraude ;
    • Altération du logiciel ;
    • Copie frauduleuse du logiciel ;
    • Utilisation de logiciels contrefaits ou copiés ;
    • Altération des données ;
    • Utilisation de données personnelles dans autorisation ;
    • Traitement de données personnelles nos déclarés
    • Atteinte à la disponibilité du personnel.

    Défaillances techniques

    • Panne du matériel ;
    • Dysfonctionnement du matériel ;
    • Saturation du matériel ;
    • Dysfonctionnement logiciel ;
    • Atteinte à la maintenabilité du SI.

    Agressions Physiques, Erreurs

    • Destruction des matériels ;
    • Reniement d’actions ;
    • Erreurs de saisie ;
    • Erreur d’utilisation.


    Réagissez à cet article


    Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
    Les 10 conseils pour ne pas se faire «hacker» pendant l’été
    Les meilleurs conseils pour choisir vos mots de passe
    Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
    Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
    Attaques informatiques : comment les repérer ?


    Quel est notre métier ?
    Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


    Quel sont nos principales activités ?


    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
    Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

    « Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
    Denis JACOPINI
     »


    Besoin d'un Expert ? contactez-nous


    Source : https://phgarin.wordpress.com/2008/07/27/liste-des-risques-de-securite-informatique


    Combien de temps une crèche peut-elle conserver des informations sur vous et vos enfants ? | Denis JACOPINI

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    CNIL Besoin d’aide ? - Combien de temps une crèche peut-elle conserver des informations sur vous et vos enfants ?

    Combien de temps une crèche peut-elle conserver des informations sur vous et vos enfants ?

    Les crèches et les autres structures d’accueil de jeunes enfants sont amenées à enregistrer dans leur logiciel de gestion des informations personnelles sur vous et vos enfants accueillis.


    La durée de conservation de ces informations ne doit pas dépasser la durée nécessaire aux finalités pour lesquelles ces informations sont collectées et traitées.

    Dans le cas de l’accueil de jeunes enfants, la CNIL recommande que ces informations soient effacées au plus tard trois ans après leur départ. Au-delà de ce délai, elles ne peuvent être conservées que de manière anonymisée, dans un but statistique par exemple.

    Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


    Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

    Contactez-nous


    Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

    « Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


    Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

    Nous animons des Formations sur le RGPD en individuel ou en groupe 
     

    Quelques articles sélectionnés par nos Experts :
    Comment se mettre en conformité avec le RGPD
    Accompagnement à la mise en conformité avec le RGPD de votre établissement
    Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
    Comment devenir DPO Délégué à la Protection des Données
    Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
    Mise en conformité RGPD : Mode d’emploi
    Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
    DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
    Comprendre le Règlement Européen sur les données personnelles en 6 étapes
    Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


    Réagissez à cet article


    Source : https://cnil.epticahosting.com/selfcnil/site/template.do;jsessionid=50B68804DFBAE00F99335F6CD3BFA25A?name=Combien+de+temps+une+cr%C3%A8che+peut-elle+conserver+des+informations+sur+vous+et+vos+enfants+%3F&id=482


    Comment empêcher Android de sauvegarder automatiquement nos données personnelles ?

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Comment empêcher Android de sauvegarder automatiquement vos données personnelles

    Comment empêcher Android de sauvegarder automatiquement nos données personnelles ?


    Nos smartphones et tablettes Android sauvegardent certaines de nos données personnelles sur les serveurs de Google sans forcément nous demander notre avis. Un système qui peut s’avérer aussi pratique pour certains qu’il peut être dérangeant pour d’autres. Encore faut-il savoir quelles sont les données sauvegardées par Google et celles qui ne le sont le pas. Nous allons donc aujourd’hui nous pencher sur la question.

    android sauvegarder


    N’avez-vous jamais remarqué que lorsque vous entrez-vos identifiants Google dans un nouvel appareil Android, ce dernier retrouvait automatiquement certaines de vos informations personnelles, notamment vos contacts. Pourtant, vous n’avez jamais rien fait pour, et pour cause puisque cette option est activée par défaut. Ce qui signifie que vous pouvez également la désactiver. La plupart des utilisateurs la conservent néanmoins activée pour des raisons de praticité.


    Les données automatiquement sauvegardées par Google

    Au sein de son OS, Google a intégré un outil du nom d’Android Backup Service qui sauvegarde certaines données liées aux services que vous utilisez. Ces données sont les suivantes :

    • Contacts qui sont sauvegardés au sein de Google Contacts. Vous pouvez ainsi les retrouver sur tous vos appareils et même sur votre PC en vous connectant simplement à votre compte.
    • Emails qui sont sauvegardés au sein de Gmail
    • Documents, ce qui vous permet d’ailleurs d’éditer vos documents sauvegardés dans le cloud à partir de n’importe lequel de vos appareils
    • Calendriers
    • Chrome : vos favoris et votre historique de navigation sont synchronisés avec votre compte. Idem pour vos mots de passe si vous avez activé la fonction Smart Lock
    • Hangouts : vos conversations sont sauvegardées
    • Google Play Store : les applications que vous avez téléchargées sont automatiquement sauvegardées. Vous pouvez ensuite les retrouvez dans l’onglet « Mes applications » de la boutique. C’est très pratique lorsque vous changez de smartphone car vous n’avez pas besoin de les rechercher une par une, en outre, les applications achetées sont également sauvegardées
    • Vos photos et vidéos, à condition d’utiliser l’application Google Photos et d’avoir activé la sauvegarde automatique de vos médias
    • Certaines données d’applications

    Comment empêcher Google de sauvegarder vos données

    Vous n’êtes pas ravis à l’idée que Google en sache autant sur vous et vous souhaiteriez que certaines de vos données ne soient pas sauvegardées ? Et bien rassurez-vous, c’est possible et en quelques clics. Il vous suffit pour cela de :

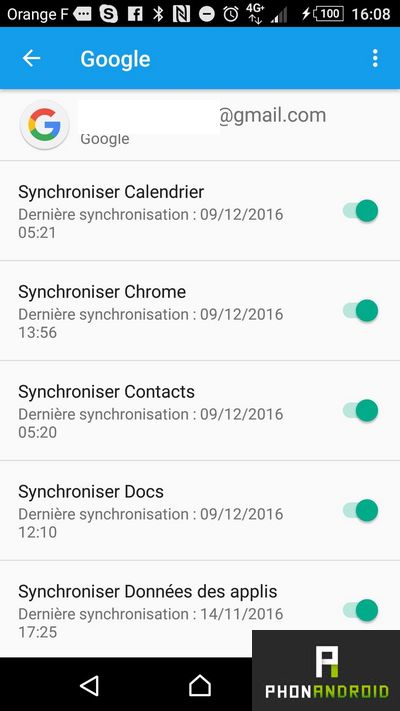
    • Vous rendre dans le menu Paramètres > Personnel > Comptes de votre smartphone
    • Sélectionner votre compte Google
    • Décocher toutes les données que vous ne voulez pas que Google sauvegarde


    sauvegarde google


    Et pour aller plus loin, n’hésitez pas à jeter un œil à notre tutoriel comment préserver sa vie privée sur Android.

    Les données non sauvegardées par Google

    Les données listées ci-dessous ne sont pas sauvegardées par Google. Pour éviter de les perdre en changeant de smartphone, il faudra donc utiliser une application tierce mais nous y viendrons après.

    • Les SMS, il est néanmoins possible de sauvegarder ses SMS sur Android en utilisant une application
    • Google Authentificator : pour des raisons de sécurité, les données d’authentification Google en deux étapes ne sont pas sauvegardées
    • Réglages : les paramètres personnalisés de de votre smartphone ne sont pas sauvegardés
    • Bluetooth : Android ne synchronise pas les périphériques Bluetooth appairés vers votre smartphone

    Comment sauvegarder toutes ses données personnelles

    Bien que Google ne le permette pas par défaut, il est tout à fait possible de sauvegarder toutes les données de votre smartphone Android à l’aide de notre précédent tutoriel. Certaines de vos données iront directement sur votre support externe, d’autres seront sauvegardées en ligne afin de pouvoir ensuite être réintégrées à votre nouveau smartphone si votre but est de sauvegarder vos données pour les retrouver sur un nouvel appareil.

    N’oubliez pas non plus de jeter un œil à notre sélection d’applications pour sauvegarder ses données personnelles. Certaines nécessiteront que votre téléphone soit rooté, d’autres non, et elles vous permettront de sauvegarder toutes vos applications et pas seulement les données.

    Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

    Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


    Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

    Contactez-nous


    Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

    « Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


    Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

    Nous animons des Formations sur le RGPD en individuel ou en groupe 
     

    Quelques articles sélectionnés par nos Experts :
    Comment se mettre en conformité avec le RGPD
    Accompagnement à la mise en conformité avec le RGPD de votre établissement
    Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
    Comment devenir DPO Délégué à la Protection des Données
    Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
    Mise en conformité RGPD : Mode d’emploi
    Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
    DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
    Comprendre le Règlement Européen sur les données personnelles en 6 étapes
    Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


    Réagissez à cet article


    Source : http://www.phonandroid.com/comment-empecher-android-sauvegarder-automatiquement-donnees-personnelles.html


    Denis JACOPINI sur LCI : Les techniques des cybercriminels pour pirater votre CB

    Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
    EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

    Denis JACOPINI sur LCI : Les techniques des cybercriminels pour pirater votre CB


    Denis Jacopini, expert informatique assermenté spécialisé en cybercriminalité, explique que quoi que l’on fasse, les fraudeurs auront une longueur d’avance. Néanmoins, il y a des failles dans le système, et en particulier au niveau du cryptogramme visuel.


    En direct sur LCI avec Serge Maître Maître, président de l’AFUB (Association Française des Usagers des Banques) et Nicolas CHATILLON, Directeur du développement-fonctions transverses du groupe BPCE et Denis JACOPINI, Expert informatique assermenté spécialisé en cybercriminalité débattent le 7 mars 2016 sur les techniques des cybercriminels pour vous pirater votre CB.


    2016 03 07-05 LCI 2016 03 07-01 LCI 2016 03 07-02 LCI 2016 03 07-04 LCI

    http://lci.tf1.fr/france/societe/cartes-bancaires-les-fraudeurs-ont-toujours-une-longueur-d-avance-8722056.html


    Une liste non exhaustive avec 10 techniques de cybercriminels pour vous pirater votre carte bancaire :
    http://www.lenetexpert.fr/10-techniques-de-cybercriminels-pour-vous-pirater-votre-carte-bancaire/


    Réagissez à cet article


    CYBERARNAQUES - S'informer pour mieux se protéger (Le Livre)
    Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

    Livre CyberArnaques - Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

    Denis Jacopini, expert judiciaire en informatique diplômé et spécialisé en cybercriminalité, raconte, décrypte et donne des parades contre toutes les cyberarnaques dont chacun peut être victime.

    Il est témoin depuis plus de 20 ans d'attaques de sites Internet, de piratages d'ordinateurs, de dépouillements de comptes bancaires et d'autres arnaques toujours plus sournoisement élaborées.

    Parce qu'il s'est rendu compte qu'à sa modeste échelle il ne pourrait sensibiliser tout le monde au travers des formations et des conférences qu'il anime en France et à l'étranger, il a imaginé cet ouvrage afin d'alerter tous ceux qui se posent la question : Et si ça m'arrivait un jour ?

    Plutôt que de présenter une longue liste d'arnaques Internet recensées depuis plusieurs années, Denis Jacopini, avec la collaboration de Marie Nocenti, auteur du roman Le sourire d'un ange, a souhaité vous faire partager la vie de victimes d'arnaques Internet en se basant sur des faits réels, présentés sous forme de nouvelles suivies de recommandations pour s'en prémunir. Et si un jour vous rencontrez des circonstances similaires, vous aurez le réflexe de vous méfier sans risquer de vivre la fin tragique de ces histoires et d'en subir les conséquences parfois dramatiques.

    Pour éviter de faire entrer le loup dans votre bergerie, il est essentiel de le connaître pour le reconnaître !

    Commandez sur Fnac.fr


    https://www.youtube.com/watch?v=lDw3kI7ra2s

    06/04/2018 A l'occasion de la sortie de son livre "CYBERARNAQUES : S'informer pour mieux se protéger",Denis JACOPINI répond aux questions de Valérie BENHAÏM et ses 4 invités : 7 Millions de victimes de la Cybercriminalité en 2010 (Symantec) 13,8 Milions de victimes de la Cybercirminalité en 2016 (Symantec) 19,3 Millions de victimes de la Cybercriminalité en 2017 (Symantec) Plus ça va moins ça va ? Peut-on acheter sur Internet sans risque ? Si le site Internet est à l'étranger, il ne faut pas y aller ? Comment éviter de se faire arnaquer ? Comment on fait pour renifler une arnaque sur Internet ? Comment avoir un coup d'avance sur les pirates informatiques ? Quelle est l'arnaque qui revient le plus souvent ? Denis JACOPINI vous répond sur C8 avec Valérie BENHAÏM et ses invités.

    Commandez sur Fnac.fr


    https://youtu.be/usg12zkRD9I?list=UUoHqj_HKcbzRuvIPdu3FktA

    12/04/2018 Denis JACOPINI est invité sur Europe 1 à l'occasion de la sortie du livre "CYBERARNAQUES S'informer pour mieux se protéger"
    Comment se protéger des arnaques Internet

    Commandez sur amazon.fr


    Je me présente : Denis JACOPINI. Je suis l'auteur de ce livre coécrit avec Marie Nocenti, romancière.
    Pour ma part, je suis Expert de justice en informatique spécialisé en cybercriminalité depuis 1996 et en protection des Données à Caractère Personnel.
    J'anime des formations et des conférences sur le RGPD et la Cybercriminalité pour aider les organismes à se protéger des pirates informatiques et à se mettre en conformité avec la réglementation autour du numérique (dont le RGPD : Règlement Général sur la Protection des Données).

    Commandez sur Fnac.fr


    Source : Cartes bancaires : « Les fraudeurs ont toujours une longueur d’avance » – Société – MYTF1News