Un guide pour aider les entreprises face à Facebook ou Twitter | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Un guide pour aider les entreprises face à Facebook ou Twitter

Un guide pour aider les entreprises face à ou

Le Medef a édité un guide pour informer les entreprises des risques liés aux et des mesures à prendre.


Facebook, Twitter, LinkedIn, Viadeo: les réseaux sociaux n’ont plus secret pour des millions de Français. Les entreprises, elles, ne sont pas forcément à l’aise avec la question. Ces outils, qui sont souvent à la limite des sphères privées et publiques, induisent de nouveaux risques pour les sociétés: se faire dénigrer sur la Toile, se faire usurper son identité, ou voir des salariés, par des conversations sur les réseaux professionnels livrer, sans s’en rendre compte, des informations confidentielles. Pour aider les chefs d’entreprise, le Medef vient d’éditer un guide sur le sujet, intitulé «réseaux sociaux et entreprises, quels enjeux juridiques». Le petit livret est très didactique puisque le premier chapitre consiste à expliquer… ce qu’est un réseau social.


«On s’est rendu compte que les entreprises avaient en la matière des pratiques très différentes. Certaines encouragent leurs salariés à communiquer sur les réseaux sociaux, mais sans fixer aucun cadre. Dans d’autres, la communication est beaucoup plus contrôlée. Certaines ont déjà mené des actions de sensibilisation auprès de leurs salariés, dont une avec une pièce de théâtre», explique-t-on au Medef, où un groupe de travail avait été constitué pour rédiger le guide. D’après une étude du cabinet Proskauer, la manière forte est aussi de mise. 29% des 120 grandes entreprises internationales interrogées ont bloqué l’accès à Twitter, Facebook et autres réseaux sur le lieu de travail, et 27% en contrôlent l’utilisation. A vrai dire, ce sont les PME qui sont le plus «en retard»: elles n’ont souvent pas le temps de se pencher sur la question, ni les moyens de monter des cellules de veille. Le guide est donc là pour les sensibiliser.


Sur ces réseaux, les règles de droit classique – code du travail, code civil, code de la propriété intellectuelle etc… – s’appliquent. Mais il existe également des dispositifs spécifiques. Et tout cela s’entremêle. Le poids d’une charte sur l’utilisation des réseaux sociaux par les salariés ne sera pas le même si cette charte est inscrite dans le règlement intérieur, ou pas. Les salariés ont le droit de parler sur les réseaux de l’organisation et du fonctionnement de l’entreprise, à condition que leurs propos ne soient pas injurieux. L’entreprise elle-même doit évidemment respecter les règles de droit à l’image lorsqu’elle publie sur ces réseaux. Bref, un guide n’est pas de trop dans ce maquis!


Lien pour télécharger le guide


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : http://www.lefigaro.fr/conjoncture/2014/09/11/20002-20140911ARTFIG00296-un-guide-pour-aider-les-entreprises-face-a-facebook-ou-twitter.php


Conseils pour assurer la sécurité numérique des nomades | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Gérard Peliks rappelle « la touche “delete” vidage corbeille détruisent contentent cacher document ».

Conseils pour assurer la sécurité numérique des nomades

Même lorsqu’il s’aventure dans le vaste cybermonde, le collaborateur nomade doit avoir accès aux ressources internes de l’entreprise. Il représente alors un danger. Comment se protéger ? Quelques conseils de Gérard Peliks, expert et enseignant en sécurité de l’information.


fortes de l’utilisateur

Ce n’est pas l’outil qui doit être tracé, mais l’individu qui s’en sert. « Il s’agit d’identifier et d’authentifier, avec la plus grande attention, l’ayant-droit aux ressources de l’organisation », indique Gérard Peliks, expert et enseignant en sécurité de l’information. Première étape : l’identifiant ou login. Seconde phase : l’authentifiant, autrement dit la preuve de l’identité de l’utilisateur. « Le plus fiable est la combinaison de deux paramètres : ce que l’on a (par exemple une calculatrice, un token usb…) et ce que l’on sait (un code pin). En attendant les solutions de biométrie multimodale… », précise Gérard Peliks.


des transactions

Les échanges entre l’organisation et le collaborateur nomade doivent être sécurisés dans leur confidentialité et leur intégrité. « Il s’agit de créer un tunnel chiffrant dont les deux extrémités sont mutuellement identifiées », souligne Gérard Peliks. Les virtual private networks (VPN) ou réseaux privés virtuels (RPV) garantissent la confidentialité des données transmises, donc vulnérables, sur Internet. La signature électronique peut en garantir l’intégrité. Ce qu’on appelle le protocole de « tunnellisation » ou d’encapsulation consiste à chiffrer les transmissions entre le poste nomade et l’Intranet de l’organisation.


En cas de perte ou de vol d’un PC, ou d’un téléphone portable, la confidentialité des informations contenues n’est plus assurée, si elles sont stockées en clair. « On ne perd pas seulement l’objet, mais des données, avec tout ce que cela peut entraîner comme risque d’image, de réputation et même de conséquences juridiques », pointe Gérard Peliks. Tout l’enjeu est donc de rendre illisibles les informations contenues dans l’appareil, si on ne possède pas les clefs pour les déchiffrer. « Le chiffrement de fichiers, de partitions, voire même de l’intégralité du disque, permet de sécuriser les contenus sensibles », explique-t-il.


Quand il s’agit d’éliminer un fichier, la touche « delete » et le vidage de la corbeille ne détruisent rien mais se contentent de cacher le document. Et des outils de récupération permettent de pister les anciennes données. Pour effacer définitivement, ou « massicoter » les contenus, il convient d’utiliser des méthodes de suppression sécurisée. « En utilisant des utilitaires de destruction, on s’assure que les fichiers sont réellement passés à la « déchiqueteuse », préservant ainsi leur confidentialité », indique Gérard Peliks.


Dans un contexte de dématérialisation généralisée, tous les collaborateurs sont potentiellement amenés à travailler un jour en mode nomade, ou avec des collègues en télétravail. D’où l’importance de sensibiliser l’ensemble des collaborateurs de l’organisation aux processus de sécurité. « Dès le début de la collaboration, mais aussi tout au long de la vie du collaborateur dans l’organisation, les règles de sécurité et de confidentialité doivent être rappelées », insiste Gérard Peliks. En plus de faire signer une charte sur l’utilisation du réseau, l’organisation doit communiquer sur les conséquences juridiques de tout manquement au règlement intérieur.


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : http://www.lesechos.fr/thema/02167451759-conseils-pour-assurer-la-securite-numerique-des-nomades-1121036.php
Par Julie Le Bolzer


Comment se protéger sur Internet ? Denis JACOPINI vous répond sur Sud Radio à l’occasion de la présentation de son livre « CYBERARNAQUES : S’informer pour mieux se protéger »

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Comment se protéger sur Internet ? Denis JACOPINI vous répond sur Sud Radio à l’occasion de la présentation de son livre « CYBERARNAQUES : S’informer pour mieux se protéger »

Internet et les réseaux sociaux ont envahi notre quotidien, pour le meilleur mais aussi pour le pire… Qui n’a jamais reçu de propositions commerciales pour de célèbres marques de luxe à prix cassés, un email d’appel au secours d’un ami en vacances à l’autre bout du monde ayant besoin d’argent ou un mot des impôts informant qu’une somme substantielle reste à rembourser contre la communication de coordonnées bancaires ? La Toile est devenue en quelques années le champ d’action privilégié d’escrocs en tout genre à l’affût de notre manque de vigilance. Leur force ? Notre ignorance des dangers du Net et notre « naïveté » face aux offres trop alléchantes qui nous assaillent.


« Puisse cet ouvrage avoir de nombreux lecteurs ! Il ne devrait pas plaire aux arnaqueurs, car il est un réquisitoire contre leur perfidie et, sans aucun doute, une entrave à leur chiffre d’affaire. »
Général d’armée (2S) Watin- Augouard


Commandez CYBERARNAQUES


Plutôt qu’un inventaire, Denis Jacopini, avec la collaboration de
Marie Nocenti, a choisi de vous faire partager le quotidien de
victimes d’Internet en se fondant sur des faits vécus, présentés
sous forme de saynètes qui vous feront vivre ces arnaques en
temps réel. Il donne ensuite de précieux conseils permettant de
s’en prémunir. Si vous êtes confronté un jour à des circonstances
similaires, vous aurez le réflexe de vous en protéger et en éviterez
les conséquences parfois dramatiques… et coûteuses.
Un livre indispensable pour « surfer » en toute tranquillité !

Denis Jacopini est expert judiciaire en informatique, diplômé en
cybercriminalité et en droit, sécurité de l’information et informatique
légale à l’université de droit et science politique de Montpellier.
Témoin depuis plus de vingt ans d’attaques de sites Internet, de
piratages d’ordinateurs, de dépouillements de comptes bancaires
et d’autres arnaques toujours plus soigneusement élaborées,
il apprend aux professionnels à se protéger des pirates informatiques.
Marie Nocenti est romancière.


Réagissez à cet article


CYBERARNAQUES - S'informer pour mieux se protéger (Le Livre)
Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

Livre CyberArnaques - Denis JACOPINI Marie Nocenti (Plon) ISBN : 2259264220

Denis Jacopini, expert judiciaire en informatique diplômé et spécialisé en cybercriminalité, raconte, décrypte et donne des parades contre toutes les cyberarnaques dont chacun peut être victime.

Il est témoin depuis plus de 20 ans d'attaques de sites Internet, de piratages d'ordinateurs, de dépouillements de comptes bancaires et d'autres arnaques toujours plus sournoisement élaborées.

Parce qu'il s'est rendu compte qu'à sa modeste échelle il ne pourrait sensibiliser tout le monde au travers des formations et des conférences qu'il anime en France et à l'étranger, il a imaginé cet ouvrage afin d'alerter tous ceux qui se posent la question : Et si ça m'arrivait un jour ?

Plutôt que de présenter une longue liste d'arnaques Internet recensées depuis plusieurs années, Denis Jacopini, avec la collaboration de Marie Nocenti, auteur du roman Le sourire d'un ange, a souhaité vous faire partager la vie de victimes d'arnaques Internet en se basant sur des faits réels, présentés sous forme de nouvelles suivies de recommandations pour s'en prémunir. Et si un jour vous rencontrez des circonstances similaires, vous aurez le réflexe de vous méfier sans risquer de vivre la fin tragique de ces histoires et d'en subir les conséquences parfois dramatiques.

Pour éviter de faire entrer le loup dans votre bergerie, il est essentiel de le connaître pour le reconnaître !

Commandez sur Fnac.fr


https://www.youtube.com/watch?v=lDw3kI7ra2s

06/04/2018 A l'occasion de la sortie de son livre "CYBERARNAQUES : S'informer pour mieux se protéger",Denis JACOPINI répond aux questions de Valérie BENHAÏM et ses 4 invités : 7 Millions de victimes de la Cybercriminalité en 2010 (Symantec) 13,8 Milions de victimes de la Cybercirminalité en 2016 (Symantec) 19,3 Millions de victimes de la Cybercriminalité en 2017 (Symantec) Plus ça va moins ça va ? Peut-on acheter sur Internet sans risque ? Si le site Internet est à l'étranger, il ne faut pas y aller ? Comment éviter de se faire arnaquer ? Comment on fait pour renifler une arnaque sur Internet ? Comment avoir un coup d'avance sur les pirates informatiques ? Quelle est l'arnaque qui revient le plus souvent ? Denis JACOPINI vous répond sur C8 avec Valérie BENHAÏM et ses invités.

Commandez sur Fnac.fr


https://youtu.be/usg12zkRD9I?list=UUoHqj_HKcbzRuvIPdu3FktA

12/04/2018 Denis JACOPINI est invité sur Europe 1 à l'occasion de la sortie du livre "CYBERARNAQUES S'informer pour mieux se protéger"
Comment se protéger des arnaques Internet

Commandez sur amazon.fr


Je me présente : Denis JACOPINI. Je suis l'auteur de ce livre coécrit avec Marie Nocenti, romancière.
Pour ma part, je suis Expert de justice en informatique spécialisé en cybercriminalité depuis 1996 et en protection des Données à Caractère Personnel.
J'anime des formations et des conférences sur le RGPD et la Cybercriminalité pour aider les organismes à se protéger des pirates informatiques et à se mettre en conformité avec la réglementation autour du numérique (dont le RGPD : Règlement Général sur la Protection des Données).

Commandez sur Fnac.fr


Source : Cyberarnaques S’informer pour mieux se protéger – broché – Denis Jacopini, MARIE NOCENTI – Achat Livre – Achat & prix | fnac


Le site Internet d’une entreprise peut-il être contrôlé à distance par la Cnil ? | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Le site Internet d’une entreprise peut-il être contrôlé à distance par la Cnil ?

La réponse de Benjamin Vialle, agent au service des contrôles, Commission nationale de l’informatique et des libertés.


Oui. Depuis la loi du 17 mars 2014 relative à la consommation, la Commission nationale de l’informatique et des libertés (Cnil) a la possibilité de procéder à des contrôles en ligne, sur internet.

Ils permettent de constater à distance, depuis un ordinateur connecté à internet, des manquements à la loi informatique et libertés. Ces constatations sont relevées dans un procès-verbal adressé aux organismes concernés et leur seront opposables.

Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Réagissez à cet article


Source : http://www.courrierdesmaires.fr/51195/le-site-de-la-mairie-peut-il-etre-controle-a-distance-par-la-cnil


Voici 320 millions de mots de passe … à éviter pour votre cybersécurité !

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Voici 320 millions de mots de passe … à éviter pour votre cybersécurité !


Le spécialiste en sécurité informatique Troy Hunt a mis à disposition un nouvel outil recensant 320 millions de mots de passe corrompus. Une base de données impressionnante qui devrait limiter de futurs impairs.


Boites mail corrompues, comptes piratés… chaque jour les cas se multiplient : virus et hackers sont bien présents, et ce, partout sur la toile. Personne n’est à l’abri et sans le savoir, vous utilisez peut-être vous-même un mot de passe corrompu. L’expert en sécurité informatique Troy Hunt en a détecté 320 millions !

Sur son site Have I been pwned ?, il était déjà possible de savoir si un compte avait été compromis. En indiquant son adresse mail ou son nom d’utilisateur, sans révéler le mot de passe associé, vous pouvez savoir si votre compte a été piraté et fait l’objet d’une fuite de données.

Depuis ce jeudi, le site propose désormais l’outil inverse : une collection de 320 millions de mots de passe consultables, déjà compromis, sans les identifiants associés. Car avec la multiplication des fuites de données, mieux vaut être armé. La CNIL conseille ainsi d’utiliser au moins 12 caractères et 4 types différents (minuscules, majuscules, chiffres et caractères spéciaux). Il faut également en changer régulièrement…[lire la suite]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Cyber-sécurité : voici 320 millions de mots de passe … à éviter ! – LCI


Les 5 règles essentielles pour se protéger de la Cybercriminalité que les PME doivent absolument respecter | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Cybercriminalité & PME : 5 règles pour se protéger | Microsoft pour les PME

Les 5 règles essentielles pour se protéger de la Cybercriminalité que les PME doivent absolument respecter


La protection des données numériques est rarement une priorité pour les dirigeants de PME alors même que les petites structures sont de plus en plus affectées par les problèmes de sécurité informatique et de cybercriminalité. Comment protéger votre entreprise ?


Des PME de plus en plus touchées par la cybercriminalité

Les PME n’ont pas toujours conscience d’être devenues les cibles de prédilection des pirates informatiques, et pourtant celles-ci concentrent désormais près de 80 % des attaques en France ! Un chiffre en constante augmentation qui démontre un changement de stratégie de la part des «hackers» et «crackers» qui ciblent les petites structures du fait de leur sécurité souvent défaillante.

Cette montée de la cybercriminalité concerne surtout le vol de données numériques (les fichiers clients, les coordonnées bancaires ou les contrats) qui sont ensuite revendues au plus offrant sur le marché noir. On note également des cas d’espionnages économiques, d’escroqueries financières ou de sabotages des sites de commerce en ligne.

Cibler une PME peut aussi être un moyen de s’attaquer à un plus gros poisson, dans le cadre d’une attaque de long terme. Puisqu’en infiltrant le réseau de cette petite structure, il devient plus facile de pénétrer par la suite dans celui d’un grand groupe dont elle est le sous-traitant.

Une problématique sérieuse d’autant que les entreprises victimes de cyberattaques font face à de sévères répercussions en termes de pertes économiques et d’impact sur l’image de marque. Ce risque peut néanmoins être réduit en appliquant quelques bonnes pratiques.

Les règles essentielles pour bien protéger votre entreprise


  1. Sensibiliser les employés de l’entreprise

Il est recommandé d’organiser une campagne de sensibilisation pour informer les employés sur le danger bien réel de la cybercriminalité en insistant sur la nécessité de :

  • choisir des mots de passe d’au moins 12 ou 14 caractères mélangeant chiffres et lettres,
  • effectuer des sauvegardes fréquentes sur des supports externes ou une plateforme cloud,
  • adopter un usage prudent des messageries électroniques et des systèmes de paiement.
  1. Sécuriser l’ensemble des accès Internet

L’entreprise doit protéger tous les accès Internet (y compris les accès Wi-Fi) qui sont les principaux points d’entrée des pirates. De plus en plus de sociétés choisissent d’ailleurs d’installer un réseau privé virtuel (VPN) comprenant un seul et unique point d’échange sécurisé avec Internet.

  1. Uniformiser les logiciels et les maintenir à jour

Pour faire face aux nouvelles techniques d’attaques, il faut régulièrement mettre à jour les logiciels installés sur votre parc, dont les dernières versions doivent toujours être téléchargées sur les sites officiels des éditeurs. Une démarche qui peut être simplifiée en uniformisant le parc informatique avec un système d’exploitation et un logiciel de protection unique pour l’ensemble des appareils.

  1. Redoubler de vigilance avec les appareils mobiles

Il convient de faire preuve d’une vigilance particulière avec tous les appareils mobiles (smartphones et tablettes tactiles) qui sont généralement beaucoup moins sécurisés que les ordinateurs fixes, car chaque machine constitue une porte d’entrée potentielle pour les attaques informatiques.

  1. Adopter une politique de sécurité informatique

L’entreprise doit enfin mettre en place une politique de sécurité informatique précisant clairement les responsabilités de chacun et les procédures prévues en cas d’attaque, afin que les équipes ne soient pas prises au dépourvu et puissent reprendre l’activité le plus rapidement possible… [Lire la suite]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Cybercriminalité & PME : 5 règles pour se protéger | Microsoft pour les PME


52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Etude : Payer la rançon multiplie par deux le coût total d'un ransomware

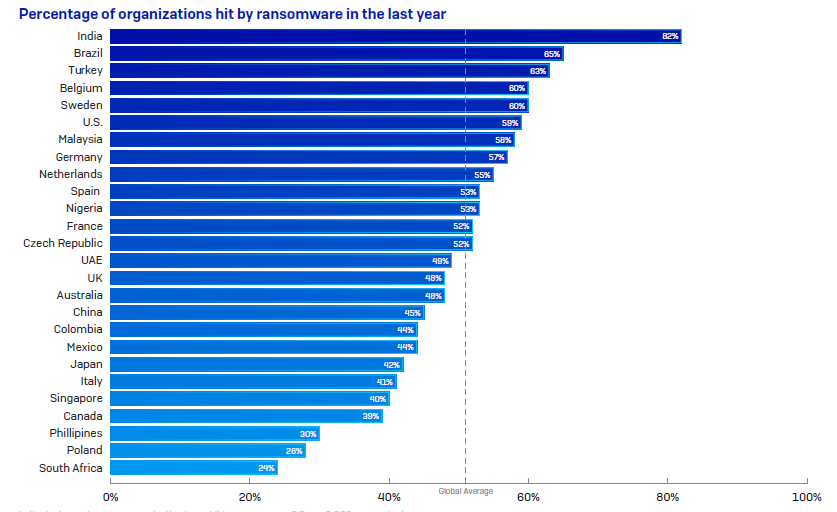
52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois


En France, 52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois. Elles étaient 48 % en 2019. Le coût moyen d’une attaque par rançongiciel est de 420 000 euros en dehors de la rançon exigée. Ce montant prend en compte les temps d’arrêt, la perte de chiffre d’affaires et les coûts opérationnels. En cas de paiement de la rançon, cette somme double.


LA CLÉ DE CHIFFREMENT N’EST PAS UNE SOLUTION MIRACLE

« Les entreprises se sentent parfois sous pression pour payer la rançon afin d’éviter les temps d’arrêt préjudiciables. À première vue, effectuer le paiement de la rançon semble être une manière efficace de restaurer les données, mais ce n’est qu’illusoire (…) En effet, une simple clé de chiffrement n’est pas un remède miracle et il faut souvent bien plus pour restaurer les données« , a expliqué Chester Wisniewski, Principal Research Scientist chez Sophos.

En France, plus de la moitié (61%) des responsables IT interrogés déclarent avoir pu restaurer leurs données à partir de sauvegardes sans payer la rançon. Dans 2 % de cas, le paiement de la rançon n’a pas permis de restaurer les données. À l’échelle mondiale, ce chiffre s’élève à 5 % pour les organisations du secteur public.

[lire la suite]

Commentaire de notre Expert : Denis JACOPINI

La demande de rançon est la résultante dans la quasi totalité des cas de l’ouverture d’une pièce jointe à e-mail piégé ou le clic sur un lien aboutissant sur un site Internet piégé.

Les conséquences

Il n’est plus a rappeler qu’être victime d’un ransomware entraînent un arrêt de l’outil informatique, une perte de productivité et une dégradation de la réputation auprès des clients et partenaires.

Les solutions

Nous le répéterons jamais assez, les seuls moyens d’empêcher ce type de situation sont l’utilisations d’outils de filtrage et la sensibilisation. N’hésitez pas à nous contacter pour l’organisation de sessions de sensibilisation auprès de vos équipes pour leur apprendre à détecter e-mails et sites Internet malvéillants, en quasi totalité à l’origine des rançongiciels dans les systèmes informatiques.


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Etude : Payer la rançon multiplie par deux le coût total d’un ransomware


Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

5 idées pour travailler à domicile pendant l’épidémie de coronavirus

Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière


Alors que la pandémie mondiale continue à se propager parmi les populations, plusieurs pays ont fermé leurs frontières et suggéraient aux entreprises de recourir au travail à distance. Même si les risques de contagion sont quasiment innexistants, d’autres précautions et des cybergestes barrière sont à respecter.

Restez en sécurité

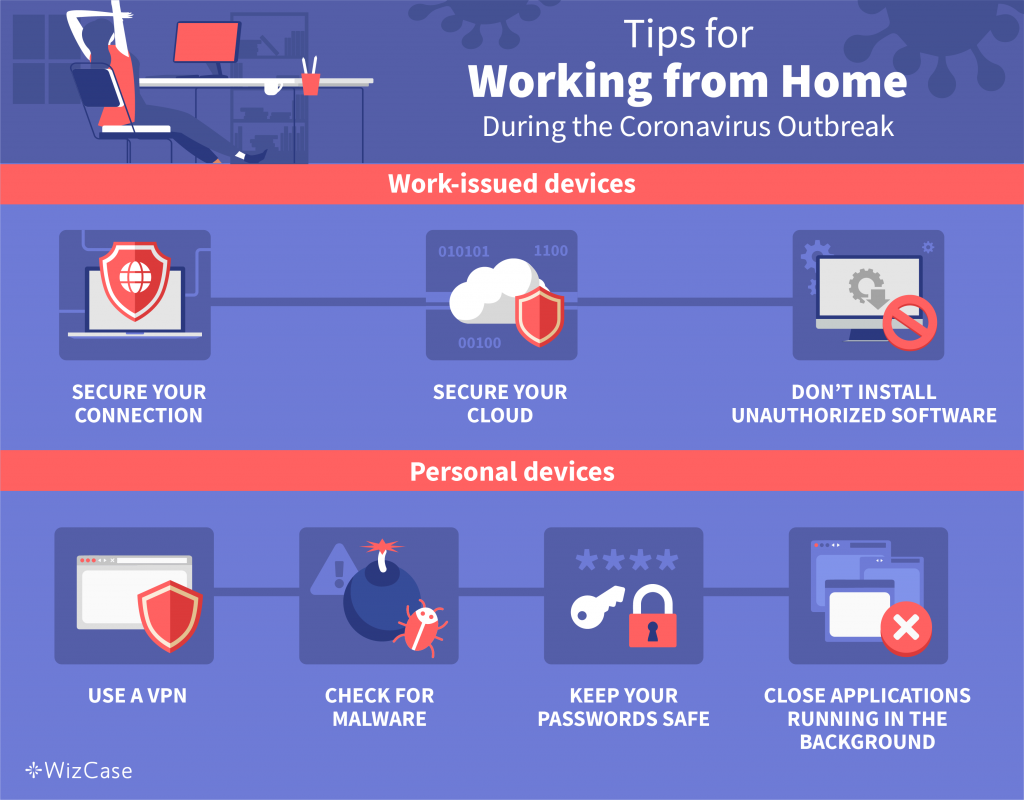
Tips for working from ome during the Coronavirus outbreak

Comme vous ne savez peut-être pas dans quelle mesure votre environnement de travail assure la sécurité de vos informations, vous risquez de devenir une cible facile pour les hackers une fois que vous serez en confinement ou que vous travaillez à domicile.

Appareils & Équipements de travail

Si vous utilisez un ordinateur de bureau ou un appareil mobile fourni par l’entreprise, il est fort probable que vous soyez déjà muni de quelques éléments de base pour vous protéger. En tant que propriétaire ou dirigeant d’entreprise, vous devrez également vous assurer que les mesures suivantes soient en place pour votre équipe.

  1. Sécurisez votre connexion
    Si vous n’êtes pas encore installé, demandez à votre responsable informatique de vous fournir un VPN. Il vous aidera à sécuriser votre activité professionnelle. Le wifi public – que vous utilisiez un hotspot local ou que vous partagiez un réseau avec votre voisin – est plus vulnérable que votre propre réseau privé, mais un VPN vous protégera des menaces sur les deux.
  2. Sécurisez votre Cloud
    Disposer d’une solution de sécurité premium pour le Cloud (CASB) permet de limiter l’accès à vos données dans le Cloud aux seuls membres autorisés de l’équipe.
  3. N’installez pas de logiciels non autorisés
    Si vous avez apporté votre ordinateur portable de travail à la maison, n’installez aucun logiciel qui ne soit pas lié au travail et n’utilisez pas de clés USB sans être sûr de ce qu’elles contiennent.

Appareils personnels

Mélanger le travail et le plaisir ? Dans certains cas, vous n’avez pas vraiment le choix.

  1. Vérifier la présence des malwares
    Vérifiez que votre logiciel antivirus est à jour et recherchez tout logiciel malveillant sur votre ordinateur ou votre téléphone portable personnel.
  2. Protéger les mots de passe
    Utiliser un gestionnaire de mots de passe pour se tenir au courant des meilleures pratiques d’utilisation des différents mots de passe sur le web.
  3. Utiliser un VPN
    Comme nous l’avons déjà mentionné, un VPN conservera vos informations cryptées pendant toute la durée du confinement – et vous aurez en plus la possibilité d’accéder à l’ensemble de la bibliothèque Netflix dans le monde entier une fois votre journée de travail terminée.
  4. Fermer les applications fonctionnant en arrière-plan
    N’utilisez pas de logiciels ou d’applications qui ne sont pas en rapport avec le travail, y compris en les laissant s’exécuter en arrière-plan. Évitez également de télécharger de nouvelles applications qui ne sont pas liées au travail pendant cette période.
  5. Ne pas enregistrer vos données sans autorisation
    Lorsque vous travaillez sur votre ordinateur personnel, évitez de sauvegarder vos données professionnelles, à l’exception de ce qui est absolument nécessaire pour travailler.
  6. Garder les choses séparées
    Si vous utilisez un ordinateur partagé, créez un espace de travail séparé. Créez un nouvel utilisateur pour l’ordinateur, si possible. Sinon, créez une nouvelle session de navigation avec vos informations spécifiques au travail et pour le travail uniquement – et n’oubliez pas de vous déconnecter à chaque fois !

[L’article complet de l’auteur Chase Williams]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : 5 idées pour travailler à domicile pendant l’épidémie de coronavirus


« Vous avez été en contact avec une personne testée positive au Covid-19 » : Attention aux arnaques sur les smartphones

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

« Vous avez été en contact avec une personne testée positive au Covid-19 » : Attention aux arnaques sur les smartphones 


MÉFIEZ-VOUS ! – La crise sanitaire liée à la pandémie est perçue comme une opportunité par les pirates informatiques qui jouent sur les craintes et les angoisses des citoyens pour les piéger. Attention donc si vous recevez des messages liés au Covid-19 sur votre téléphone.

A l’approche de la levée du confinement, profitant de l’inquiétude qui règne au sein de la population, les pirates informatiques agissent, multipliant fraudes et arnaques sur le web, notamment à travers la pratique de l’hameçonnage (ou « phishing » en anglais), particulièrement lucrative. Pour rappel, cette technique consiste à « piéger » une personne en le poussant à cliquer sur un lien dans le but d’installer un logiciel malveillant sur son appareil ou de collecter ses informations personnelles. …[lire la suite]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : « Vous avez été en contact avec une personne testée positive au Covid-19 » : attention aux arnaques sur les smartphones | LCI


Le prestataire informatique responsable en cas de perte de données par un cryptovirus

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Justice : Un virus n'est pas un cas de force majeure - Le Monde Informatique

Le prestataire informatique responsable en cas de perte de données par un cryptovirus


Un arrêt de la Cour d’Appel de Paris, dans un litige entre un prestataire de maintenance et son client, vient rappeler qu’un virus ou un ransomware ne constituent pas un cas de force majeure permettant d’exonérer qui que ce soit de ses obligations.

Le litige est né en 2016 mais la Cour d’Appel de Paris vient de le juger après une décision de première instance du tribunal de commerce en janvier 2018. Si l’affaire est assez complexe et avec de nombreuses ramifications sur la responsabilité et les manquements de chaque partie, un point particulier mérite d’être relevé. En l’occurrence, un crypto-virus a rendu inexploitable les sauvegardes et les données de l’entreprise cliente, problème de plus en plus fréquent de nos jours. Le prestataire a voulu faire considérer ce fait comme une circonstance de force majeure l’exonérant de sa responsabilité. La Cour d’Appel vient rappeler qu’un virus n’est aucunement un cas de force majeure (Cour d’appel de Paris, Pôle 5 – chambre 11, 7 février 2020, affaire n° 18/03616, non-publié)…[lire la suite]


Commentaire de notre Expert : Denis JACOPINI

Il est évident qu’à partir du moment ou un prestataire informatique vend un service de sauvegarde et assure d’une quelconque manière sa maintenance, il devient responsable de la réalisation de cette prestation, quelles qu’en soient les conditions excepté dans des situations appelés cas de force majeure.

En droit, les conditions de la force majeure évoluent au gré de la jurisprudence et de la doctrine. Traditionnellement, l’événement doit être « imprévisible, irrésistible et extérieur » pour constituer un cas de force majeure. Cette conception classique est cependant remise en cause (Wikipédia).

Dans la vraie vie, la situation dans laquelle s’est produit la perte de données doit être vue d’un peu plus près. Il n’y a pas à mon avis un cas de figure mais des cas de figure et les situations doivent être étudiées au cas par cas (chers avocats, je suis à votre disposition).

Certes, il est vrai, que le cryptovirus puisse être considéré comme imprévisible et extérieur, mais l’article 1218 du Code Civil précise :
« Il y a force majeure en matière contractuelle lorsqu’un événement échappant au contrôle du débiteur, qui ne pouvait être raisonnablement prévu lors de la conclusion du contrat et dont les effets ne peuvent être évités par des mesures appropriées, empêche l’exécution de son obligation par le débiteur »

C’est là que la balance du mauvais coté pour le prestataire informatique. Depuis 1989, date du premier cryptovirus (PC Cyborg) et pour être un peu plus gentil, depuis 2017, année durant laquelle le nombre de cas de rançongiciels a explosé de plusieurs centaines de pourcents, les cryptovirus sont prévisibles et les effets peuvent être évités par des mesures appropriées.

Ainsi, mesdames et messieurs les prestataires informatiques, mesdammes et messieurs les chefs d’entreprises, je ne peux que vous recommander de faire auditer techniquement et juridiquement vos services de sauvegarde afin d’en analyser les risques résiduels car seule une analyse de risques permettra non seulement d’avoir une visibilité technique complète de votre services, mais vous pourrez également adapter vos contrats au résultat de cette dernière et convenir avec vos clients de l’existence ou non de cas pour lesquels la panne de votre système de sauvegarde sera « éligible » au cas de force majeure.


Intéressé par la réalisation d’un tel audit ?

N’hésitez pas à me contacter.

Denis JACOPINI (Expert informatique près les tribunaux diplômé en Cybercriminalité, Gestion des risques et Investigation Numérique)


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Justice : Un virus n’est pas un cas de force majeure – Le Monde Informatique