Detekt un logiciel pour supprimer des programmes espions | Denis JACOPINI

, un logiciel pour supprimer des programmes espions

Voila un logiciel qui va vous aider à supprimer les RAT que vous pouvez trouver éventuellement sur vos PC.

Les RAT sont des programmes espions ( Remote Administration Tool, ou Outil d’Administration Distante ), ce sont des programmes qui peuvent effectuer une prise de contrôle à distance de votre ordinateur, sans que vous sachiez même que ce programme est sur votre machine.

Le logiciel proposé est le logiciel Detekt, il est également disponible avec son code source et vous aidera grandement à scanner votre PC et à éradiquer les RAT facilement de votre machine.

Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Loi Renseignement : la boîte à outils pour apprendre à protéger votre vie privée, en chiffrant vos données et communications | Denis JACOPINI

Loi Renseignement : la boîte à outils pour apprendre à protéger votre vie privée, en chiffrant vos données et communications

Maintenant que la Loi Renseignement est votée, et en attendant la suite du processus législatif, apprenons à résister à la surveillance de masse avec quelques outils cryptographiques plus ou moins simples, mais efficaces et légaux.


Nous sommes le soir du mardi 5 mai, et c’est un jour funeste pour la démocratie. La France s’était autoproclamée « pays des Lumières » parce qu’il y a 250 ans notre pays  éclairait l’Europe et le monde grâce aux travaux philosophiques et politiques de Montesquieu, qui prônait la séparation des pouvoirs, et de Voltaire et Rousseau.

À dater d’aujourd’hui, jour du vote en première lecture du projet de loi sur le renseignement, à cause d’une classe politicienne d’une grande médiocrité, s’enclenche un processus au terme duquel le peuple français va probablement devoir subir une loi dangereuse, qui pourrait s’avérer extrêmement liberticide si elle tombait entre de mauvaises mains, par exemple celles de l’extrême droite.

Même si la loi doit encore passer devant le Sénat puis peut-être revenir en seconde lecture à l’Assemblée Nationale, même si une saisine du Conseil Constitutionnel va être déposée par une soixantaine de courageux députés en complément de celle déjà annoncée par François Hollande, mieux vaut se préparer au pire, en imaginant que cette loi sera un jour promulguée. En faisant un peu de mauvais esprit, j’ai imaginé un nom pour le dispositif qui sera chargé de collecter nos données personnelles afin de détecter les comportements suspects : « Surveillance Totalement Automatisée via des Systèmes Informatiques » et bizarrement l’acronyme est STASI !

Dès lors, à titre préventif et sans préjuger de l’avenir, il me semble important d’apprendre à protéger sa vie privée. Ceci passe par le chiffrement de ses communications, qu’il s’agisse d’échanges sur Internet ou via SMS, et cela peut se faire au moyen de différents outils à la fois efficaces et légaux.

Bien évidemment, les « vrais méchants » que sont les terroristes, djihadistes, gangsters et autres trafiquants connaissent et utilisent déjà ces outils : vous vous doutez bien qu’ils n’ont pas attendu ce billet de blog pour les découvrir….


Une boîte à outils pour protéger votre vie privée

Anonymat sur Internet

Pour protéger votre identité sur Internet et notamment sur le web, vous pouvez combiner l’utilisation d’un réseau privé virtuel, ou VPN, et de TOR, un système d’anonymisation qui nécessite l’installation d’un logiciel spécifique, TOR Browser. Je ne vous donne pas de référence particulière en matière de VPN, car l’offre est pléthorique.


MAJ : un lecteur m’a indiqué l’existence de La brique Internet, un simple boîtier VPN couplé à un serveur. Pour que la Brique fonctionne, il faut lui configurer un accès VPN, qui lui permettra de créer un tunnel jusqu’à un autre ordinateur sur Internet. Une extension fournira bientôt aussi en plus un accès clé-en-main via TOR en utilisant la clé wifi du boîtier pour diffuser deux réseaux wifi : l’un pour un accès transparent via VPN et l’autre pour un accès transparent via Tor.


Chiffrement des données

Pour chiffrer le contenu de vos données, stockées sur les disques durs de vos ordinateurs ou dans les mémoires permanentes de vos smartphones, vous pouvez mettre en œuvre des outils tels que LUKS pour les systèmes Linux ou TrueCrypt  pour les OS les plus répandus : même si TrueCrypt a connu une histoire compliquée, son efficacité ne semble pas remise en cause par le dernier audit de code effectué par des experts.


Je vous signale aussi que l’ANSSI – Agence nationale de la sécurité des systèmes d’information –  signale d’autres outils alternatifs comme Cryhod, Zed !, ZoneCentral, Security Box et StormShield. Même si l’ANSSI est un service gouvernemental il n’y a pas de raison de ne pas leur faire confiance sur ce point 🙂


Chiffrement des e-mails et authentification des correspondants

GPG, acronyme de GNU Privacy Guard, est l’implémentation GNU du standard OpenPGP. Cet outil permet de transmettre des messages signés et/ou chiffrés ce qui vous  garantit à la fois l’authenticité et la confidentialité de vos échanges. Des modules complémentaires en facilitent l’utilisation sous Linux, Windows, MacOS X et Android.


MAJ : un lecteur m’a signalé PEPS, une solution de sécurisation française et Open Source, issue d’un projet mené par la DGA – Direction générale de l’armement – à partir duquel a été créée la société MLState.


Messagerie instantanée sécurisée

OTR, Off The Record, est un plugin à greffer à un client de messagerie instantanée. Le logiciel de messagerie instantanée Jitsi, qui repose sur le protocole SIP de la voix sur IP, intègre l’outil de chiffrement ZRTP.


Protection des communications mobiles

A défaut de protéger les métadonnées de vos communications mobiles, qu’il s’agisse de voix ou de SMS, vous pouvez au moins chiffrer les données en elles-mêmes, à savoir le contenu de vos échanges :


RedPhon est une application de chiffrement des communications vocales sous Android capable de communiquer avec Signal qui est une application du même fournisseur destinée aux iPhone sous iOS.


TextSecure est une application dédiée pour l’échange sécurisé de SMS, disponible pour Android et compatible avec la dernière version de l’application Signal. Plus d’information à ce sujet sur le blog de Stéphane Bortzmeyer.


MAJ : un lecteur m’a indiqué l’application APG pour Android qui permet d’utiliser ses clés GPG pour chiffrer ses SMS.


Allez vous former dans les « cafés Vie Privée »

Si vous n’êtes pas geek et ne vous sentez pas capable de maîtriser ces outils sans un minimum d’accompagnement, alors le concept des « cafés Vie Privée » est pour vous : il s’agit tout simplement de se réunir pour apprendre, de la bouche ceux qui savent le faire, comment mettre en œuvre les outils dont je vous ai parlé plus haut afin de protéger sa vie privée de toute intrusion, gouvernementale ou non.


Tout simplement, il s’agit de passer un après-midi à échanger et à pratiquer la cryptographie. Pour cela sont proposés des ateliers d’une durée minimum de 1 heure, axés autour de la sécurité informatique et de la protection de la vie privée.


Et comme le disent avec humour les organisateurs, « les ateliers sont accessibles à tout type de public, geek et non-geek, chatons, poneys, loutres ou licornes. ». Bref, le « café Vie Privée » est à la protection de la vie privée ce que la réunion Tupperware était à la cuisine 🙂


Voilà, vous avez je l’espère suffisamment d’éléments pratiques pour commencer à protéger votre vie privée… en espérant vraiment que le Conseil Constitutionnel abrogera les points les plus contestables de cette loi et nous évitera d’avoir à déployer un tel arsenal sécuritaire.


PS : l’image « 1984 was not a manual » a été créée par Arnaud Velten aka @Bizcom.


Expert Informatique assermenté et formateur spécialisé en sécurité Informatique, en cybercriminalité et en déclarations à la CNIL, Denis JACOPINI et Le Net Expert sont en mesure de prendre en charge, en tant qu’intervenant de confiance, la sensibilisation ou la formation de vos salariés afin de leur enseigner les bonnes pratiques pour assurer une meilleure sécurité des systèmes informatiques et améliorer la protection juridique du chef d’entreprise.

Contactez-nous


Après cette lecture, quel est votre avis ?
Cliquez et laissez-nous un commentaire…


Source : http://www.zdnet.fr/actualites/loi-renseignement-la-bo-te-a-outils-pour-apprendre-a-proteger-votre-vie-privee-en-chiffrant-vos-donnees-et-communications-39818894.htm

Par Pierre Col


Un outil gratuit pour analyser et nettoyer votre ordinateur

Boîte de réception (10) - denis.jacopini@gmail.com - Gmail

Un outil gratuit pour analyser et nettoyer votre ordinateur


Avec plus de 40.000 visiteurs uniques par an, ESET Online Scanner apparaît comme l’un des outils gratuits les plus plébiscités par les internautes soucieux de leur sécurité. Fort de ce constat, ESET améliore son scanner basé sur le moteur d’analyse ThreatSense® permettant d’analyser et nettoyer son ordinateur sans contrainte d’installation logicielle.


Conçue pour être conviviale, cette dernière version devient complètement indépendante des navigateurs Internet. De plus, l’installation est désormais possible sans les droits d’administrateur, ce qui rend l’analyse et le nettoyage des ordinateurs contenant des logiciels malveillants encore plus simples.

ESET Online Scanner améliore l’élimination des logiciels malveillants, par l’ajout de ces nouvelles fonctions :

• Analyse des emplacements de démarrage automatique et du secteur d’amorçage pour les menaces cachées – choix de cette option dans setup / cibles d’analyse avancées

• Nettoyage du registre système – Supprime les traces des logiciels malveillants du registre système

• Nettoyage après analyse lors du redémarrage – Si nécessaire, ESET Online Scanner est capable de repérer les malwares les plus persistants afin de les nettoyer après redémarrage

Pour plus d’informations sur l’outil gratuit ESET Online Scanner, contactez-nous ou rendez-vous sur http://www.eset.com/fr/home/products/online-scanner/


Denis Jacopini anime des conférences et des formations et est régulièrement invité à des tables rondes en France et à l’étranger pour sensibiliser les décideurs et les utilisateurs aux CyberRisques (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84).

Nous animons conférences et formations pour sensibiliser décideurs et utilisateurs aux risques en informatique, découvrir et comprendre les arnaques et les piratages informatiques pour mieux s’en protéger et se mettre en conformité avec la CNIL en matière de Protection des Données Personnelles. Nos actions peuvent être personnalisées et organisées dans votre établissement.

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Original de l’article mis en page : Boîte de réception (10) – denis.jacopini@gmail.com – Gmail


Les conseils pour faire connaître son site Internet et les outils pour Webmasters | Denis JACOPINI

Les conseils pour faire connaître son site Internet et les outils pour Webmasters

AUDIT DE CONTENU DE SITES INTERNET

Google Webmaster Tools
Google Webmaster Tools est un outil pertinent et facile d’utilisation pour les éditeurs qui cherchent à optimiser le référencement naturel de leurs pages web. De l’exploration des pages par les robots, à l’analyse des mots-clés, en passant par la qualité/quantité des liens retours et le positionnement des pages : il analyse de nombreux paramètres SEO décisifs pour améliorer la visibilité d’un site web sur Google.

Screaming Frog
Disponible pour Mac et PC,
Screaming Frog audite un site, ses liens, images, CSS et scripts pour en ressortir des indicateurs utiles à l’indexation et au SEO. Au-delà des erreurs HTTP rencontrées lors du crawl, l’outil va également faire remonter les balises Title, H1 ou H2 manquantes, dupliquées ou trop longues. L’ancre des liens rencontrés est précisée, tout comme leur éventuel attribut nofollow. 

Bing pour Webmasters
Certes, « Bing Webmaster » est plus intéressant pour des sites positionnés dans des pays où Bing a une part de marché significative, mais même en France, il a plusieurs intérêts. Puisqu’il peut par exemple auditer un site, ou retrouver des liens pointant vers n’importe quelle page.

MajesticSEO
MajesticSEO analyse des liens entrants de n’importe quel site web. Ses indicateurs maison, le score de citation (« Citation Flow ») et le score de crédibilité (« Trust Flow »), sont souvent cités par les SEO pour évaluer la qualité d’un site web et de ses liens sortants. Bâti sur des centaines de milliards d’URL crawlées, le service est régulièrement actualisé, et propose souvent de nouvelles fonctionnalités.

Open Site Explorer
Open Site Explorer ou OSE est un outil est bien connu pour ses analyses de backlinks et de l’autorité de leur origine.
OSE peut être utilisé gratuitement, mais en version bridée. L’analyse complète, et certains indicateurs, comme ceux concernant les partages sociaux d’une page, sont cependant réservés à la version payante.

Moz
Certains outils de cette suite sont gratuits, comme la météo des pages de résultats de Google.com ou l’analyse des comptes Twitter. Mais les plus utiles (analyse de mot clé, crawl et audit de site, suivi de position…) nécessitent un abonnement, facturé à partir de 99 dollars par mois.


AUDIT DE TEST DE SITE INTERNET

WebPageTest – Mesure de vitesse d’ouverture des pages


FAIRE CONNAITRE SON SITE INTERNET SUR LES RESEAUX SOCIAUX

15/04/2014 26 idées pour obtenir plus d’abonnés Google+

Cet article vous à plu ? Laissez-nous un commentaire
(notre source d’encouragements et de progrès
)


Références : 

28/02/2014 http://www.journaldunet.com/solutions/seo-referencement/seo-les-meilleurs-outils/google-webmaster-tools.shtml

27/02/2014 http://ecommerce-live.net/event/nouvelle-strategie-de-referencement-en-2014-quand-le-virtuel-rencontre-le-reel-3/


Cet article vous à plu ? Laissez-nous un commentaire
(notre source d’encouragements et de progrès
)


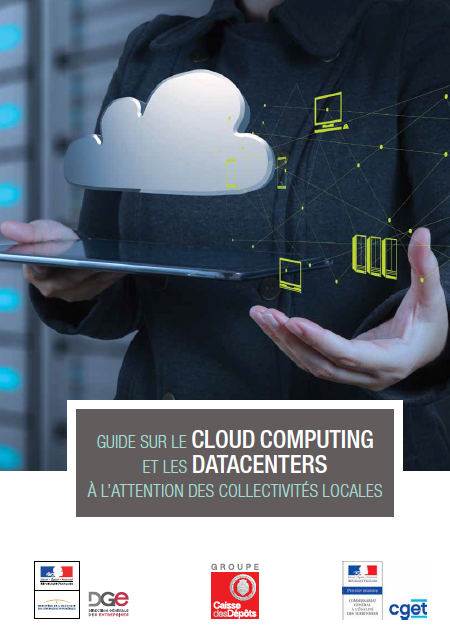
Guide du Cloud Computing et des Datacenters à l’attention des collectivités locales | Denis JACOPINI

Guide du Cloud Computing et des Datacenters à l’attention des collectivités locales  

A l’attention des collectivités locales 

Les concepts de Cloud Computing et de Datacenters suscitent un fort intérêt de la part des collectivités locales, mais soulèvent également de nombreuses questions.

La Direction Générale des Entreprises, la Caisse des Dépôts et le Commissariat Général à l’Egalité des territoires proposent un guide pratique pour orienter les collectivités locales dans leurs réflexions.

  • Comment répondre aux nouveaux besoins et disposer rapidement de nouvelles ressources informatiques ?
  • Comment gérer et administrer facilement les ressources nécessaires à l’ensemble des services ?
  • Comment assurer la disponibilité en continu de ces services ?
  • Comment garantir l’interopérabilité des plateformes et la pérennité des solutions technologiques ?
  • Comment gérer les problématiques de confidentialité et de sécurité des données ?
  • Comment maîtriser les coûts de construction et d’exploitation des solutions ?
  • Quels changements ces solutions imposent-elles dans le fonctionnement des Dsi et des services numériques ?
  • Comment contractualiser avec les fournisseurs de services et maîtriser la relation client – fournisseur ?
  • Quelles sont les contraintes liées à la construction et à la maintenance d’un Datacenter ?
  • Comment mesurer la rentabilité d’un Datacenter ?
  • Quelle est la pérennité des investissements dans les Datacenters locaux ou Datacenters de proximité implantés sur le territoire ?
  • Quelle stratégie adopter pour mutualiser les projets et conserver la maîtrise des coûts ?


Ce guide a ainsi pour mission d’apporter un éclairage sur les différents concepts et de proposer aux collectivités un ensemble de solutions et de moyens pour réussir leurs projets.


Il s’adresse à la fois aux élus locaux, aux responsables du développement économique des territoires, aux responsables informatiques, aux opérationnels au sein des collectivités, associations et structures de mutualisation , ainsi qu’à tous les acteurs publics et privés de ces écosystèmes.


Nous organisons régulièrement, en collectivité ou auprès des CNFPT des actions de sensibilisation ou de formation au risque informatique, à l’hygiène informatique, à la cybercriminalité et à la mise en conformité CNIL. Nos actions peuvent aussi être personnalisées et organisées dans votre établissement.

Besoin d’informations complémentaires ?

Contactez-nous

Denis JACOPINI
Tel : 06 19 71 79 12
formateur n°93 84 03041 84


Expert Informatique assermenté et formateur spécialisé en sécurité Informatique, en cybercriminalité et en déclarations à la CNIL, Denis JACOPINI et Le Net Expert sont en mesure de prendre en charge, en tant qu’intervenant de confiance, la sensibilisation ou la formation de vos salariés afin de leur enseigner les bonnes pratiques pour assurer une meilleure sécurité des systèmes informatiques et améliorer la protection juridique du chef d’entreprise.

Contactez-nous


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.entreprises.gouv.fr/secteurs-professionnels/guide-du-cloud-computing-et-des-datacenters


Emailing – Rappel des règles d’utilisation des données personnelles dans le cas de la prospection | Denis JACOPINI

 Les règles d'utilisation des données personnelles dans le cas de la prospection Emailing Dans le cadre de vos activités, vous pouvez être amenés à contacter par E-mail des personnes.
Quelles sont les règles à respecter ?


LA PROSPECTION PAR COURRIER ÉLECTRONIQUE Pour les particuliers (B to C) :

Le principe dans l’emailing : pas de message commercial sans accord préalable du destinataire

La publicité par courrier électronique est possible à condition que les personnes aient explicitement donné leur accord pour être démarchées, au moment de la collecte de leur adresse électronique.

Deux exceptions à ce principe :

  • si la personne prospectée est déjà cliente de l’entreprise et si la prospection concerne des produits ou services analogues à ceux déjà fournis par l’entreprise.
  • si la prospection n’est pas de nature commerciale (caritative par exemple)
    Dans ces deux cas, la personne doit, au moment de la collecte de son adresse de messagerie
    être informée que son adresse électronique sera utilisée à des fins de prospection,
    être en mesure de s’opposer à cette utilisation de manière simple et gratuite.


LA PROSPECTION PAR COURRIER ÉLECTRONIQUE Pour les professionnels (B to B) :

Le principe : information préalable et droit d’opposition

La personne doit, au moment de la collecte de son adresse de messagerie être informée que son adresse électronique sera utilisée à des fins de prospection, être en mesure de s’opposer à cette utilisation de manière simple et gratuite.

L’objet de la sollicitation doit être en rapport avec la profession de la personne démarchée (exemple : message présentant les mérites d’un logiciel à paul.toto@nomdelasociété , directeur informatique.)

Les adresses professionnelles génériques de type (info@nomsociete.fr, contact@nomsociete.fr, commande@nomsociete.fr) sont des coordonnées de personnes morales. Elles ne sont pas soumises aux principes du consentement et du droit d’opposition.


DANS TOUS LES CAS :

Chaque message électronique doit obligatoirement:
– préciser l’identité de l’annonceur,
– proposer un moyen simple de s’opposer à la réception de nouvelles sollicitations (par exemple lien pour se désinscrire à la fin du message).

La CNIL recommande que le consentement préalable ou le droit d’opposition soit recueilli par le biais d’une case à cocher. L’utilisation d’une case pré-cochée est à proscrire car contraire à la loi.


LÉGISLATION APPLICABLE

Article L.34-5 du Code des postes et des communications électroniques
Article.L.121-20-5 du Code de la consommation.


RÉFÉRENCES UTILES

Code de déontologie de la communication directe électronique du SNCD (Syndicat National de la Communication Directe)

Code Déontologique du e-commerce et de la vente à distance du FEVAD (Fédération du e-commerce et de la Vente à Distance)

Le rapport relatif à l’Opération boîte à spam de la CNIL


SANCTIONS

Amende de 750 € par message expédié
Contravention de la 4e classe prévue par l’article R.10-1 du code des postes et des communications électroniques.

5 ans emprisonnement et 300 000 € amende
Délit prévu par les articles 226-18 et 226-18-1 du code pénal.

Jusqu’à 300 000 € d’amende
Sanction prononcée par la CNIL, prévue par l’article 47 de la loi informatique et libertés modifiée.


Cet article vous à plu ? Laissez-nous un commentaire
(notre source d’encouragements et de progrès
)


Comment bien choisir ses mots de passe ?

Conseils de prévention sur Internet / Cybercrime / Dossiers / Actualités - Police nationale - Ministère de l'Intérieur

Comment bien choisir ses mots de passe ?


Les mots de passe sont une protection incontournable pour sécuriser l’ordinateur et ses données ainsi que tous les accès aux services sur Internet. Mais encore faut-il en choisir un bon.Un bon mot de passe doit être difficile à deviner par une personne tierce et facile à retenir pour l’utilisateur.

Qu’est ce qu’un bon mot de passe ?

Un bon de passe est constitué d’au moins 12 caractères dont :

  • des lettres majuscules
  • des lettres minuscules
  • des chiffres
  • des caractères spéciaux

Un mot de passe est d’autant plus faible qu’il est court. L’utilisation d’un alphabet réduit ou de mot issu du dictionnaire le rend très vulnérable.
Les mots du dictionnaire ne doivent pas être utilisés.

Aussi à proscrire, les mots en relation avec soi, qui seront facilement devinables : nom du chien, dates de naissances…
Réseaux sociaux, adresses mail, accès au banque en ligne, au Trésor public, factures en ligne.
Les accès sécurisés se sont multipliés sur internet.
Au risque de voir tous ses comptes faire l’objet d’utilisation frauduleuse, il est impératif de ne pas utiliser le même mot de passepour des accès différents.
Alors, choisir un mot de passe pour chaque utilisation peut vite devenir un vrai casse-tête.


Comment choisir et retenir un bon mot de passe ?

Pour créer un bon mot de passe, il existe plusieurs méthodes :

La méthode phonétique

Cette méthode consiste à utiliser les sons de chaque syllabe pour créer une phrase facilement mémorisable.

Exemple : « j’ai acheté huit cd pour cent euros ce après-midi» donnera : ght8CD%E7am

La méthode des premières lettres

Utiliser les premières lettres d’une phrase en variant majuscules, minuscules et caractères spéciaux.
Exemple : « un tiens vaut mieux que deux tu l’auras » donnera : 1TvmQ2tl’@

Diversifier facilement les mots de passe

Opter pour une politique personnelle avec, par exemple, un préfixe pour chaque type d’activité. Comme BANQUE-MonMotDePassz pour la banque, IMP-MonMotDePasse pour les impôts. Quelque chose de très facile à mémoriser qui complexifie votre mot de passe et, surtout, vous permet de le diversifier.

Diminuer les imprudences

Pour finir, il est utile de rappeler de ne pas stocker ses mots de passe à proximité de son ordinateur si il est accessible par d’autres personnes. L’écriture sur le post-it déposé sous le clavier est à proscrire par exemple, de même que le stockage dans un fichier de la machine.

En règle général, les logiciels proposent de retenir les mots de passe, c’est très tentant mais imprudent. Si votre ordinateur fait l’objet d’un piratage ou d’une panne, les mots de passe seront accessibles par le pirate ou perdus.

Que faire en cas de piratage ?

Il est recommandé de préserver les traces liées à l’activité du compte.
Ces éléments seront nécessaires en cas de dépôt de plainte au commissariat de Police ou à la Gendarmerie.

Exemple
Compte email piraté

Vos contacts ont reçu des messages suspects envoyés de votre adresse.
Contactez-les pour qu’ils conservent ces messages.
Ils contiennent des informations précieuses pour l’enquêteur qui traitera votre dépôt de plainte.

Récupérez l’accès à votre compte afin de changer le mot de passe et re-sécurisez l’accès à votre compte.

Changer de mots de passe régulièrement

Cette dernière règle est contraignante mais assurera un niveau supérieur de sécurité pour vos activités sur Internet.

Un bon mot de passe doit être renouvelé plusieurs fois par an et toujours en utilisant les méthodes décrites ci-dessus.


Denis Jacopini anime des conférences et des formations et est régulièrement invité à des tables rondes en France et à l’étranger pour sensibiliser les décideurs et les utilisateurs aux CyberRisques (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84).

Nous animons conférences et formations pour sensibiliser décideurs et utilisateurs aux risques en informatique, découvrir et comprendre les arnaques et les piratages informatiques pour mieux s’en protéger et se mettre en conformité avec la CNIL en matière de Protection des Données Personnelles. Nos actions peuvent être personnalisées et organisées dans votre établissement.

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Original de l’article mis en page : Comment choisir ses mots de passe ? / Cybercrime / Dossiers / Actualités – Police nationale – Ministère de l’Intérieur


Lutte contre le blanchiment d’argent : quelles formalités à la CNIL ? | Denis JACOPINI

CNIL Besoin d’aide ? - Lutte contre le blanchiment d'argent : quelles formalités à la CNIL ?

Lutte contre le blanchiment d’argent : quelles formalités à la CNIL ?

Les fichiers relatifs à la lutte contre le blanchiment d’argent et le financement du terrorisme mis en oeuvre par les organismes financiers doivent être déclarés à la CNIL :

  • Par une déclaration simplifiée de conformité à l’autorisation unique 003 si le fichier correspond aux caractéristiques énoncées dans ce texte ;
  • Par une demande d’autorisation si le fichier sort du cadre de cette norme.


Même si remplir un formulaire de déclaration à la CNIL est gratuit et enfantin, il vous engage cependant, par la signature que vous apposez, à respecter scrupuleusement la loi Informatique et Libertés. Cette démarche doit d’abord commencer par un Audit de l’ensemble de vos systèmes de traitements de données. Nous organisons régulièrement des actions de sensibilisation ou de formation au risque informatique, à l’hygiène informatique, à la cybercriminalité et à la mise en conformité auprès de la CNIL. Nos actions peuvent aussi être personnalisées et organisées dans votre établissement.
Besoin d’informations complémentaires ?

Contactez-nous

Denis JACOPINI
Tel : 06 19 71 79 12
formateur n°93 84 03041 84


Denis JACOPINI est Expert Judiciaire en Informatique, consultant, formateur et chargé de cours.
Nos domaines de compétence :

  • Expertises et avis techniques en concurrence déloyale, litige commercial, piratages, arnaques Internet… ;
  • Consultant en sécurité informatique, cybercriminalité et mises en conformité et déclarations à la CNIL ;
  • Formateur et chargé de cours en sécurité informatique, cybercriminalité et déclarations à la CNIL.

Contactez-nous


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.aide.cnil.fr/selfcnil/site/template.do?id=537&back=true


Vidéosurveillance en entreprise : règles et limites | Denis JACOPINI

: règles et limites

Un système de vidéosurveillance en entreprise se doit d’observer certaines limites pour rester dans un cadre de protection des biens et personnes. 


Le cadre législatif de la vidéosurveillance

C’est la loi dite « informatique et libertés » du 6 janvier 1978, modifiée par la loi du 6 août 2004, qui fixe le cadre de mise en place d’une vidéosurveillance sur un lieu à usage professionnel.

Ainsi dans des lieux non accessibles au public (bureaux, entrepôts, réserves, locaux d’administration) l’installation d’une vidéosurveillance doit faire l’objet d’une déclaration à la CNIL (Commission Nationale Informatique et Libertés).

C’est également une obligation pour les guichets de réception de clients et les commerces, lorsque le système enregistre les images dans un fichier et permettant de conserver d’identité des personnes filmées.

Si toutefois les fichiers ne sont pas conservés à des fins d’identification, un assouplissement de la loi permet de solliciter une simple autorisation préfectorale (pour les lieux accueillant du public).


Information des salariés et du public

Une information préalable est requise auprès des représentants des salariés avant tout installation d’un dispositif de vidéosurveillance, en mettant l’accent sur les objectifs de sécurité et en spécifiant que les enregistrements ne sont pas conservés plus d’un mois.

De la même manière, l’entreprise doit mettre en place une signalisation informant les visiteurs de la présence d’un système de vidéosurveillance.

Cet affichage doit se faire dès l’entrée dans l’établissement, en précisant les raisons ainsi que les coordonnées de l’autorité ou de la personne chargée de l’exploitation du système et en rappelant les modalités d’exercice du droit d’accès des personnes filmées aux enregistrements qui les concernent (loi du 6 août 2004).


Le principe de proportionnalité

On pourrait dire aussi principe de bon sens. L’employeur doit en premier lieu démontrer l’intérêt légitime à la mise en place d’un système de surveillance. Il peut s’agir de la nécessité de protéger des personnes ou des biens, ou de se prémunir contre des risques tels que le vol.

Partant de là, le dispositif installé doit être proportionnel au regard des intérêts à protéger.

Il y a une différence notoire entre installer une caméra dans un entrepôt à des fins de sécurité et le fait d’en installer une permettant d’observer en permanence des postes de travail.

Bien évidemment des caméras installées dans des lieux de repos des salariés ou dans des toilettes constituent une surveillance excessive. La CNIL a récemment mis à l’amende des entreprises pour des situations de surveillance jugées excessives et non proportionnées par rapport aux risques à prévenir.

La CNIL a fait valoir que des caméras peuvent être installées au niveau des entrées et sorties des bâtiments, des issues de secours et des voies de circulation, ou encore filmer les zones où de la marchandise ou des biens de valeur sont entreposés. Pas question en revanche de filmer en permanence un employé sur son poste de travail, sauf si celui-ci manipule par exemple de l’argent, en vertu du principe de proportionnalité.

En synthèse, bien que frappée du sceau du bon sens, la mise en place d’un système de vidéosurveillance doit s’accompagner de certaines précautions. Eventuellement prenez avis auprès de votre conseiller en assurances, qui saura vous orienter vers un prestataire de vidéosurveillance homologué et bien au fait des contraintes législatives.


Nous organisons régulièrement des actions de sensibilisation ou de formation au risque informatique, à l’hygiène informatique, à la cybercriminalité et à la mise en conformité auprès de la CNIL. Nos actions peuvent aussi être personnalisées et organisées dans votre établissement.
Besoin d’informations complémentaires ?

Contactez-nous

Denis JACOPINI
Tel : 06 19 71 79 12
formateur n°93 84 03041 84


Expert Informatique assermenté et formateur spécialisé en sécurité Informatique, en cybercriminalité et en déclarations à la CNIL, Denis JACOPINI et Le Net Expert sont en mesure de prendre en charge, en tant qu’intervenant de confiance, la sensibilisation ou la formation de vos salariés afin de leur enseigner les bonnes pratiques pour assurer une meilleure sécurité des systèmes informatiques et améliorer la protection juridique du chef d’entreprise.

Contactez-nous


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.comptanoo.com/assurance-prevention/actualite-tpe-pme/23794/videosurveillance-entreprise-regles-et-limites


Règlement européen sur la protection des données : Transparence et responsabilisation

Règlement européen sur la protection des données : Transparence et responsabilisation


Alors que la directive de 1995 reposait en grande partie sur la notion de « formalités préalables » (déclaration, autorisations), le règlement européen repose sur une logique de conformité, dont les acteurs sont responsables, sous le contrôle et avec l’accompagnement du régulateur.

Une clé de lecture : la protection des données dès la conception et par défaut (privacy by design)

Les responsables de traitements devront mettre en œuvre toutes les mesures techniques et organisationnelles nécessaires au respect de la protection des données personnelles, à la fois dès la conception du produit ou du service et par défaut. Concrètement, ils devront veiller à limiter la quantité de données traitée dès le départ (principe dit de « minimisation »).

Un allègement des formalités administratives et une responsabilisation des acteurs

Afin d’assurer une protection optimale des données personnelles qu’ils traitent de manière continue, les responsables de traitements et les sous-traitants devront mettre en place des mesures de protection des données appropriées et démontrer cette conformité à tout moment (accountability).

La conséquence de cette responsabilisation des acteurs est la suppression des obligations déclaratives dès lors que les traitements ne constituent pas un risque pour la vie privée des personnes. Quant aux traitements soumis actuellement à autorisation, le régime d’autorisation pourra être maintenu par le droit national (par exemple en matière de santé) ou sera remplacé par une nouvelle procédure centrée sur l’étude d’impact sur la vie privée.

De nouveaux outils de conformité :

  • la tenue d’un registre des traitements mis en œuvre
  • la notification de failles de sécurité (aux autorités et personnes concernées)
  • la certification de traitements
  • l’adhésion à des codes de conduites
  • le DPO (délégué à la protection des données)
  • les études d’impact sur la vie privée (EIVP)

Les « études d’impact sur la vie privée » (EIVP ou PIA)

Pour tous les traitements à risque, le responsable de traitement devra conduire une étude d’impact complète, faisant apparaître les caractéristiques du traitement, les risques et les mesures adoptées.  Concrètement, il s’agit notamment des traitements de données sensibles (données qui révèlent l’origine raciale ou ethnique, les opinions politiques, philosophiques ou religieuses, l’appartenance syndicale, les données concernant la santé ou l’orientation sexuelle, mais aussi, fait nouveau, les données génétiques ou biométriques), et de traitements reposant sur « l’évaluation systématique et approfondie d’aspects personnels des personnes physiques », c’est-à-dire notamment de profilage.

Si l’organisme ne parvient pas à réduire ce risque élevé par des mesures appropriées, il devra consulter l’autorité de protection des données avant de mettre en œuvre ce traitement. Les « CNIL » pourront s’opposer au traitement à la lumière de ses caractéristiques et conséquences.

Une obligation de sécurité et de notification des violations de données personnelles pour tous les responsables de traitements

Les données personnelles doivent être traitées de manière à garantir une sécurité et une confidentialité appropriées.

Lorsqu’il constate une violation de données à caractère personnel, le responsable de traitement doit notifier à l’autorité de protection des données la violation dans les 72 heures. L’information des personnes concernées est requise si cette violation est susceptible d’engendrer un risque élevé pour les droits et libertés d’une personne.

Le Délégué à la Protection des données (Data Protection Officer)

Les responsables de traitement et les sous-traitants devront obligatoirement désigner un délégué :

  • s’ils appartiennent au secteur public,
  • si leurs activités principales les amène à réaliser un suivi régulier et systématique des personnes à grande échelle,
  • si leurs activités principales les amène à traiter (toujours à grande échelle) des données dites « sensibles » ou relatives à des condamnations.


En dehors de ces cas, la désignation d’un délégué à la protection des données sera bien sûr possible.

Les responsables de traitement peuvent opter pour un délégué à la protection des données mutualisé ou externe.

Le délégué devient le véritable « chef d’orchestre » de la conformité en matière de protection des données au sein de son organisme. Il est ainsi chargé :

  • d’informer et de conseiller le responsable de traitement ou le sous-traitant, ainsi que ses employés ;
  • de contrôler le respect du règlement européen et du droit national en matière de protection des données ;
  • de conseiller l’organisme sur la réalisation d’une analyse d’impact (PIA) et d’en vérifier l’exécution ;
  • de coopérer avec l’autorité de contrôle et d’être le point de contact de celle-ci.

source : CNIL


Consultez la liste de nos formations RGPD et services RGPD


Denis Jacopini anime des conférences et des formations et est régulièrement invité à des tables rondes en France et à l’étrangerpour sensibiliser les décideurs et les utilisateurs aux CyberRisques (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84).

Nous animons conférences et formations pour sensibiliser décideurs et utilisateurs aux risques en informatique, découvrir et comprendre les arnaques et les piratages informatiques pour mieux s’en protéger et se mettre en conformité avec la CNIL en matière de Protection des Données Personnelles. Nos actions peuvent être personnalisées et organisées dans votre établissement.

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Original de l’article mis en page : Règlement européen sur la protection des données : ce qui change pour les professionnels | CNIL