RGPD : Quelles actions sont à mettre en œuvre aujourd’hui pour assurer la mise en conformité des pratiques avec les nouvelles règles ?

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Le RGPD en 10 questions. Par François-Xavier Boulin, Avocat.

RGPD : Quelles actions sont à mettre en œuvre aujourd’hui pour assurer la mise en conformité des pratiques avec les nouvelles règles ?


Le Règlement Général sur la Protection de Données (RGPD) est entré en application au 25 mai 2018 et toutes les entreprises, administrations et associations et leurs sous-traitants ne s’y sont toujours pas préparés. Or, quelle que soit leur taille, elles sont toutes concernées et risqueront, en cas de manquement, des sanctions financières jusqu’alors inégalées. Quelles actions sont à mettre en œuvre aujourd’hui pour assurer la mise en conformité des pratiques avec les nouvelles règles ?

Il importe d’auditer dès aujourd’hui les pratiques internes des différents services de l’entreprise (marketing, RH, IT…), mais également celles de ses partenaires.

Une étude des outils contractuels en place est également nécessaire, s’agissant en particulier des contrats avec les prestataires, des chartes internes, CGU, mentions d’information lors de la collecte des données… pour s’assurer de leur pertinence.

Une fois cet audit réalisé, les actions de mise en conformité seront identifiées et pourront être initiées : mise en place d’un registre, désignation d’un DPO, modification des contrats ou clauses contractuelles, sécurisation des traitements, refonte des CGU et formules d’information, etc.

Une cartographie des traitements et la mise au point d’un référentiel des finalités et des traitements permettront de comprendre l’état des pratiques, d’alimenter le suivi des formalités et les évolutions nécessaires, et d’établir l’existence de pratiques conformes et à jour au regard du RGPD en cas de contrôle des autorités.

Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.
Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Réagissez à cet article


Source : Le RGPD en 10 questions. Par François-Xavier Boulin, Avocat.


63% des Français redoutent de donner des informations personnelles sur Internet | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

63% des Français redoutent de donner des informations personnelles sur Internet

63% des Français redoutent de donner des informations personnelles sur Internet


Selon une enquête réalisée par Dashlane et Opinionway, en France, au Royaume-Uni et aux États-Unis, les internautes français sont ceux qui se méfient le plus. 14% ne communiquent jamais leurs données personnelles, contre 4 % des Britanniques et 5% des Américains. 


En fonction de leur identité culturelle, les internautes n’abordent pas la saisie des données personnelles sur la toile de la même manière. Selon un sondage Opinionway, réalisé en octobre 2015, les Français se montrent bien plus frileux que leurs homologues anglo-saxons: 63% d’entre eux avouent leur méfiance quand il s’agit de donner des informations personnelles sur le web contre 35 et 34% chez les Britanniques et les Américains. 14% des Français refusent de communiquer leurs informations personnelles, un chiffre qui tombe à 4 et 5% en Grande-Bretagne et aux États-Unis.

Quel que soit le pays, la donnée la plus sensible est le numéro de carte bancaire. Là encore, ce sont les Français qui arrivent en tête. 72% d’entre eux avouent leur crainte quand il s’agit de stocker cette information sur un site, contre 48% des Anglais et 41% des Américains.

Les critères qui rassurent ne sont pas les mêmes d’un pays à l’autre, selon l’enquête. Les Français se sentent en priorité protégés par le petit cadenas à côté de l’adresse qui indique une connexion sécurisée (68%), puis par l’assurance que les données ne seront pas transmises (36%). Les Britanniques et les Américains se fient, eux, à la marque ou au site Internet (53% et 47%).

En revanche, le mot de passe fait consensus. Il rime avec sécurité dans le cas de transactions pour 1/3 des Français, des Britanniques et des Américains.

Globalement, les internautes se posent beaucoup de questions quand il s’agit de payer en ligne. La vigilance reste de mise à l’égard de certains sites, de peur d’être piratés. 65% des Français évitent alors d’y utiliser leur carte. 66% des Britanniques et 70% des Américains s’abstiennent également.

Interrogés sur les systèmes sensés améliorer leur confiance, les participants se disent prêts à utiliser leur carte bancaire plus souvent, si l’utilisation une carte temporaire infalsifiable rend le piratage impossible. À cette condition, 70% des Français, 76% des Britanniques et 77% des Américains passeraient à l’acte. Autre critère jugé rassurant: une étape d’authentification supplémentaire (63% en France, 54% en Grande-Bretagne et 50% aux États-Unis).

Méthodologie : pour réaliser cette enquête, un échantillon représentatif a été constitué en fonction des critères de sexe, d’âge, de catégorie socioprofessionnelle en France, de catégorie sociale Esomar au Royaume-Uni et de revenus aux Etats-Unis. 1014 Français, 1004 Britanniques et 1009 Américains ont été soumis à un questionnaire en ligne sur système CAWI (Computer Assisted Web interview).


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : http://www.boursorama.com/actualites/63-des-francais-redoutent-de-donner-des-informations-personnelles-sur-internet-419faf4a01d101ef73283fcf315c7a50


Formation en cybercriminalité : Virus, arnaques et piratages informatiques, Solutions pour nos entreprises

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Boîte de réception (42) - denis.jacopini@gmail.com - Gmail

Formation en cybercriminalité : Virus, arnaques et piratages informatiques, Solutions pour nos entreprises


Présentation

Le contexte de l’Internet et l’ampleur du phénomène de la cybercriminalité, nous poussent à modifier nos
comportements au quotidien.
Avons-nous raison d’avoir peur ? De quoi doit-on avoir peur ? Comment se protéger ?

Les réponses évidentes sont techniques, mais il n’en est pas moins vrai que des règles de bonnes pratiques et des
attitudes responsables seront les clés permettant d’enrayer le phénomène….


Objectif

Découvrez les règles de bonnes pratiques et des attitudes responsables qui sont les clés permettant d’enrayer ce phénomène.


Durée

1 journée

ou conférence de 2 heures.


Public concerné

Chefs d’entreprise, présidents d’associations, élus, décideurs, employés, agents, ….


Moyens pédagogiques

Vidéo projecteur et sonorisation souhaitée selon la taille de la salle.


Animateur

Denis JACOPINI
Expert Judiciaire en Informatique diplômé en Cybercriminalité, Droit, Sécurité de l’information, informatique Légale et en Droit de l’Expertise Judiciaire. Spécialisé en Protection des données personnelles et  certifié ISO 27005, il a été pendant une vingtaine d’année à la tête d’une société spécialisée en sécurité Informatique.  

Son métier : Aider les professionnels à se protéger des pirates informatiques, et à se mettre en conformité avec la CNIL et le règlement Européen sur la Protection des Données Personnelles.

Il intervient dans la France entière et à l’étranger pour former ou sensibiliser les décideurs, informaticiens et utilisateurs sur les techniques utilisées par les Pirates informatiques pour piéger leurs victimes et sur les obligations en matière de protection des données à caractère personnel.

Différentes interventions pour  :

– Le Conseil de l’Europe ;

– Un Centre d’Enseignement et de Recherche en Informatique  ;

– Le Centre d’Etudes des Techniques Financières et d’Ingénierie d’Aix en Provence ;

– Des écoles d’avocats ;

– Des Compagnies d’Experts Judiciaires ;

– De nombreux clubs ou associations de chefs d’entreprises dans la France entière et à l’étranger ;

– Le Centre National de la Fonction Publique Territoriale (CNFPT) pour des élus, des S.G. et des agents publics.

(Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle – Numéro formateur : 93 84 03041 84)

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Se mettre en conformité avec la CNIL – Oui mais comment ? | Denis JACOPINI

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Plaque signalétique et Logo de la CNIL Dossier du moi de juille 2014 :Se mettre en conformité avec la CNIL – Oui mais comment ?

Encore plus fort que la peur du gendarme, la peur d’avoir mauvaise réputation est la principale crainte des entreprises concernées par des actes illicites (C’est ce qui ressort d’une étude de PWC).

Des années pour la construire, une fraction de seconde pour la salir; Et si votre manque de respect des données personnelles de vos clients vous rattrapait..


Nous attirons votre attention sur le fait que cette information est modifiée par la mise en place du RGPD (Règlement Général sur la Protection des données).  Plus d'informations ici : https://www.lenetexpert.fr/comment-se-mettre-en-conformite-avec-le-rgpd Nous l'avons toutefois laissée accessible non pas par nostalgie mais à titre d'information.

Les contrôles de la CNIL ne font que commencer. Alors que la loi n° 2014-344 du 17 mars 2014 donne le pouvoir à la CNIL d’effectuer des contrôles et dresser des P.V. à distance (à la manière des forces de l’ordre qui verbalisent les infractions à partir d’images issues de vidéo-surveillance) et qu’un projet de règlement européen propose d’augmenter le montant des amendes et d’obliger toute structure victime d’une  faille de sécurité informatique, de le déclarer à la CNIL et à toutes les personnes concernées par le préjudice,


SE METTRE EN CONFORMITE AVEC LA CNIL – OUI MAIS COMMENT ?

Force est de constater, au fil des conférences régulièrement animées par Denis Jacopini, sur le thème des « obligations des chefs d’entreprises face aux nouveaux usages de l’informatique », que les entreprises partent de très loin et ont beaucoup de travail à faire pour se mettre en règle ». « Elles sont toutes concernées mais quasiment aucune n’a encore entamé de démarche.


1°/ Présentation pédagogique

Depuis le début de l’année 2013, Denis Jacopini sillonne le sud de la France pour animer régulièrement des conférences.

Une conférence, « La responsabilité des Chefs d’entreprise face aux nouveaux usages de l’informatique » marque particulièrement les esprits par ce qui est appris sur les « obligations de CNIL ».

« Mais on ne nous a jamais rien dit ! » , « Alors depuis des années je suis dans l’illégalité ? », « Je ne peux pas m’en occuper seul ! »

Telles sont quelques unes des observations faites par les invités en fin de présentation.

Tous semblent découvrir que chaque traitement de données personnelles doivent faire l’objet d’une déclaration auprès de la CNIL.

Certains pensaient, au lieu de déclarer simplement le traitement qui était effectué sur leurs données, qu’il était nécessaire d’envoyer l’ensemble de leurs données à la CNIL et, craignant de se les faire voler, ne faisaient aucune démarche.


Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


2°/ La CNIL pour quoi faire ?

La conférence l’explique de manière très vivante et particulièrement pédagogique. Vous devez d’abord connaître le coté « BON » de la CNIL pour les consommateurs.

En effet, cette Autorité Administrative Indépendante a d’abord en charge de veiller à la protection des données personnelles.

Seriez-vous d’accord si, en tant que consommateur, chaque fois que vous déclinez votre identité à quelqu’un, que vous lui communiquez votre numéro de téléphone, votre numéro de Carte Bancaire, votre numéro de sécurité Sociale ou transmettiez un RIB, vous trouviez un accès ou une copie de ces informations librement sur Internet ?

Je présume que non ! et je pense même que vous seriez soulagé si une loi obligeait les destinataire de votre identité numérique à la protéger des curieux…

Cette Loi existe, c’est la loi Informatique et Libertés du 6 janvier 1978 et la CNIL a pour mission de veillez à ce que chaque professionnel, association, collectivité etc. la respecte. Et pour sensibiliser tous ces organismes à la confidentialité (entre autre) que vous êtes en droit d’exiger, la CNIL effectue de plus en plus de contrôles et à  ce titre, elle dispose notamment d’un pouvoir de contrôle et de sanction.


Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


3°/ Que faut-il déclarer à la CNIL ?

Sont concernés par des déclarations à la CNIL, les traitements impliquant et contenant des données personnelles.

Qu’est ce qu’une donnée personnelle ?

 Art. 2 de la loi « Informatique et libertés »  » Constitue une donnée à caractère personnel toute information relative à une personne physique identifiée ou qui peut être identifiée, directement ou indirectement, par référence à un numéro d’identification ou à un ou plusieurs éléments qui lui sont propres. Pour déterminer si une personne est identifiable, il convient de considérer l’ensemble des moyens en vue de permettre son identification dont dispose ou auxquels peut avoir accès le responsable du traitement ou toute autre personne « .

Quelques exemples de données pouvant être considérées comme données personnelles : Nom, prénom, adresse, fonction dans une entreprise, date de naissance, diplôme, appartenance religieuse, appartenance politique, informations sur un état mental, informations sur un état de santé, adresse IP, adresse e-mail, numéro téléphone, numéro SIREN.

Quelques exemples de données incontestablement personnelles : Numéro de sécurité sociale, numéro carte d’identité, numéro de permis de conduire, numéro de passeport, numéro d’immatriculation, numéro carte bancaire, informations biométriques (empreinte digitale, rétinienne, faciale, ADN)

Qu’est ce qu’un traitement de données personnelles ?

Art. 2 de la loi « Informatique et libertés » « Constitue un traitement de données à caractère personnel toute opération ou tout ensemble d’opérations portant sur de telles données, quel que soit le procédé utilisé, et notamment la collecte, l’enregistrement, l’organisation, la conservation, l’adaptation ou la modification, l’extraction, la consultation, l’utilisation, la communication par transmission, diffusion ou toute autre forme de mise à disposition, le rapprochement ou l’interconnexion, ainsi que le verrouillage, l’effacement ou la destruction « .

Exemple de traitements professionnels pouvant être concernés :

Système de facturation, système de relation client ou de gestion commerciale, fichier d’adresses , application informatique, base contacts, autocommutateur, espaces numériques de travail, système d’enregistrement des conversations téléphoniques sur support numérique. Également toute procédure de télétransmission de données personnelles, d’interconnexion, de consultation et ce quel que soit le moyen de télécommunication ainsi que toute application de cartes à puce.

Ne sont pas concernés par la loi, les traitements mis en œuvre pour l’exercice d’activités exclusivement personnelles (agendas électroniques, répertoires d’adresses personnelles, …) et les fichiers membres et donateurs des associations .

Ainsi, si nous vous écrivons que sont concernés par des déclarations à la CNIL, les traitements impliquant et contenant des données personnelles, vous savez mieux de quoi nous parlons.


Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


4°/ Au delà des déclarations

Il ne suffit pas de seulement déclarer sont traitement de données personnelles pour être en règle (même si dans certains cas, plus rares, il est nécessaire non pas de procéder à une déclaration de traitement de données personnelles mais plutôt une demande d’autorisation de traitement de données personnelles ou une demande d’avis auprès de la CNIL).

En effet, les traitements sont toujours une résultante de collectes pour lesquelles certaines obligations d’informations sous formes de mentions légales doivent être scrupuleusement respectées.

Exemple de mention légale : Système de traitement de données personnelles déclaré à la CNIL sous le n°xxx-xxxx Conformément à la loi « informatique et libertés » du 6 janvier 1978 modifiée en 2004, vous bénéficiez d’un droit d’accès et de rectification aux informations qui vous concernent, que vous pouvez exercer en vous adressant à ……………………(Veuillez préciser le service et l’adresse). Vous pouvez également, pour des motifs légitimes, vous opposer au traitement des données vous concernant.


Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


5°/ Concrêtement

Pour vous mettre en conformité avec la CNIL, il vous suffit :

  • d’identifier TOUS les traitements concernés par la Loi Informatique et Libertés,
  • de contrôler s’il existe une réglementation spécifique à votre métier,
  • d’appliquer les recommandations de la CNIL de la collecte au stockage,
  • de déclarer chaque traitement à la CNIL ou déclarer un CIL (Correspondant Informatique et Libertés) qui tiendra à jour un registre,
  • de vérifier régulièrement le respect des traitements déclarés, l’évolution des traitements soumis à correction et la présence éventuelle de nouveaux traitements en fonction de l’évolution de la structure.

Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


6°/ Sanctions concrètes

Dans cette affaire, un fichier client (contenant des données personnelles) a été cédé par une société à un individu, qui a ensuite cherché à faire annuler la vente. Après avoir été débouté en première instance et en appel, le cessionnaire a obtenu satisfaction devant la cour de Cassation et faisant valoir le fait que le fichier n’était ps déclaré à la CNIL et était donc illicite.

http://www.legifrance.gouv.fr/affichJuriJudi.do?oldAction=rechJuriJudi&idTexte=JURITEXT000027632440&fastReqId=1263965640&fastPos=1


Quelques exemples de sanctions et condamnations prononcées par la CNIL

http://www.lenetexpert.fr/quelques-exemples-sanctions-condamnations-prononcees-cnil/


Sanctions prononcées depuis l’entrée en vigueur de la loi relative au défenseur des droits

http://www.cnil.fr/linstitution/missions/sanctionner/les-sanctions-prononcees-par-la-cnil/c5545


 Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter


7°/ Le projet de règlement européen en 3 minutes

https://www.youtube.com/watch?v=_aDlRghIZww#=30


Besoin d’un accompagnement pour vous mettre en conformité avec la CNIL ?

N’hésitez pas à nous contacter

Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.

Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :

Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Réagissez à cet article


Références :
http://www.cnil.fr/linstitution/actualite/article/article/un-pouvoir-dinvestigation-renforce-grace-aux-controles-en-ligne/ http://www.pwc.com/fr_CA/ca/risk/forensic-services/publications/pwc-economic-crime-survey-canadian-supplement-2014-02-fr.pdf
http://www.lenetexpert.fr/wp-content/uploads/2014/03/La-loi-informatique-et-Libertés-au-01.06.2013.pdf


52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Etude : Payer la rançon multiplie par deux le coût total d'un ransomware

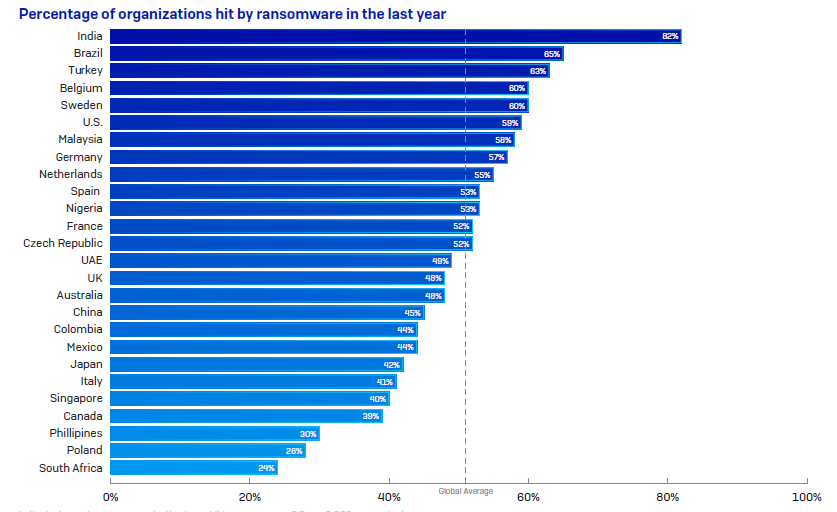
52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois


En France, 52 % des entreprises ont indiqué avoir subi un rançongiciel « majeur » dans les 12 derniers mois. Elles étaient 48 % en 2019. Le coût moyen d’une attaque par rançongiciel est de 420 000 euros en dehors de la rançon exigée. Ce montant prend en compte les temps d’arrêt, la perte de chiffre d’affaires et les coûts opérationnels. En cas de paiement de la rançon, cette somme double.


LA CLÉ DE CHIFFREMENT N’EST PAS UNE SOLUTION MIRACLE

« Les entreprises se sentent parfois sous pression pour payer la rançon afin d’éviter les temps d’arrêt préjudiciables. À première vue, effectuer le paiement de la rançon semble être une manière efficace de restaurer les données, mais ce n’est qu’illusoire (…) En effet, une simple clé de chiffrement n’est pas un remède miracle et il faut souvent bien plus pour restaurer les données« , a expliqué Chester Wisniewski, Principal Research Scientist chez Sophos.

En France, plus de la moitié (61%) des responsables IT interrogés déclarent avoir pu restaurer leurs données à partir de sauvegardes sans payer la rançon. Dans 2 % de cas, le paiement de la rançon n’a pas permis de restaurer les données. À l’échelle mondiale, ce chiffre s’élève à 5 % pour les organisations du secteur public.

…[lire la suite]

Commentaire de notre Expert : Denis JACOPINI

La demande de rançon est la résultante dans la quasi totalité des cas de l’ouverture d’une pièce jointe à e-mail piégé ou le clic sur un lien aboutissant sur un site Internet piégé.

Les conséquences

Il n’est plus a rappeler qu’être victime d’un ransomware entraînent un arrêt de l’outil informatique, une perte de productivité et une dégradation de la réputation auprès des clients et partenaires.

Les solutions

Nous le répéterons jamais assez, les seuls moyens d’empêcher ce type de situation sont l’utilisations d’outils de filtrage et la sensibilisation. N’hésitez pas à nous contacter pour l’organisation de sessions de sensibilisation auprès de vos équipes pour leur apprendre à détecter e-mails et sites Internet malvéillants, en quasi totalité à l’origine des rançongiciels dans les systèmes informatiques.


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Etude : Payer la rançon multiplie par deux le coût total d’un ransomware


Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

5 idées pour travailler à domicile pendant l’épidémie de coronavirus

Pour ceux qui continuent le travail à domicile, respectez les cybergestes barrière


Alors que la pandémie mondiale continue à se propager parmi les populations, plusieurs pays ont fermé leurs frontières et suggéraient aux entreprises de recourir au travail à distance. Même si les risques de contagion sont quasiment innexistants, d’autres précautions et des cybergestes barrière sont à respecter.

Restez en sécurité

Tips for working from ome during the Coronavirus outbreak

Comme vous ne savez peut-être pas dans quelle mesure votre environnement de travail assure la sécurité de vos informations, vous risquez de devenir une cible facile pour les hackers une fois que vous serez en confinement ou que vous travaillez à domicile.

Appareils & Équipements de travail

Si vous utilisez un ordinateur de bureau ou un appareil mobile fourni par l’entreprise, il est fort probable que vous soyez déjà muni de quelques éléments de base pour vous protéger. En tant que propriétaire ou dirigeant d’entreprise, vous devrez également vous assurer que les mesures suivantes soient en place pour votre équipe.

  1. Sécurisez votre connexion
    Si vous n’êtes pas encore installé, demandez à votre responsable informatique de vous fournir un VPN. Il vous aidera à sécuriser votre activité professionnelle. Le wifi public – que vous utilisiez un hotspot local ou que vous partagiez un réseau avec votre voisin – est plus vulnérable que votre propre réseau privé, mais un VPN vous protégera des menaces sur les deux.
  2. Sécurisez votre Cloud
    Disposer d’une solution de sécurité premium pour le Cloud (CASB) permet de limiter l’accès à vos données dans le Cloud aux seuls membres autorisés de l’équipe.
  3. N’installez pas de logiciels non autorisés
    Si vous avez apporté votre ordinateur portable de travail à la maison, n’installez aucun logiciel qui ne soit pas lié au travail et n’utilisez pas de clés USB sans être sûr de ce qu’elles contiennent.

Appareils personnels

Mélanger le travail et le plaisir ? Dans certains cas, vous n’avez pas vraiment le choix.

  1. Vérifier la présence des malwares
    Vérifiez que votre logiciel antivirus est à jour et recherchez tout logiciel malveillant sur votre ordinateur ou votre téléphone portable personnel.
  2. Protéger les mots de passe
    Utiliser un gestionnaire de mots de passe pour se tenir au courant des meilleures pratiques d’utilisation des différents mots de passe sur le web.
  3. Utiliser un VPN
    Comme nous l’avons déjà mentionné, un VPN conservera vos informations cryptées pendant toute la durée du confinement – et vous aurez en plus la possibilité d’accéder à l’ensemble de la bibliothèque Netflix dans le monde entier une fois votre journée de travail terminée.
  4. Fermer les applications fonctionnant en arrière-plan
    N’utilisez pas de logiciels ou d’applications qui ne sont pas en rapport avec le travail, y compris en les laissant s’exécuter en arrière-plan. Évitez également de télécharger de nouvelles applications qui ne sont pas liées au travail pendant cette période.
  5. Ne pas enregistrer vos données sans autorisation
    Lorsque vous travaillez sur votre ordinateur personnel, évitez de sauvegarder vos données professionnelles, à l’exception de ce qui est absolument nécessaire pour travailler.
  6. Garder les choses séparées
    Si vous utilisez un ordinateur partagé, créez un espace de travail séparé. Créez un nouvel utilisateur pour l’ordinateur, si possible. Sinon, créez une nouvelle session de navigation avec vos informations spécifiques au travail et pour le travail uniquement – et n’oubliez pas de vous déconnecter à chaque fois !

[L’article complet de l’auteur Chase Williams]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : 5 idées pour travailler à domicile pendant l’épidémie de coronavirus


« Vous avez été en contact avec une personne testée positive au Covid-19 » : Attention aux arnaques sur les smartphones

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

« Vous avez été en contact avec une personne testée positive au Covid-19 » : Attention aux arnaques sur les smartphones 


MÉFIEZ-VOUS ! – La crise sanitaire liée à la pandémie est perçue comme une opportunité par les pirates informatiques qui jouent sur les craintes et les angoisses des citoyens pour les piéger. Attention donc si vous recevez des messages liés au Covid-19 sur votre téléphone.

A l’approche de la levée du confinement, profitant de l’inquiétude qui règne au sein de la population, les pirates informatiques agissent, multipliant fraudes et arnaques sur le web, notamment à travers la pratique de l’hameçonnage (ou « phishing » en anglais), particulièrement lucrative. Pour rappel, cette technique consiste à « piéger » une personne en le poussant à cliquer sur un lien dans le but d’installer un logiciel malveillant sur son appareil ou de collecter ses informations personnelles. …[lire la suite]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : « Vous avez été en contact avec une personne testée positive au Covid-19 » : attention aux arnaques sur les smartphones | LCI


Le prestataire informatique responsable en cas de perte de données par un cryptovirus

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Justice : Un virus n'est pas un cas de force majeure - Le Monde Informatique

Le prestataire informatique responsable en cas de perte de données par un cryptovirus


Un arrêt de la Cour d’Appel de Paris, dans un litige entre un prestataire de maintenance et son client, vient rappeler qu’un virus ou un ransomware ne constituent pas un cas de force majeure permettant d’exonérer qui que ce soit de ses obligations.

Le litige est né en 2016 mais la Cour d’Appel de Paris vient de le juger après une décision de première instance du tribunal de commerce en janvier 2018. Si l’affaire est assez complexe et avec de nombreuses ramifications sur la responsabilité et les manquements de chaque partie, un point particulier mérite d’être relevé. En l’occurrence, un crypto-virus a rendu inexploitable les sauvegardes et les données de l’entreprise cliente, problème de plus en plus fréquent de nos jours. Le prestataire a voulu faire considérer ce fait comme une circonstance de force majeure l’exonérant de sa responsabilité. La Cour d’Appel vient rappeler qu’un virus n’est aucunement un cas de force majeure (Cour d’appel de Paris, Pôle 5 – chambre 11, 7 février 2020, affaire n° 18/03616, non-publié)…[lire la suite]


Commentaire de notre Expert : Denis JACOPINI

Il est évident qu’à partir du moment ou un prestataire informatique vend un service de sauvegarde et assure d’une quelconque manière sa maintenance, il devient responsable de la réalisation de cette prestation, quelles qu’en soient les conditions excepté dans des situations appelés cas de force majeure.

En droit, les conditions de la force majeure évoluent au gré de la jurisprudence et de la doctrine. Traditionnellement, l’événement doit être « imprévisible, irrésistible et extérieur » pour constituer un cas de force majeure. Cette conception classique est cependant remise en cause (Wikipédia).

Dans la vraie vie, la situation dans laquelle s’est produit la perte de données doit être vue d’un peu plus près. Il n’y a pas à mon avis un cas de figure mais des cas de figure et les situations doivent être étudiées au cas par cas (chers avocats, je suis à votre disposition).

Certes, il est vrai, que le cryptovirus puisse être considéré comme imprévisible et extérieur, mais l’article 1218 du Code Civil précise :
« Il y a force majeure en matière contractuelle lorsqu’un événement échappant au contrôle du débiteur, qui ne pouvait être raisonnablement prévu lors de la conclusion du contrat et dont les effets ne peuvent être évités par des mesures appropriées, empêche l’exécution de son obligation par le débiteur »

C’est là que la balance du mauvais coté pour le prestataire informatique. Depuis 1989, date du premier cryptovirus (PC Cyborg) et pour être un peu plus gentil, depuis 2017, année durant laquelle le nombre de cas de rançongiciels a explosé de plusieurs centaines de pourcents, les cryptovirus sont prévisibles et les effets peuvent être évités par des mesures appropriées.

Ainsi, mesdames et messieurs les prestataires informatiques, mesdammes et messieurs les chefs d’entreprises, je ne peux que vous recommander de faire auditer techniquement et juridiquement vos services de sauvegarde afin d’en analyser les risques résiduels car seule une analyse de risques permettra non seulement d’avoir une visibilité technique complète de votre services, mais vous pourrez également adapter vos contrats au résultat de cette dernière et convenir avec vos clients de l’existence ou non de cas pour lesquels la panne de votre système de sauvegarde sera « éligible » au cas de force majeure.


Intéressé par la réalisation d’un tel audit ?

N’hésitez pas à me contacter.

Denis JACOPINI (Expert informatique près les tribunaux diplômé en Cybercriminalité, Gestion des risques et Investigation Numérique)


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Justice : Un virus n’est pas un cas de force majeure – Le Monde Informatique


Coronavirus (Covid-19) : Ce que les employeurs doivent faire (ou pas) vis à vis de la CNIL

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Coronavirus (Covid-19) : les rappels de la CNIL sur la collecte de données personnelles | CNIL

Coronavirus (Covid-19) : Ce que les employeurs doivent faire (ou pas) vis à vis de la CNIL


Dans le contexte de crise sanitaire liée au coronavirus, particuliers et professionnels s’interrogent sur les mesures à mettre en œuvre aux fins de limiter la propagation du virus, et sur les conditions dans lesquelles les données personnelles, notamment de santé, peuvent être utilisées. La CNIL rappelle quelques principes.

Ce qu’il ne faut pas faire

Si chacun doit mettre en œuvre des mesures adaptées à la situation telles que la limitation des déplacements et réunions ou encore le respect de mesures d’hygiène, les employeurs ne peuvent pas prendre des mesures susceptibles de porter atteinte au respect de la vie privée des personnes concernées, notamment par la collecte de données de santé qui iraient au-delà de la gestion des suspicions d’exposition au virus. Ces données font en effet l’objet d’une protection toute particulière, tant par le RGPD que par les dispositions du Code de la santé publique.

Par exemple, les employeurs doivent s’abstenir de collecter de manière systématique et généralisée, ou au travers d’enquêtes et demandes individuelles, des informations relatives à la recherche d’éventuels symptômes présentés par un employé/agent et ses proches.

Il n’est donc pas possible de mettre en œuvre, par exemple :

  • des relevés obligatoires des températures corporelles de chaque employé/agent/visiteur à adresser quotidiennement à sa hiérarchie ;
  • ou encore, la collecte de fiches ou questionnaires médicaux auprès de l’ensemble des employés/agents. 

Ce qu’il est possible de faire

L’employeur est responsable de la santé et de la sécurité des salariés/agents conformément au Code du travail et des textes régissant la fonction publique (particulièrement l’article L. 4121-1 du Code du travail). Il doit, à ce titre, mettre en œuvre des actions de prévention des risques professionnels, des actions d’information et de formation, et enfin mettre en place une organisation et des moyens adaptés.

Dans ce contexte, l’employeur peut :

  • sensibiliser et inviter ses employés à effectuer des remontées individuelles d’information les concernant en lien avec une éventuelle exposition, auprès de lui ou des autorités sanitaires compétentes ;
  • faciliter leur transmission par la mise en place, au besoin, de canaux dédiés ;
  • favoriser les modes de travail à distance et encourager le recours à la médecine du travail.

En cas de signalement, un employeur peut consigner :

  • la date et l’identité de la personne suspectée d’avoir été exposée ;
  • les mesures organisationnelles prises (confinement, télétravail, orientation et prise de contact avec le médecin du travail, etc.).

Il pourra ainsi communiquer aux autorités sanitaires qui le demanderaient les éléments liés à la nature de l’exposition,  nécessaires à une éventuelle prise en charge sanitaire ou médicale de la personne exposée.

Les entreprises et administrations peuvent également être amenées à établir un « plan de continuité de l’activité » (PCA), qui a pour objectif de maintenir l’activité essentielle de l’organisation. Ce plan doit notamment prévoir toutes les mesures pour protéger la sécurité des employés, identifier les activités essentielles devant être maintenues et également les personnes nécessaires à la continuité du service.

Chaque employé/agent doit pour sa part mettre en œuvre tous les moyens afin de préserver la santé et la sécurité d’autrui et de lui-même (article L.4122-1 du Code du travail) : il doit informer son employeur en cas de suspicion de contact avec le virus.

Enfin, des données de santé peuvent être collectées par les autorités sanitaires, qualifiées pour prendre les mesures adaptées à la situation. L’évaluation et la collecte des informations relatives aux symptômes du coronavirus et des informations sur les mouvements récents de certaines personnes relèvent de la responsabilité de ces autorités publiques.

Si la situation sanitaire exige de l’ensemble des acteurs qu’ils fassent preuve d’une vigilance particulière, la CNIL invite particuliers et professionnels à suivre les recommandations des autorités sanitaires et à effectuer uniquement les collectes de données sur la santé des individus qui auraient été sollicitées par les autorités compétentes.

Accompagnant depuis 2012 de nombreux établissements, Denis JACOPINI, Expert informatique diplômé en cybercriminalité, certifié en gestion des risques sur les systèmes d'information (ISO 27005) et formé par la CNIL depuis 2011 sur une trentaine de thèmes, est en mesure de vous accompagner dans votre démarche de mise en conformité RGPD.
Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock


Besoin d'un expert pour vous mettre en conformité avec le RGPD ?

Contactez-nous


Accompagné de son équipe d'auditeurs et de formateurs, notre Expert, Denis JACOPINI est spécialisé en cybercriminalité et en protection des Données à Caractère Personnel, formateur depuis 1998 et consultant depuis 1996. Avec bientôt une expérience d'une dizaine d'années dans la mise en conformité avec la réglementation relative à la Protection des Données à Caractère Personnel, de formation d'abord technique, Correspondant CNIL en 2012 (CIL : Correspondant Informatique et Libertés) puis en 2018 Délégué à la Protection des Données, en tant que praticien de la mise en conformité et formateur, il lui est ainsi aisé d'accompagner les organismes dans leur démarche de mise en conformité avec le RGPD.

« Mon objectif, vous assurer une démarche de mise en conformité validée par la CNIL.  ».


Nous vous aidons à vous mettre en conformité avec le RGPD de 2 manières :
Nous animons des Formations sur le RGPD en individuel ou en groupe 
 

Quelques articles sélectionnés par nos Experts :
Comment se mettre en conformité avec le RGPD
Accompagnement à la mise en conformité avec le RGPD de votre établissement
Formation RGPD : L’essentiel sur le règlement Européen pour la Protection des Données Personnelles
Comment devenir DPO Délégué à la Protection des Données
Des guides gratuits pour vous aider à vous mettre en conformité avec le RGPD et la CNIL
Mise en conformité RGPD : Mode d’emploi
Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016
DIRECTIVE (UE) 2016/680 DU PARLEMENT EUROPÉEN ET DU CONSEIL du 27 avril 2016
Comprendre le Règlement Européen sur les données personnelles en 6 étapes
Notre sélection d'articles sur le RGPD (Règlement Européen sur la Protection des données Personnelles) et les DPO (Délégués à la Protection des Données)


Réagissez à cet article


Source : Coronavirus (Covid-19) : les rappels de la CNIL sur la collecte de données personnelles | CNIL

Ce document à pour objectif de relayer la recommandation de la CNIL.


Une faille informatique concernant un milliard d’appareils connectés en Wi-Fi découverte !

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Un milliard d'appareils connectés en Wi-Fi touchés par une faille

Une faille informatique concernant un milliard d’appareils connectés en Wi-Fi découverte !


D’après les chercheurs à l’origine de cette découverte, la vulnérabilité se trouverait dans les puces Wi-Fi fabriquées par Cypress Semiconductor et Broadcom. Parmi les appareils touchés, nous retrouvons les iPhone, iPad, Mac, ou les enceintes Echo d’Amazon, la Kindle, les appareils Android, ou encore le Raspberry Pi 3. D’après la société Eset, la faille affecterait principalement les puces WLAN FullMAC de Cyperess et Broadcom. Pour information, les chercheurs ont nommé cette faille Kr00k.

Les chercheurs de l’Eset précisent que : “cette faille de sécurité est gigantesque puisqu’un hacker peut déchiffrer des données qui ont été transmises par un point d’accès Wi-Fi vulnérable, sur près d’un milliard d’appareils”. En réalité, Kr00k exploite une faiblesse qui se produit lorsque les appareils sans fil se dissocient d’un point d’accès sans fil. Plutôt que de chiffrer les données avec une clé pré-définie et utilisée lors de la connexion, les appareils vulnérables utilisent une clé composée de zéros, ce qui rend le déchiffrement très facile….[lire la suite]


Réagissez à cet article


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les 10 conseils pour ne pas se faire «hacker» pendant l’été
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Source : Un milliard d’appareils connectés en Wi-Fi touchés par une faille