Quelques conseils pour surfer un peu plus tranquille sur Internet

Conseils de prévention sur Internet / Cybercrime / Dossiers / Actualités - Police nationale - Ministère de l'Intérieur

Quelques conseils pour surfer un peu plus tranquille sur Internet


Quelques conseils de bon sens pour se protéger au mieux des attaques liées à l’utilisation d’Internet.

Des mises à jour régulières et automatiques

L’un des meilleurs moyens de se prémunir des risques de piratage, est de maintenir son matériel informatique et ses logiciels à jour avec les derniers correctifs de sécurité et les dernières mises à jour.
Par ce biais, le risque d’intrusion est minimisé. Il est donc très important de configurer son ordinateur pour que le système d’exploitation se mette régulièrement et automatiquement à jour.

Une bonne configuration matérielle et des logiciels adaptés

Les niveaux de sécurité de l’ordinateur doivent être réglés au plus haut pour minimiser les risques d’intrusions. Les paramètres des navigateurs et des logiciels de messageries électroniques peuvent aussi être configurés avec des niveaux de sécurité élevés.

L’utilisation d’un anti-virus à jour et d’un pare-feu (firewall) assureront un niveau de protection minimum pour surfer sur la toile. Lefirewall permet de filtrer les données échangées entre votre ordinateur et le réseau. Il peut être réglé de manière à bloquer ou autoriser certaines connexions.

Utiliser un bon mot de passe

Les mots de passe sont une protection incontournable pour sécuriser l’ordinateur et ses données ainsi que tous les accès au service sur Internet.
Mais encore faut-il en choisir un bon. Un bon mot de passe doit être difficile à deviner par une personne tierce et facile à retenir pour l’utilisateur.

Lire nos conseils pour choisir un bon mot de passe .

Se méfier des courriers électroniques non-sollicités et leurs pièces jointes

A la réception d’un mail dont l’expéditeur est inconnu, un seul mot d’ordre : prudence !

Les courriers électroniques peuvent être accompagnés de liens menant vers des sites frauduleux (voir l’article sur le phishing) ou de pièces jointes piégées. Un simple clic sur une image suffit pour installer à votre insu un logiciel ou code malveillant(cheval de Troie) sur votre ordinateur. La pièce jointe piégée peut être : une page html, une image JPG, GIF, un document word, open office, un PDF ou autre.

Pour se protéger de ce type d’attaque, la règle est simple : ne jamais ouvrir une pièce jointe dont l’expéditeur est soit inconnu, soit d’une confiance relative.

En cas de doute, une recherche sur internet permet de trouver les arnaques répertoriées.

Que faire si j’ai déjà cliqué sur la pièce jointe?

Déconnectez-vous d’internet et passez votre ordinateur à l’analyse anti-virus (à jour) pour détecter l’installation éventuelle d’un logiciel malveillant.

Pour tout renseignement ou pour signaler une tentative d’escroquerie :

Info-escroquerie_large


Denis Jacopini anime des conférences et des formations et est régulièrement invité à des tables rondes en France et à l’étranger pour sensibiliser les décideurs et les utilisateurs aux CyberRisques (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84).

Nous animons conférences et formations pour sensibiliser décideurs et utilisateurs aux risques en informatique, découvrir et comprendre les arnaques et les piratages informatiques pour mieux s’en protéger et se mettre en conformité avec la CNIL en matière de Protection des Données Personnelles. Nos actions peuvent être personnalisées et organisées dans votre établissement.

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Original de l’article mis en page : Conseils de prévention sur Internet / Cybercrime / Dossiers / Actualités – Police nationale – Ministère de l’Intérieur


Comment bien se protéger contre les Cyberattaques ?

Cyberattaque, comment faire pour limiter les risques ?

Comment bien se protéger contre les Cyberattaques ?


On l’a encore vu récemment, aucun système informatique n’est à l’abri d’une faille…

Et en matière de cybercriminalité, les exemples nous montrent que l’attaque semble toujours avoir un coup d’avance sur la défense. L’enjeu, pour les institutions et les entreprises, est d’anticiper et de se préparer à ces situations de crise en développant, en amont, une stratégie à-même de minorer au maximum leurs conséquences.

Demande de rançons, fraudes externes, défiguration de sites web, vols ou fuites d’informations, cyber-espionnage économique ou industriel…, en 2016 huit entreprises françaises sur dix ont été victimes de cybercriminels, contre six en 2015. La tendance n’est malheureusement pas à l’amélioration et l’actualité récente regorge d’exemples frappants : le logiciel malveillant WannaCry qui vient de frapper plus de 300 000 ordinateurs dans 150 pays avec les conséquences désastreuses que l’on connait, l’attaque du virus Adylkuzz qui ralentit les systèmes informatiques, le vol de la copie numérique du dernier opus de la saga « Pirates des Caraïbes » quelques jours avant sa sortie mondiale…, les exemples de cyberattaques ne cessent de défrayer la chronique.

Pour bien se protéger contre les Cyberattaque, nous vous conseillons de suivre les étapes suivantes :

  1. Faire ou faire faire un état des lieux des menaces et vulnérabilités risquant de mettre en danger votre système informatique ;
  2. Faire ou faire faire un état des lieux des failles aussi bien techniques qu’humaines ;
  3. Mettre en place les mesures de sécurité adaptées à vos priorités et aux moyens que vous souhaitez consacrer ;
  4. Assurer une surveillance des mesures de sécurité et s’assurer de leur bon fonctionnement et de leur adaptation au fil de vos évolutions aussi bien techniques que stratégiques.


Contactez-vous


Notre métier : Vous aider à vous protéger des pirates informatiques (attaques, arnaques, cryptovirus…) et vous assister dans vos démarches de mise en conformité avec la réglementation relative à la protection des données à caractère personnel.

Par des actions d’expertises, d’audits, de formations et de sensibilisation dans toute la France et à l’étranger, nous répondons aux préoccupations des décideurs et des utilisateurs en matière de cybersécurité et de mise en conformité avec le règlement Européen relatif à la Protection des Données à caractère personnel (RGPD) en vous assistant dans la mise en place d’un Correspondant Informatique et Libertés (CIL) ou d’un Data Protection Officer (DPO) dans votre établissement.. (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84)

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Source : Cyberattaque, comment faire pour limiter les risques ?


Quelques exemples de sanctions et condamnations prononcées par la CNIL | Denis JACOPINI

 Plaque signalétique et Logo de la CNIL Quelques sanctions CNIL prononcées auprès de sociétés commerciales

Quelques sanctions CNIL prononcées auprès de sociétés commerciales

  • Société JEAN MARC PHILIPPE (DELIBERATION n°2009-201 du 16 avril 2009) : 10 000 euros d’amende d’amende pour avoir installé une vidéosurveillance permanente des salariés (COMMERCE VÊTEMENTS MAGASIN + SITE EN LIGNE PARIS)
    En outre, le directeur général de la société JEAN MARC PHILIPPE s’étant opposé au contrôle de la CNIL, a été condamné par le Tribunal correctionnel de Paris à une peine d’amende de 5 000 euros pour délit d’entrave.
  • DirectAnnonces : 40 000 euros d’amende pour pratiques déloyales Cette société est spécialisée dans la compilation d’annonces immobilières de particuliers sur internet pour revente à des professionnels (pratique jugée déloyale puisqu’elle se faisait à l’insu des personnes). (ANNONCES IMMOBILIERES PARIS)
  • CDISCOUNT (30.000 € d’amende) et ISOTHERM (30.000 € d’amende) pour démarchage commercial par courriel et téléphone abusif. Sanctions prononcées en novembre 2008 et rendues publiques en juin 2009. Ces deux sociétés ne prenaient pas en compte efficacement les demandes de désinscription des personnes ne souhaitant plus être démarchées alors que la loi informatique et libertés prévoit un droit d’opposition à la prospection commerciale. (MAGASIN EN LIGNE BORDEAUX)
  • KEOLIS RENNES : avertissement public pour le passe Korrigo de Rennes (prononcé le 20 janvier 2009 et rendu public le 17 juin 2009). Un contrôle sur place a souligné de véritables obstacles pour souscrire un passe anonyme. (TRANSPORT PUBLIC DE VOYAGEURS RENNES)
  • Entreparticuliers.com : Par décision du 20 mai 2008, la CNIL, a prononcé un avertissement à l’égard de la société en raison de plusieurs manquements à la loi informatique et libertés, dont des défauts de sécurité. Information rendue publique le 17 novembre 2008. (ANNONCES IMMOBILIERES LEVALLOSIS PERET)
  • Société Leclerc ARCYDIS SA : 30 000 € d’amende + Publication de la sanction sur son site internet et sur la base Légifrance – juillet 2008 (CENTRE LECLERC BOIS D’ARCY 78390)
  • Société Neuf Cegetel : 7 000 € d’amende + Publication de la sanction sur son site internet et sur la base Légifrance – juin 2008 (OPERATEUR TELEPHONIQUE 92)
  • Société VPC KHADR : 5 000 € d’amende + Publication de la sanction dans le quotidien La Nouvelle République du Centre Ouest – février 2008 (VENTE DE MOBILIE REN LIGNE ARGENTON SUR CREUSE 36)*****
  • SERVICE INNOVATION GROUP France : Société spécialisée dans la force de vente et le marketing : 40 000 € d’amende – décembre 2007 (78140 VELIZY VILLACOUBLAY)
  • Société JPSM (nom commercial « Stock Premium ») : 5000 € d’amende – novembre 2007 (BOUTIQUE VÊTEMENTS NANCY)

  • Société B&M : Société de Conseils – 10 000 € d’amende – octobre 2007 (LA RICHE 37)

  • Cabinet d’enquêtes privées (non public) : Recherche de débiteurs – 50 000 € d’amende – juin 2007

  • FRDT – Entreprise spécialisée dans l’immobilier : 15 000 € d’amende – mai 2007 (TOULON 83)

  • Studio Replay – Entreprise de vente à distance : 10 000 € d’amende – mars 2007

  • Cabinet de recouvrement de créances : 5 000 € d’amende – mars 2007

  • BANQUE DES ANTILLES FRANCAISES : 30 000 € d’amende – mars 2007 (PARIS)

  • Opérateur télécom (Non Public) : 10 000 € d’amende – mars 2007

  • Entreprise de vente à distance (Non public) : 5 000 € d’amende – déc. 2006

  • La société Tyco HealthCare (Matériel médical) : 30 000 € d’amende – déc. 2006. (PLAISIR 78)

  • Deux enseignes spécialisées dans la vente de fenêtres (Non public) : 60 000 € d’amendes – Déc. 2006

  • Le Crédit Agricole Centre France : 20 000 € d’amende – Nov. 2006

  • Etablissement financier (Non Public) : 1 000 € d’amende – Sept. 2006

  • Entreprise d’électricité (non public) : 1 500 € d’amende – Sept. 2006

  • Expertise financière Cabinet de conseil : 500 € d’amende – Sept. 2006

  • Prestataire internet (Non Public) : 300 € d’amende- Sept. 2006

  • Etude d’huissiers de justice (Non Public) : 5000 € d’amende- Juin 2006

  • LCL (anciennement Le Crédit Lyonnais) : 45 000 € d’amende – Juin 2006


Cet article vous à plu ? Laissez-nous un commentaire
(notre source d’encouragements et de progrès
)


Protégez vos ordinateurs Mac contre les virus et les ransomwares | Denis JACOPINI

Protégez vos ordinateurs Mac contre les virus et les ransomwares 

Vous pensiez que les appareils Apple étaient moins sujets au virus et autres méchancetés informatiques ? Voici un ransomware !


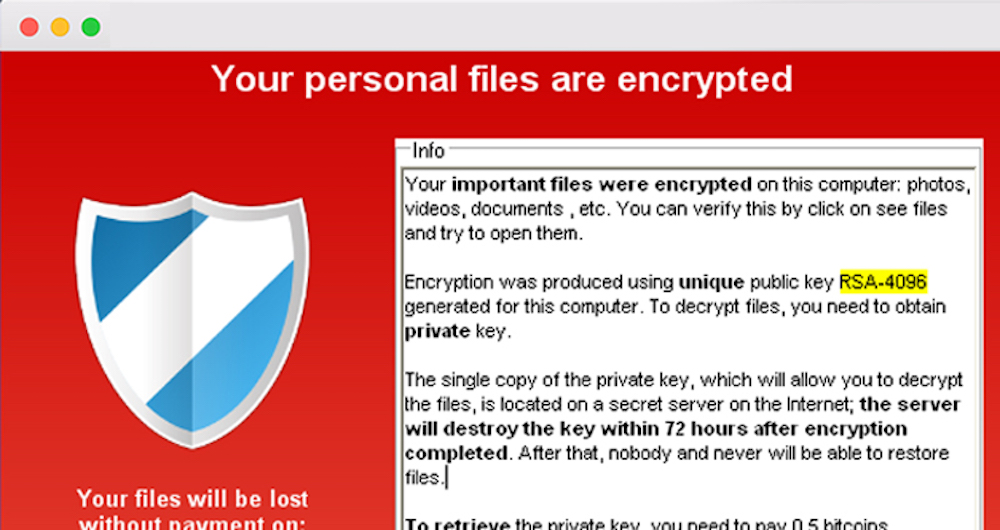
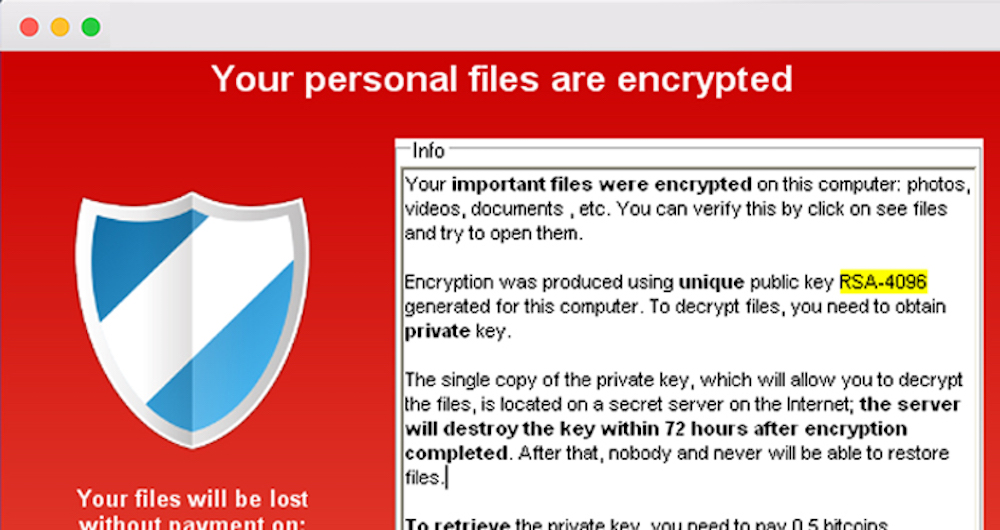
Un ransomware pleinement fonctionnel sévit actuellement sur OS X. Le fonctionnement est toujours le même : une fois installé sur votre machine, il chiffre tous vos fichiers et demande une rançon pour débloquer lesdits fichiers…

Oui, il y a bien un ransomware en action sur OS X mais… Pour l’heure, celui-ci a été découvert dans la dernière version du logiciel de torrent Transmission. Le virus restait dormant durant trois jours avant d’utiliser un client Tor pour se connecter et commencer à verrouiller des fichiers importants. La rançon s’élève ensuite à un bitcoin (environ 400$).

Mais attention, pour pouvoir implanter ce virus dans Transmission, il aura fallu pénétrer sur le site ou dans le code de l’application… ce qui est plutôt simple à détecter, et à corriger. D’ailleurs, Apple avait très rapidement révoqué le certificat de signature de l’application, laquelle ne pouvait donc plus être installée sur les machines de la firme de Cupertino.

Une nouvelle version de Transmission est déjà disponible sur le site officiel, et sans ransomware !


Pour protéger votre Mac des Virus, des ransomwares, veillez à avoir une bonne sauvegarde automatique, contrôlée, automatisée et historisée et aussi vous pouvez utiliser l’application de sécurité pour Mac :


ESET Cyber Security Pro - Sécurité Internet pour Mac Vous souhaitez une protection maximale pour Mac ? Choisissez ESET Cyber Security Pro, suite de sécurité complète qui se base sur le moteur ESET, mondialement reconnu pour sécuriser des attaques réseau malveillantes. Compatible avec OS X 10.11 El Capitan.


ESET Cyber Security Pro - Sécurité Internet pour Mac Vous souhaitez une protection maximale pour Mac ? Choisissez ESET Cyber Security Pro, suite de sécurité complète qui se base sur le moteur ESET, mondialement reconnu pour sécuriser des attaques réseau malveillantes. Compatible avec OS X 10.11 El Capitan.


Réagissez à cet article

Source : Les ransomwares débarquent sur Mac OS X !


Conseils pour bien se protéger des demandes de rançon informatiques / rançongiciels / ransomwares / cryptovirus ?

Conseils pour bien se protéger des demandes de rançon informatiques / rançongiciels / ransomwares / cryptovirus ?


Les rançongiciels (ransomware en anglais) sont une catégorie particulière de logiciels malveillants qui bloquent l’ordinateur des internautes et réclament le paiement d’une rançon pour en obtenir à nouveau l’accès.

Depuis 2013, une variante est apparue avec des virus chiffrants ou crypto-virus (cryptolocker, cryptoDefense, cryptorBit et plus récemment locky, petya ou WannaCry). Cette forme de rançongiciels chiffre les documents se trouvant sur l’ordinateur cible, voire sur des serveurs qui hébergent les données. Les cybercriminels communiquent parfois la clé de déchiffrement une fois le paiement de la rançon effectué, mais ce n’est jamais une garantie.

Cliquez ci-dessous pour en savoir plus:


Victime d’un rançongiciels / ransomwares / cryptovirus ou d’une demandes de rançon informatiques ? Contactez-nous


Notre métier : Vous aider à vous protéger des pirates informatiques (attaques, arnaques, cryptovirus…) et vous assister dans vos démarches de mise en conformité avec la réglementation relative à la protection des données à caractère personnel.

Par des actions d’expertises, d’audits, de formations et de sensibilisation dans toute la France et à l’étranger, nous répondons aux préoccupations des décideurs et des utilisateurs en matière de cybersécurité et de mise en conformité avec le règlement Européen relatif à la Protection des Données à caractère personnel (RGPD) en vous assistant dans la mise en place d’un Correspondant Informatique et Libertés (CIL) ou d’un Data Protection Officer (DPO) dans votre établissement.. (Autorisation de la Direction du travail de l’Emploi et de la Formation Professionnelle n°93 84 03041 84)

Plus d’informations sur : https://www.lenetexpert.fr/formations-cybercriminalite-protection-des-donnees-personnelles


Réagissez à cet article

Source : Les rançongiciels ou ransomware – ANSSI – Plateforme Cyber Malveillance


L’absence de formalité auprès de la CNIL, lorsqu’elle est obligatoire, peut constituer une infraction pénale | Denis JACOPINI

CNIL Besoin d’aide ? - Déclarer à la CNIL, c'est obligatoire ?

L’absence de formalité auprès de la CNIL, lorsqu’elle est obligatoire, peut constituer une infraction pénale

L’absence de formalité auprès de la CNIL, lorsqu’elle est obligatoire, peut constituer une infraction pénale. 

Art. 226-16 de la Loi Informatique et Libertés

Le fait, y compris par négligence, de procéder ou de faire procéder à des traitements de données à caractère personnel sans qu’aient été respectées les formalités préalables à leur mise en oeuvre prévues par la loi est puni de cinq ans d’emprisonnement et de 300 000 € d’amende.


Même si remplir un formulaire de déclaration à la CNIL est simple et gratuit, il vous engage cependant, par la signature que vous apposez, à respecter point par point la loi Informatique et Libertés. Cette démarche doit commencer par une analyse précise et confidentielle de l’ensemble de vos systèmes de traitements de données. Nous pouvons vous accompagner pour vous mettre en conformité avec la CNIL, former ou accompagner un C.I.L. (correspondant CNIL) ou sensibiliser les agents et salariés à l’hygiène informatique.

Contactez-nous

Denis JACOPINI
Tel : 06 19 71 79 12
formateur n°93 84 03041 84


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.aide.cnil.fr/selfcnil/site/template.do?name=D%C3%A9clarer%C2%A0%C3%A0+la+CNIL%2C+c%27est+obligatoire+%3F&id=335


Alerte Virus ! Rombertik détruit le PC lorsqu’il est détecté | Denis JACOPINI

Alerte Virus !
Rombertik détruit le PC lorsqu’il est détecté

La menace a de quoi faire froid dans le dos. Les équipes de chercheurs de Talos (Cisco) viennent de repérer un nouveau type de malware capable de mettre à genoux un PC et les données qu’il contient. Rien de neuf, me direz-vous…


Mais Rombertik, c’est son petit nom, a été pensé pour contourner les protections mises en place, qu’elles soient système ou liées à un anti-virus. Pire, il devient particulièrement agressif lorsqu’il est chatouillé ou en phase d’être repéré.

Comme d’habitude, Rombertik se loge dans votre PC via un mail (spam ou phishing) contenant un lien piégé, souvent un faux PDF. Une fois exécuté, le malware fait le tour du propriétaire et s’assure de ne pas être enfermé dans une sandbox. Après s’être déployé, il est ensuite capable de s’insérer dans le navigateur utilisé pour collecter des données personnelles, même sur un site en https, et les expédier vers un serveur distant. Classique.

Dans le même temps, et c’est à ce moment qu’il est le plus dangereux, le malware vérifie qu’il n’est pas en cours d’analyse mémoire. Si c’est le cas, il va alors tenter de détruire le Master Boot Record (MBR), endommageant gravement le PC. Ce composant est essentiel pour démarrer une machine Windows.

S’il ne parvient pas à ses fins, il s’attaquera alors aux fichiers présents dans le dossier utilisateurs, fichiers qui seront alors cryptés avec une clé RC4 aléatoire. La machine est alors rebootée mais entre dans une boucle infinie. Bref, les dégâts sont majeurs. Et une analyse anti-virus aura les mêmes effets. la réinstallation du système est alors le seul moyen d’accéder à sa machine.

« Ce qui est intéressant avec ce malware, c’est qu’il n’a pas une fonction malveillante, mais plusieurs », souligne les experts de Talos. « Le résultat est un cauchemar », ajoutent-ils.

Comment alors se protéger ? « Etant donné que Rombertik est très sensible à la traditionnelle sandboxing réactive, il est crucial d’utiliser des systèmes de défense modernes – prédictifs. Des systèmes qui n’attendent pas qu’un utilisateur clique pour déclencher un téléchargement potentiel de Rombertik. », explique  Charles Rami, responsable technique Proofpoint..

« De plus, comme le malware peut être expédié via de multiples vecteurs – comme Dyre, via des URL ou des fichiers .doc ou .zip/exe etc. – il est crucial d’utiliser des systèmes qui examinent l’ensemble chaîne destructrice, et bloquent l’accès des utilisateurs aux URL et pièces jointes envoyées par emails avant ceux-ci ne cliquent dessus. Enfin, les aspects « autodestruction » de Rombertik état susceptibles d’être déclenchés par les technologies telles que les antivirus, il est crucial que les entreprises utilisent des systèmes automatisés de réponse aux menaces – des systèmes qui peuvent localiser et bloquer l’exfiltration de données par Rombertik – sans – déclencher d’action sur le PC, et alerter les équipes de sécurité pour répondre rapidement aux dommages pouvant être causés », poursuit-il.


Expert Informatique assermenté et formateur spécialisé en sécurité Informatique, en cybercriminalité et en déclarations à la CNIL, Denis JACOPINI et Le Net Expert sont en mesure de prendre en charge, en tant qu’intervenant de confiance, la sensibilisation ou la formation de vos salariés afin de leur enseigner les bonnes pratiques pour assurer une meilleure sécurité des systèmes informatiques et améliorer la protection juridique du chef d’entreprise.

Contactez-nous


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.zdnet.fr/actualites/rombertik-un-virus-qui-detruit-le-pc-lorsqu-il-est-detecte-39818978.htm


Utilisation des photos des élèves : faut-il l’accord des parents ? | Denis JACOPINI

CNIL Besoin d’aide ? - Utilisation des photos des élèves : faut-il l'accord des parents ?

Utilisation des photos des élèves : faut-il l’accord des parents ?

Toute personne dispose sur son image et sur l’utilisation qui en est faite d’un droit exclusif et peut s’opposer à sa reproduction et à sa diffusion. 


Si un établissement scolaire veut utiliser les photographies de ses élèves dans le journal de l’école, sur un trombinoscope ou sur son site, il doit donc obligatoirement obtenir le consentement des parents ou représentants légaux des mineurs. Cet accord doit être écrit.

De plus, le traitement informatique des photographies (numérisation, diffusion à partir d’un site web, etc.) doit être déclaré auprès de la CNIL, sauf si l’établissement a désigné un Correspondant Informatique et Libertés (CIL).


Même si remplir un formulaire de déclaration à la CNIL est gratuit et enfantin, il vous engage cependant, par la signature que vous apposez, à respecter scrupuleusement la loi Informatique et Libertés. Cette démarche doit d’abord commencer par un Audit de l’ensemble de vos systèmes de traitements de données. Nous organisons régulièrement des actions de sensibilisation ou de formation au risque informatique, à l’hygiène informatique, à la cybercriminalité et à la mise en conformité auprès de la CNIL. Nos actions peuvent aussi être personnalisées et organisées dans votre établissement.
Besoin d’informations complémentaires ?

Contactez-nous

Denis JACOPINI
Tel : 06 19 71 79 12
formateur n°93 84 03041 84


Denis JACOPINI est Expert Judiciaire en Informatique, consultant, formateur et chargé de cours.
Nos domaines de compétence :

  • Expertises et avis techniques en concurrence déloyale, litige commercial, piratages, arnaques Internet… ;
  • Consultant en sécurité informatique, cybercriminalité et mises en conformité et déclarations à la CNIL ;
  • Formateur et chargé de cours en sécurité informatique, cybercriminalité et déclarations à la CNIL.

Contactez-nous


Cet article vous plait ? Partagez !
Un avis ? Laissez-nous un commentaire !


Source : http://www.aide.cnil.fr/selfcnil/site/template.do?id=272&back=true


Mise en place d’un système de vidéosurveillance – Rappel des règles | Denis JACOPINI

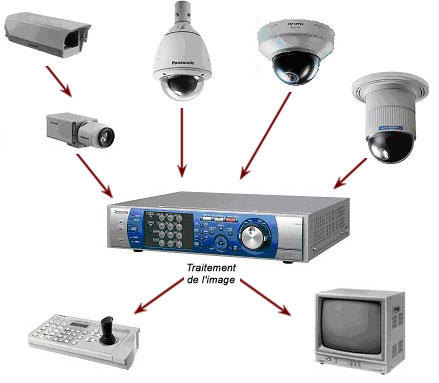
 Videosurveillance La Commission nationale de l’informatique et des libertés (Cnil) a de nouveau rappelé qu’un dispositif de vidéosurveillance ne peut être disproportionné par rapport à l’objectif de sécurité recherché, et ne peut intervenir que dans le respect de la vie privée des salariés.

Rappelons que pour être licite le dispositif de surveillance mis en place doit avoir pour objectif la sécurité des biens et des personnes.

À ce titre, seuls les endroits considérés comme « à risque » doivent faire l’objet d’une surveillance.

Le dispositif ne doit pas être détourné de sa finalité, et ne peut donc aboutir à surveiller les horaires de travail.

Par ailleurs, la surveillance ne peut apporter aux libertés individuelles et collectives « de restrictions qui ne seraient pas justifiées par la nature de la tâche à accomplir ni proportionnées au but recherché » (C. trav., art. L. 1121-1).

Ainsi, le dispositif mis en place ne doit pas aboutir à une surveillance permanente des salariés (sauf cas exceptionnel justifié par une exposition particulière à un risque). Enfin, la mise en place du dispositif doit faire l’objet d’une information et consultation des représentants du personnel, et d’une information individuelle des salariés.


Cet article vous à plu ? Laissez-nous un commentaire
(notre source d’encouragements et de progrès
)


Comment réagir lorsque vous êtes victime de harcèlement en ligne ?

Notre métier en RGPD et en CYBER : Auditer, Expertiser, Accompagner, Former et Informer
EXPERTISES VOTES ELECTRONIQUES : Expertise de systèmes de vote électronique et d'élections par Internet MISE EN CONFORMITÉ RGPD & CYBER : Accompagnement de votre établissement à la démarche de mise en conformité avec le RGPD et en CYBERSÉCURITÉ Expertise de systèmes de vote électronique - votes par Internet FORMATIONS & SEMINAIRES RGPD & CYBER ARNAQUES & PIRATAGES : Restez informé sur les techniques utilisées par les pirates informatiques

Réagir en cas de harcèlement en ligne | CNIL

Comment réagir lorsque vous êtes victime de harcèlement en ligne ?


Selon un rapport européen, près de 10 % de la population européenne a subi ou subira un harcèlement*. Voici quelques conseils si vous êtes victime de ces violences sur internet et les médias sociaux.

Qui sont les cyber-harceleurs ?

Un(e) internaute peut être harcelé(e) pour son appartenance à une religion, sa couleur de peau, ses opinions politiques, son comportement, ses choix de vie … Le harceleur peut revêtir l’aspect d’un « troll » (inconnu, anonyme) mais également faire partie de l’entourage de la victime (simple connaissance, ex-conjoint, camarade de classe, collègue, voisin, famille …).

A quoi ressemble une situation de cyber-harcèlement ?

  • Happy slapping : lynchage en groupe puis publication de la vidéo sur un site
  • Propagation de rumeurs par téléphone, sur internet.
  • Création d’un groupe, d’une page ou d’un faux profil à l’encontre de la personne.
  • Publication de photographies sexuellement explicites ou humiliante
  • Messages menaçants, insulte via messagerie privée
  • Commande de biens/services pour la victime en utilisant ses données personnelles
  • …

Comment réagir ?

Ne surtout pas répondre ni se venger

Vous avez la possibilité de bloquer l’accès de cette personne à vos publications, de la signaler auprès de la communauté ou d’alerter le réseau social sur un comportement qui contrevient à sa charte d’utilisation.

Verrouiller l’ensemble de vos comptes sociaux

Il est très important de limiter au maximum l’audience de vos comptes sociaux. Des options de confidentialité existent pour « ne plus me trouver », « ne pas afficher/partager ma liste d’amis ». Il est également possible de « bannir » les amis indésirables. Sur Facebook, une option vous permet d’être avertis si un autre utilisateur mentionne votre nom sur une photo (tag).


Les paramétrages conseillés sur Facebook :

PARAMÉTRAGE POSSIBLE CHEMIN D’ACCÈS
Limiter la visibilité de vos photos Ce type d’option ne fonctionne que photo par photo
Limiter la visibilité de vos informations de profil Informations générales : page du profil > encart gauche > sélectionner « amis » ou « moi uniquement »
Cacher votre liste d’amis Page du profil > onglet « amis » > « gérer section » > « modifier la confidentialité » > « liste d’amis » ou « moi uniquement »
Cacher vos mentions « j’aime » Page du profil > Mentions j’aime (encart gauche) > « modifier la confidentialité » > « moi uniquement »
Être prévenu si quelqu’un vous « tague » Paramètre > journal et identification > Paramètres d’identification et de journal> « examiner les identifications »
Limiter la visibilité de vos publications Journal > sélectionner la publication > « moi uniquement » / ou « supprimer »
Examiner votre historique Page du profil  > « afficher l’historique personnel » > supprimer au cas par cas
  • Capture écran des propos / propos tenus

Ces preuves servent à justifier votre identité, l’identité de l’agresseur, la nature du cyber-harcèlement, la récurrence des messages, les éventuels complices. Sachez qu’il est possible de faire appel à un huissier pour réaliser ces captures.Fiche pratique : comment réaliser une copie d’écran ?


  • Portez plainte auprès de la Gendarmerie/Police si le harcèlement est très grave  

Vous avez la possibilité de porter plainte auprès du commissariat de Police, de Gendarmerie ou du procureur du tribunal de grande instance le plus proche de votre domicile.


  • En parler auprès d’une personne de confiance

La violence des termes employés par l’escroc et le risque d’exposition de votre vie privée peuvent être vécus comme un traumatisme. Il est conseillé d’en parler avec une personne de confiance.

Si quelqu’un d’autre est harcelé ?

Le fait de « partager » implique votre responsabilité devant la loi.  Ne faites jamais suivre de photos, de vidéos ou de messages insultants y compris pour dénoncer l’auteur du harcèlement. Un simple acte de signalement ou un rôle de conseil auprès de la victime est bien plus efficace ! Le chiffre : 61% des victimes indiquent qu’elles n’ont reçu aucun soutien quel qu’il soit de la part d’organismes ou d’une personne de leur réseau personnel. * Source: rapport européen sur le cyber-harcèlement (2013)

Si vous êtes victime et avez moins de 18 ans …

Composez le 3020. Il est ouvert du lundi au vendredi de 9h à 18h (sauf les jours fériés). Le numéro vert est géré par la plateforme nonauharcelement.education.gouv.fr qui propose de nombreuses ressources pour les victimes, témoins, parents et professionnels (écoles, collèges, lycées). Si le harcèlement a lieu sur internet,vous pouvez également composer le 0800 200 000 ou vous rendre sur netecoute.fr. La plateforme propose une assistance gratuite, anonyme, confidentiel par courriel, téléphone, chat en ligne, Skype. Une fonction « être rappelé par un conseiller » est également disponible. La réponse en ligne est ouverte du lundi au vendredi de 9h à 19h. Un dépôt de plainte est envisagé ? Renseignez vous surle dépôt de plainte d’un mineur. Celui-ci doit se faire en présence d’un ou de plusieurs parents ou d’un représentant légal. N’hésitez pas à contacter les télé-conseillers du fil santé jeune au 0800 235 236.

Quelles sanctions encourues par l’auteur de ces violences en ligne ?

L’auteur de tels actes est susceptible de voir sa responsabilité engagée sur le fondement du Droit civil, du Droit de la presse ou du Code pénal. Quelques exemples de sanctions : 

Quels sont les recours auprès de la CNIL ?

La qualification et la sanction de telles infractions relève de la seule compétence des juridictions judiciaires. En parallèle de telles démarches, vous pouvez demander la suppression de ces informations à chaque site ou réseau social d’origine, en faisant valoir votre droit d’opposition, pour des motifs légitimes, sur le fondement de l’article 38 de la loi du 6 janvier 1978 modifiée dite « Informatique et Liberté ». Le responsable du site dispose d’un délai légal de deux mois pour répondre à votre demande. La majorité des sites propose un bouton « signaler un abus ou un contenu gênant ». Si aucun lien n’est proposé, contactez directement par courriel ou par courrier le responsable du site en suivant la procédure expliquée sur notre site.  Par ailleurs, si ces informations apparaissent dans les résultats de recherche à la saisie de vos prénom et nom, vous avez la possibilité d’effectuer une demande de déréférencement auprès de Google en remplissant le formulaire. En cas d’absence de réponse ou de refus, vous pourrez revenir vers la CNIL en joignant une copie de votre demande effectuée auprès du moteur de recherche incluant le numéro de requête Google. Pour plus d’informations, consulter la fiche.

Source : CNIL


Quelques articles sélectionnés par notre Expert qui pourraient aussi vous intéresser :
Les meilleurs conseils pour choisir vos mots de passe
Victime d'un piratage informatique, quelles sont les bonnes pratiques ?
Victime d’usurpation d’identité sur facebook, tweeter ? Portez plainte mais d’après quel article de loi ?
Attaques informatiques : comment les repérer ?


Quel est notre métier ?
Former et accompagner les organismes à se mettre en conformité avec la réglementation numérique (dont le RGPD) et à se protéger des pirates informatiques.


Quel sont nos principales activités ?


Denis JACOPINI DPO n°15945  Denis JACOPINI formateur n°93 84 03041 84 Denis JACOPINI validé et référencé datadock
Notre Expert, Denis JACOPINI, est Expert en Informatique assermenté, spécialisé en Cybercriminalité, Recherche de preuves et en Protection des données personnelles. Diplômé en Cybercriminalité (Droit, Sécurité de l’information & Informatique légale), en Droit de l'Expertise Judiciaire et certifié en gestion des risques en Sécurité des Systèmes d'Information (ISO 27005), Denis JACOPINI est aussi formateur inscrit auprès de la DDRTEFP (Numéro formateur n°93 84 03041 84).

« Mon métier consiste à mettre à votre disposition l'expérience que j'ai acquise pendant des dizaines d'années et les connaissances que je maintiens continuellement à jour par des formations, certification et diplômes permanentes car le savoir c'est comme une mise en conformité, c'est une démarche quotidienne qui permet une amélioration sur le long terme.
Denis JACOPINI
 »


Besoin d'un Expert ? contactez-nous


Original de l’article mis en page : Réagir en cas de harcèlement en ligne | CNIL